Blog

  • Cómo saber si tu WordPress está hackeado: 5 señales que puedes revisar hoy

    Cómo saber si tu WordPress está hackeado: 5 señales que puedes revisar hoy

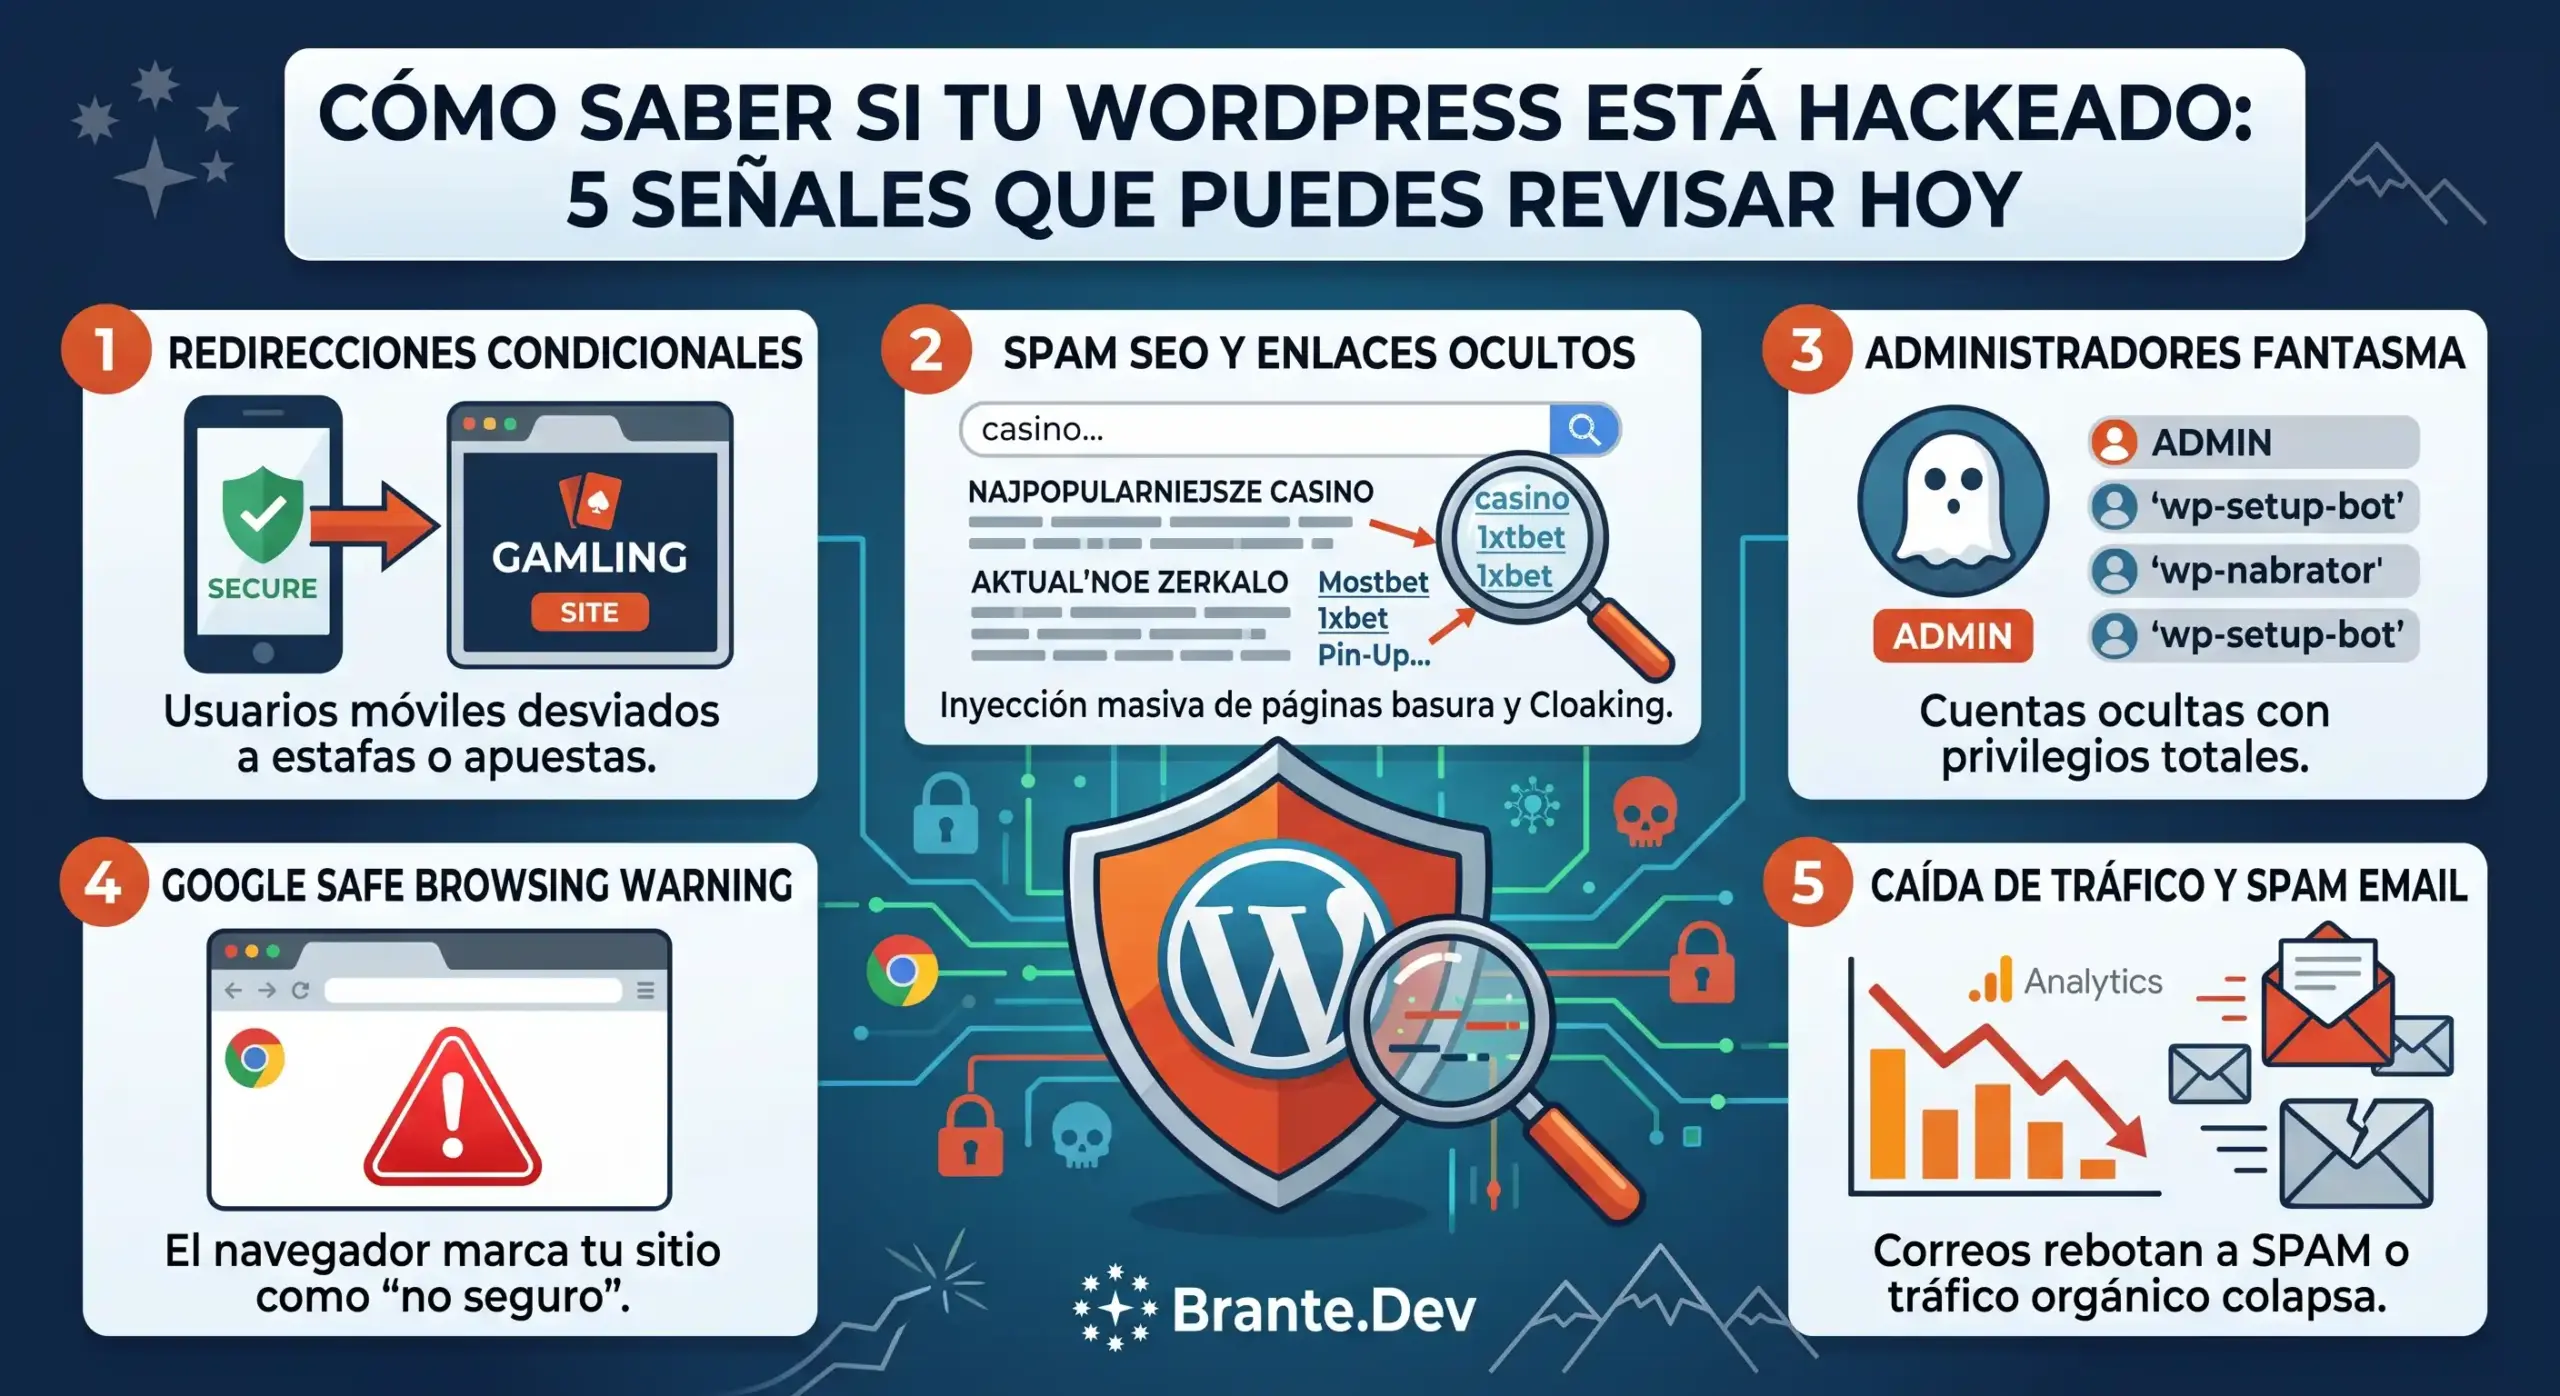
    El mayor mito sobre la seguridad informática es creer que cuando un sitio web es comprometido por un atacante, la página deja de cargar o muestra un mensaje de secuestro con una calavera en la pantalla. En el mundo real del ciberdelito, una web caída o completamente rota no le genera dinero a nadie, por lo que el objetivo principal de los atacantes modernos no es destruir tu página, sino secuestrar de forma silenciosa tus recursos de servidor, aprovechar tu reputación en Google para inyectar enlaces invisibles o interceptar datos de tus formularios sin llamar la atención. Este silencio malicioso hace que la mayoría de los dueños de negocios en Chile descubran la vulnerabilidad semanas o meses después del ataque, cuando los buscadores ya han bloqueado el acceso o las listas negras han comenzado a rebotar sus correos corporativos. Si sospechas que tu WordPress presenta un comportamiento inusual o simplemente quieres asegurarte de que tu infraestructura de ventas está limpia, te presento un análisis técnico de las cinco señales más comunes para detectar si tu sitio tiene virus y cómo auditarlas tú mismo hoy.

    1. Redirecciones condicionales (el ataque que no le ocurre a todos)

    La primera señal, y una de las más astutas, se manifiesta cuando el sitio web redirige a otra página, pero solo bajo ciertas condiciones. Los ciberdelincuentes inyectan código malicioso en los archivos del núcleo de WordPress o en el archivo de configuración .htaccess del servidor, programándolo para verificar el origen del visitante antes de activar la redirección. Si escribes tu dominio directamente en la barra del navegador, la página cargará con total normalidad, pero si un usuario móvil llega haciendo clic desde Google o redes sociales, el código lo desviará hacia sitios de estafas o apuestas. Además, el script detecta si estás logeado como administrador para desactivar la redirección y evitar que te des cuenta del problema mientras trabajas. Para verificar este síntoma de forma real, abre una ventana de incógnito, emula la navegación desde un dispositivo móvil y haz clic en tu enlace desde un resultado de búsqueda de Google.

    2. Resultados basura en Google que tú jamás escribiste (Spam SEO)

    La segunda señal, conocida en la industria como Spam SEO o Pharma Hack, consiste en la inyección de miles de páginas basura en tu base de datos con palabras clave sobre fármacos o casinos en línea. Los atacantes aplican una técnica de encubrimiento llamada Cloaking, entregando a Googlebot una versión de tu sitio repleta de enlaces de spam para que los indexe, mientras muestran el diseño limpio y normal a los usuarios humanos. Según los reportes globales de seguridad de Sucuri, el Spam SEO está presente en más del 38% de las webs infectadas en el mundo. Esta inyección destruye rápidamente la autoridad de búsqueda que te tomó años construir. Para auditar tu dominio en segundos, realiza la búsqueda site:tudominio.cl en Google; si encuentras resultados extraños sobre apuestas o medicamentos, tu base de datos ha sido comprometida y tienes un wordpress hackeado.

    3. Cuentas de administrador fantasma en tu panel

    La tercera advertencia es el hallazgo de cuentas de usuario con privilegios de administrador que nadie en tu equipo creó. Los atacantes suelen explotar vulnerabilidades de inyección SQL o fallas en plugins desactualizados para registrar cuentas fantasmas. Los de Patchstack confirman que más del 90% de las brechas de seguridad en WordPress se originan en plugins de terceros desactualizados y no en el núcleo del sistema. Si detectas un administrador sospechoso en la sección de Usuarios de tu WordPress, la intrusión es real. Borrar la cuenta no es suficiente, ya que en la mayoría de los casos los atacantes dejan instalada una backdoor (puerta trasera) en archivos PHP dentro de tu directorio de uploads para de esa manera volver a generar los accesos de forma automática en un par de horas.

    4. Google o tu navegador te marcan como sitio no seguro

    La cuarta señal es la más drástica y destructiva para las ventas de tu negocio: cuando Google o tu navegador te marcan como sitio no seguro. Si los de Google Safe Browsing detectan que tu web distribuye malware o aloja páginas de phishing, bloquearán el acceso mostrando una pantalla roja de advertencia. Llegar a este punto implica que la infección lleva días activa y que la reputación de tu dominio ha colapsado, lo que detiene el tráfico orgánico, suspende tus campañas de Google Ads y genera alertas urgentes en tu Search Console. Puedes verificar tu estado reputacional ingresando tu URL en el informe de transparencia de Google o revisando la sección de Problemas de seguridad en tu Search Console.

    5. Caída libre de visitas o correos que rebotan a SPAM sin explicación

    La quinta señal se manifiesta fuera del código visual, afectando directamente la reputación de tus comunicaciones corporativas. Cuando un atacante toma el control de tu servidor, suele usar la función nativa wp_mail() de WordPress para enviar miles de correos de spam por hora en tu nombre. Esta actividad masiva provoca que los proveedores de seguridad ingresen de inmediato la IP de tu servidor en listas negras mundiales como Spamhaus o Barracuda. Si notas que tus visitas caen drásticamente en Google Analytics o que tus correos diarios comienzan a rebotar o llegar directo a la carpeta de SPAM, tu servidor ha sido secuestrado. Puedes diagnosticar esto ingresando tu IP en la herramienta de monitoreo MXToolbox Blacklist Check.

    Las herramientas de escaneo externo y el límite de lo que no pueden ver

    Existen herramientas públicas gratuitas en internet, como Sucuri SiteCheck o Mozilla Observatory, que te permiten realizar un análisis de superficie en segundos. Sin embargo, es un error técnico asumir que un resultado limpio en estos escáneres externos garantiza que tu sitio web está seguro. Estas herramientas solo leen el HTML que el servidor muestra públicamente. Ningún escáner externo puede ingresar a tu hosting para leer el código fuente de tus archivos PHP o auditar las tablas internas de tu base de datos. Una backdoor oculta en una carpeta de medios profunda nunca será detectada desde el exterior. Además, herramientas automatizadas como Wordfence a veces arrojan falsos positivos al lidiar con configuraciones como auto_prepend_file, lo que demuestra que los complementos de seguridad no sustituyen el criterio de un especialista.

    El nexo legal en Chile: Ley N° 21.719 y la notificación de brechas

    Este escenario técnico hoy tiene una dimensión legal ineludible en Chile con la entrada en pleno régimen de la Ley N° 21.719 de Protección de Datos Personales. La regulación establece que si un incidente de ciberseguridad compromete datos personales de tus clientes, tienes la obligación de notificar la brecha a la Agencia de Protección de Datos Personales (APDP) en un plazo de 72 horas desde que tomas conocimiento del hecho. Si el ataque involucra la filtración de información y la empresa no contaba con medidas técnicas adecuadas para prevenirla, se expone a multas gravísimas de hasta 20.000 UTM , que con el valor de la UTM para julio de 2026 de $71.649 CLP, equivale a sanciones de hasta $1.432.980.000 CLP. Un hackeo ya no es solo una falla informática, es una contingencia de alto riesgo para tu patrimonio corporativo.

    Cómo recuperar el control de tu infraestructura digital

    Sanear una plataforma infectada exige un procedimiento de ingeniería riguroso que va mucho más allá de reinstalar plugins o cambiar contraseñas. Si sospechas que tu WordPress está lento, tus correos rebotan o tu base de datos presenta anomalías, no dejes pasar el tiempo de respuesta. Realizo auditorías forenses profundas y desinfección de infraestructura transaccional de forma externa y segura. Analizo el código de tu servidor, elimino el malware de raíz y configuro escudos perimetrales en Cloudflare para blindar tu sitio y evitar nuevas reinfecciones. Escríbeme directamente a mi correo de contacto y coordinemos una evaluación técnica antes de que la inestabilidad de tu sitio afecte tus ventas y tu reputación legal.
  • Cuánto cuesta mantener un sitio WordPress en Chile (precios reales 2026)

    Cuánto cuesta mantener un sitio WordPress en Chile (precios reales 2026)

    La gran mayoría de los artículos que vas a encontrar en internet sobre el costo de mantener una página web te van a tramitar con un frustrante “depende, contáctanos para cotizar”. Yo prefiero la transparencia absoluta. Llevo años auditando, limpiando y optimizando servidores para pymes y empresas nacionales, por lo que en este post te voy a desglosar los números reales, transparentes y actualizados a este año comercial, incluyendo las tarifas de mercado y lo que yo mismo cobro en mi día a día. Si eres el dueño de una pyme o administras una tienda online, tienes que entender que tu sitio web no es un folleto estático que imprimes y dejas tirado en una carpeta. Es un software vivo que, si dejas abandonado en el servidor, se terminará devorando tu presupuesto de marketing y tus ventas en reparaciones de emergencia de la noche a la mañana.

    Los costos obligatorios que pagas sí o sí (no son míos, son del ecosistema)

    Existen gastos anuales de infraestructura que son completamente inevitables para que tu sitio exista en la red. Estos montos van directamente a los proveedores técnicos internacionales o reguladores nacionales, no a la persona que mantiene tu web. Es fundamental que entiendas esto: si un desarrollador te ofrece “mantenimiento con hosting ilimitado gratis”, desconfía de inmediato. Lo más probable es que esté alojando tu negocio en un servidor compartido saturado de baja calidad y sin decirte el costo real para esconder su margen de ganancia en esa caja negra.

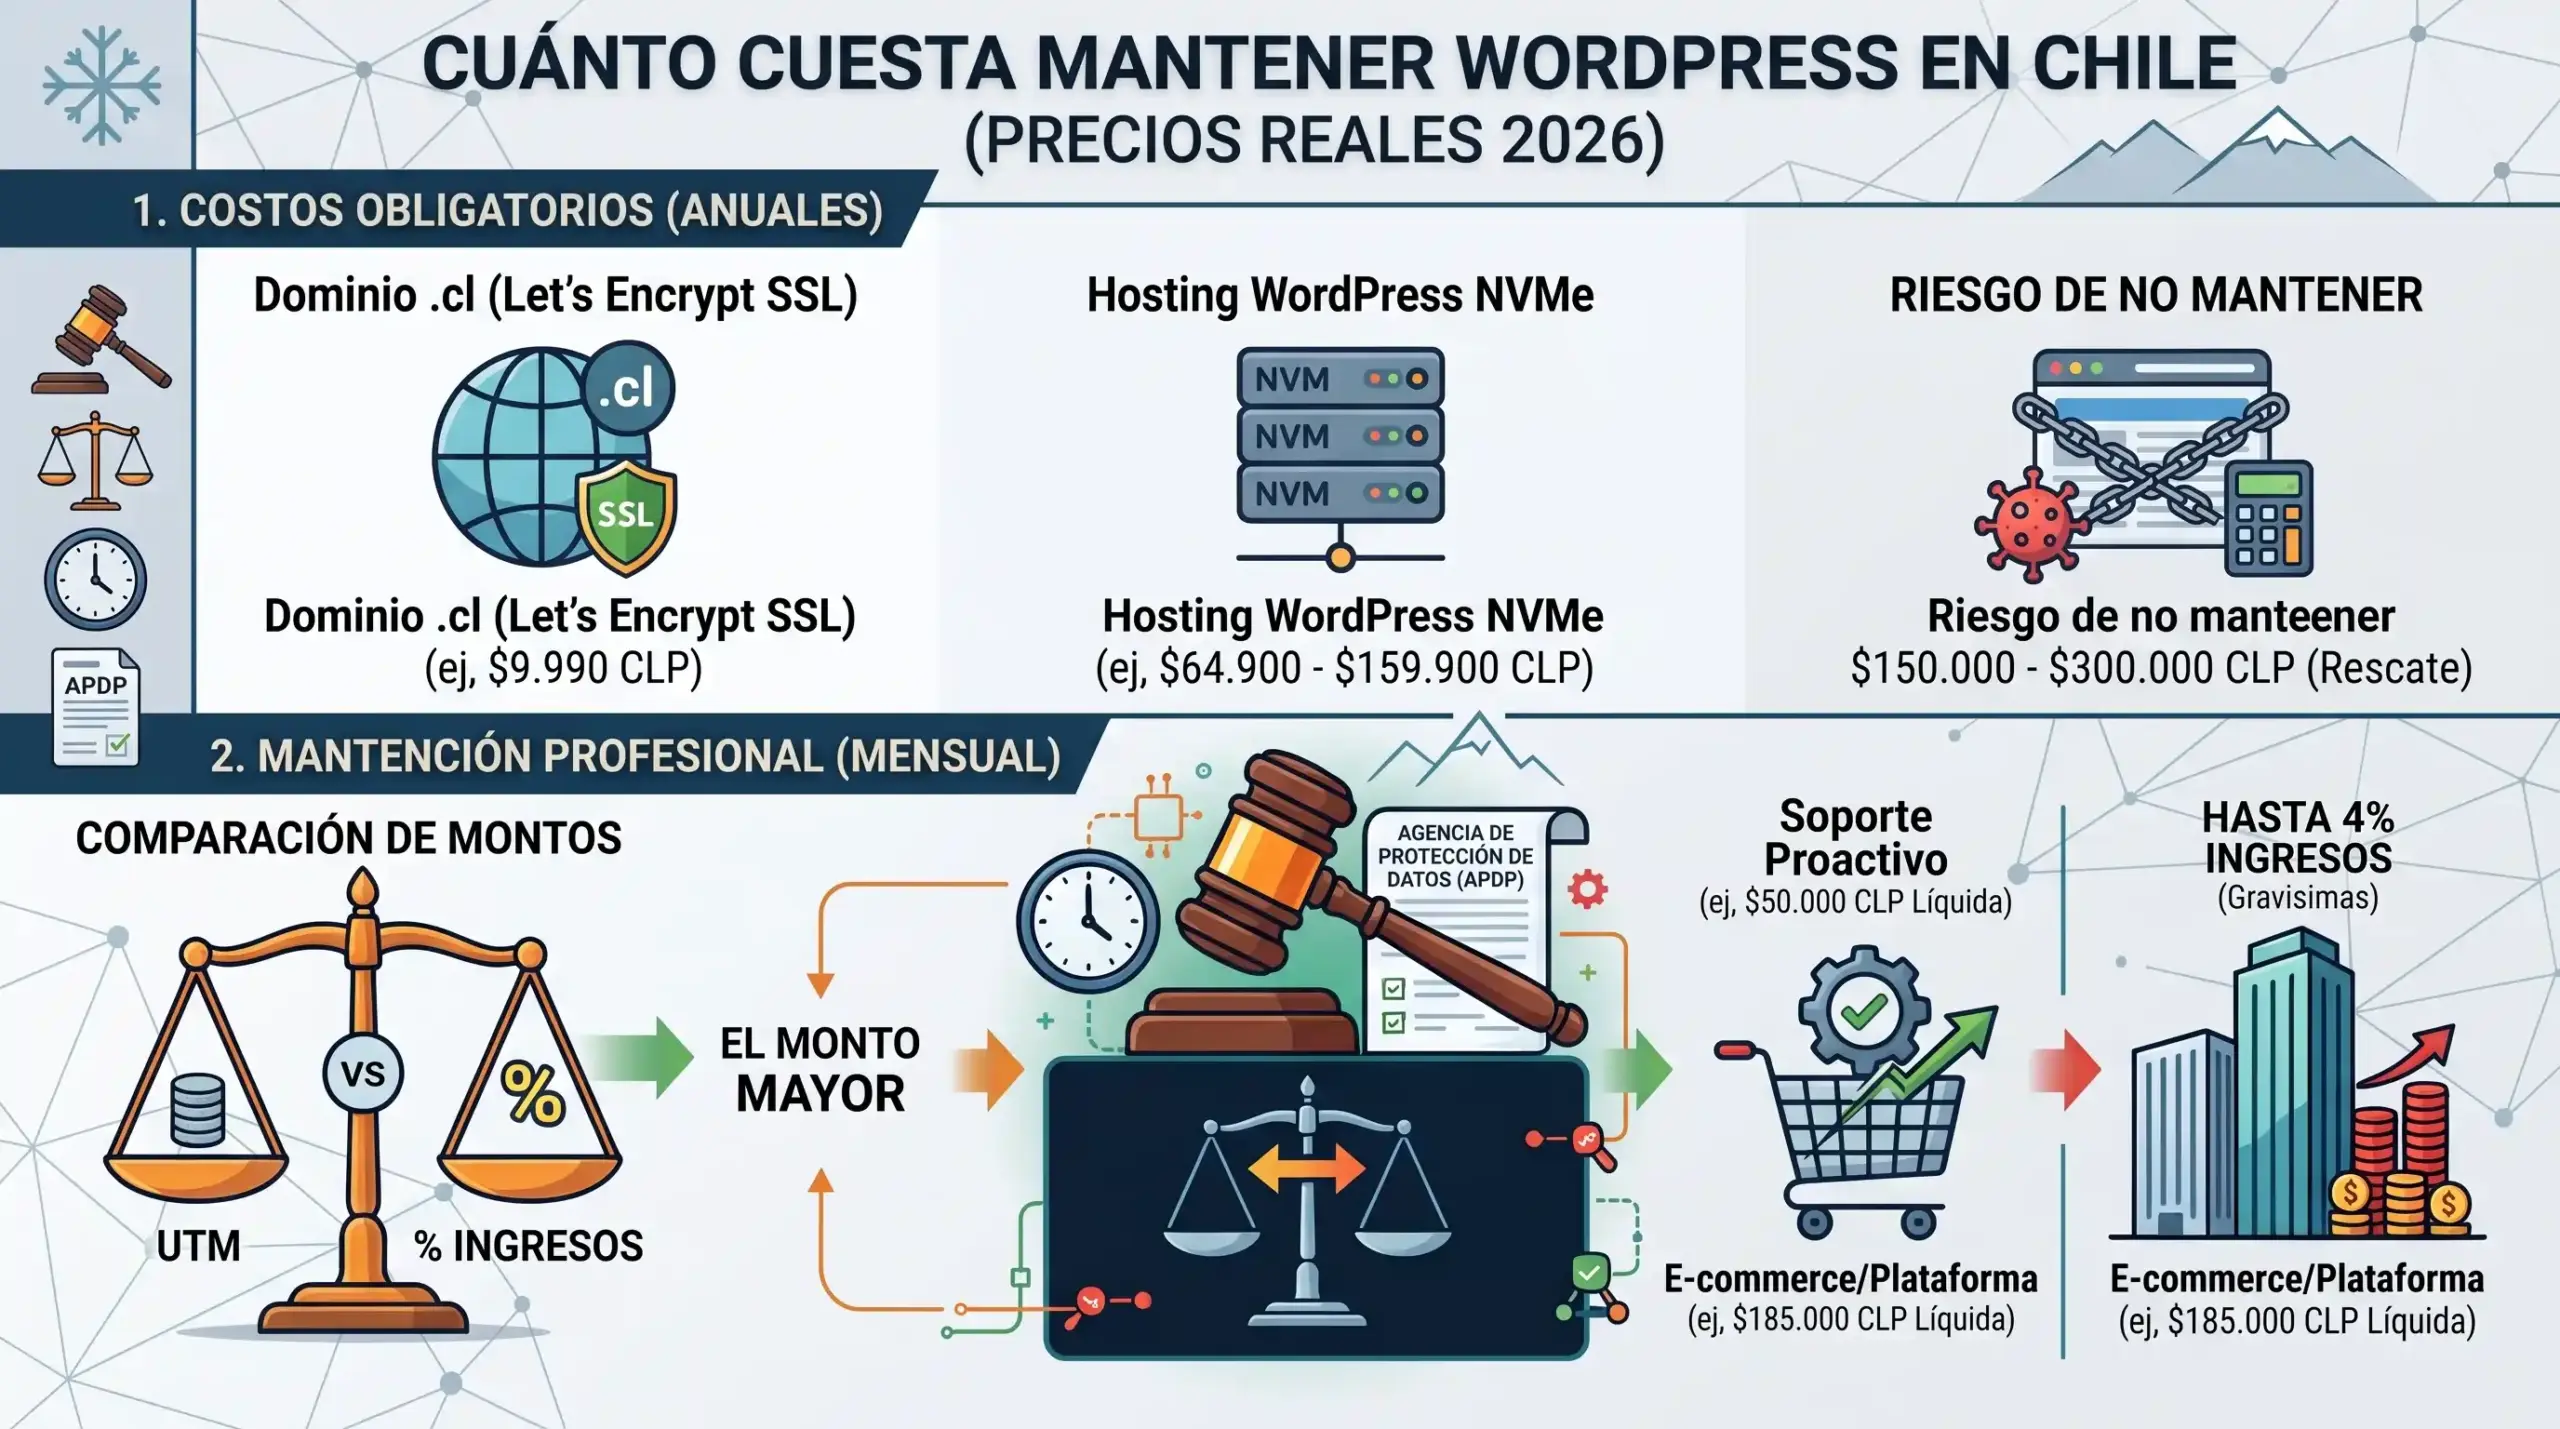
    A nivel de infraestructura obligatoria en Chile, la realidad del mercado se resume en esta estructura de costos de los proveedores de red :

    ItemCosto anual¿Obligatorio?
    Dominio.cl$9.990Sí
    Hosting WordPress NVMe$64.900 – $159.900Sí
    Certificado SSL (Let’s Encrypt)$0Sí
    Licencias de Plugins Premium$0 – $120.000Opcional

    El dominio .cl se compra directamente en el portal oficial de NIC Chile (Universidad de Chile) y tiene un costo anual fijo de $9.990 CLP exento de IVA. Evita comprarlo a través de revendedores que te cobrarán márgenes adicionales de forma innecesaria. Si prefieres un dominio .com, el costo internacional oscila entre los $12 y $20 USD anuales según el registrador.

    El hosting es el verdadero pulmón de tu web. En Chile, proveedores locales establecidos como HostingPlus u Oficinas Virtuales ofrecen planes optimizados para WordPress que van desde los $64.900 CLP hasta los $159.900 CLP anuales más IVA. No obstante, si tu sitio es un e-commerce transaccional activo (WooCommerce) o gestiona un portal de alumnos (LMS), un plan compartido barato de $3.000 mensuales se colgará con apenas 10 visitas concurrentes. En esos escenarios de alto tráfico, la única opción viable es un servidor VPS dedicado, cuyas tarifas parten en los $49.900 CLP mensuales más IVA.

    El certificado de seguridad (SSL) debe ser obligatorio en cualquier pasarela de pagos. Los hostings serios lo incluyen de forma completamente gratuita bajo la firma Let’s Encrypt. Si tu proveedor intenta cobrártelo como un “adicional de seguridad”, estás frente a una mala práctica de sobreventa.

    Finalmente, las licencias de plugins premium son el motor de tu diseño. Si tu web fue construida con herramientas avanzadas como Elementor Pro, su licencia anual para un solo sitio cuesta alrededor de $59 USD. Mantener estas licencias activas es opcional para que la web funcione, pero obligatorio si quieres recibir actualizaciones de seguridad del desarrollador y evitar que tu maquetador visual quede obsoleto.

    Los costos de mantención profesional (acá es donde entra el especialista)

    Muchos dueños de negocios confunden el mantenimiento web con ingresar al panel y hacer clic en el botón de actualizar que WordPress muestra en naranja. Ejecutar eso a ciegas es jugar a la ruleta rusa con tu facturación. Una actualización descontrolada del núcleo o de la base de datos de WooCommerce sin un control de pruebas puede romper tu checkout de Webpay o generarte la famosa “pantalla blanca de la muerte” en segundos, paralizando tu negocio. El mantenimiento profesional de WordPress no se mide en clics rápidos; se mide en procesos de ingeniería que previenen desastres.

    En mi día a día, aplico un protocolo de cuatro capas para bajar el riesgo de los sitios de mis clientes. Primero, nunca actualizo un sitio activo en producción. El estándar exige clonar la web en un servidor de pruebas seguro (Staging), ejecutar los cambios allí, verificar que no existan conflictos de código y, recién tras validar la estabilidad, desplegarlos al sitio público. Segundo, configuro copias de seguridad externas automáticas bajo la regla 3-2-1 (tres copias, dos soportes diferentes, una fuera del hosting). Si tu hosting sufre un ataque de malware, los respaldos guardados dentro del mismo servidor no te servirán de nada.

    Tercero, implemento un monitoreo automático que revisa el sitio cada minuto y me avisa si se cae, para reaccionar dentro del tiempo de respuesta que fija el contrato. Y cuarto, realizo un saneamiento de base de datos mensual. WordPress acumula transients huérfanos de WooCommerce o revisiones de páginas que colapsan la tabla wp_options. Limpiar esto ayuda a que tu Largest Contentful Paint (LCP) se mantenga bajo los 2,5 segundos que Google recomienda.

    En el mercado chileno, las agencias de marketing digital serias cobran entre $150.000 y $350.000 CLP mensuales por este nivel de soporte continuo para e-commerce o plataformas complejas. En mi caso, ofrezco una Póliza de Mantenimiento Proactivo desde los $50.000 CLP líquidos mensuales para sitios corporativos y desde los $185.000 CLP líquidos mensuales para e-commerce o plataformas transaccionales avanzadas, asegurando que tu única preocupación sea atender a tus clientes mientras yo protejo la estabilidad de tu servidor.

    El verdadero costo de NO mantener (la matemática de la negligencia)

    Muchos dueños de pymes miran la mantención como un “gasto” prescindible, hasta que sufren su primer hackeo. En Chile, cuando un WordPress se queda sin parches de seguridad durante más de un año, el riesgo de que un script automatizado inyecte malware es casi total. El ataque más común que me toca recuperar es la inyección de spam Blackhat SEO: líneas de código ocultas que no se ven a simple vista en tu portada, pero que le muestran a los robots de Google miles de enlaces de casinos rusos o venta de medicamentos.

    Cuando esto ocurre, el costo de la reparación de emergencia es drástico :

    • El Rescate de Urgencia: El servicio de un desarrollador especializado para realizar un análisis forense, desinfectar la base de datos, eliminar backdoors (puertas traseras de re-infección) y reconstruir la infraestructura parte en los $150.000 a $300.000 CLP de forma inmediata en Chile.
    • La Lista Negra de Google: Si los rastreadores de Google detectan el malware antes que tú, inyectarán una pantalla roja de advertencia que bloqueará el acceso a tus visitantes, destruyendo tu tráfico orgánico y tu reputación en un segundo. Salir de esa blacklist y recuperar la confianza de los buscadores puede tardar meses de caída en ventas.
    • Fuga de Conversión por Lentitud: Si estás pagando por clics en Google Ads o Meta, y tus anuncios apuntan a una página lenta, estás tirando tu presupuesto a la basura. Según datos de Google, el 53% de las visitas móviles abandona un sitio si tarda más de 3 segundos en cargar.

    Hace poco audité una plataforma del sector salud que recibía unas 15.000 visitas mensuales con un ticket promedio de $150 USD. Tenían un score de 69 en móviles y un tiempo de carga (LCP) de 7.7 segundos. Mi simulador de impacto arrojó que estaban quemando más de $3.713 USD mensuales en rebote y abandono cognitivo en el checkout. La matemática es muy simple: pagar una mensualidad preventiva de $50.000 CLP para asegurar la continuidad de tu servidor es infinitamente más barato que pagar de urgencia un rescate de $300.000 CLP cuando tu reputación corporativa y tu posicionamiento en Google ya han sido destruidos.

    Cómo saber qué necesita tu sitio hoy en 15 segundos

    No tienes por qué hacer conjeturas sobre el estado real de salud, velocidad y ciberseguridad de tu plataforma web. Por eso mismo, diseñé un Escáner de Viabilidad Comercial y Rendimiento WPO directamente en mi portafolio.

    Solo debes ingresar tu dominio. Mi herramienta consumirá de forma no invasiva la API real de Google Lighthouse para móviles 4G y te entregará una radiografía técnica impecable del estado de tus Core Web Vitals, calculando de forma automática el porcentaje de tráfico móvil que estás perdiendo actualmente por lentitud y la fuga financiera mensual aproximada de tu negocio.

    Si el diagnóstico arroja riesgos de rendimiento o deudas de código, el sistema guardará de forma segura el reporte en mi base de datos interna de WordPress y te permitirá agendar una llamada estratégica de 15 minutos en mi calendario de Cal.com. Analizaremos la radiografía de tu servidor juntos y trazaremos el plan de acción concreto para que recuperes el control de tu activo digital hoy mismo.

  • Ley 21.719: qué debe tener tu sitio web antes de diciembre 2026

    Ley 21.719: qué debe tener tu sitio web antes de diciembre 2026

    Muchas pymes chilenas no tienen ninguna medida de ciberseguridad activa. Lo veo prácticamente cada vez que audito un servidor para un cliente. Hasta hace poco, esta dejadez técnica era simplemente un riesgo operativo o una molestia menor, pero a partir de la entrada en vigencia plena de la nueva regulación, pasa a ser un incumplimiento normativo con consecuencias patrimoniales devastadoras. No soy abogado, soy desarrollador. Yo no te voy a redactar una política de privacidad a medida ni a validar la licitud del tratamiento de datos en tu modelo de negocio, porque eso requiere un especialista legal. Mi trabajo se limita estrictamente a la parte que los abogados no pueden programar: el código, las cookies de seguimiento, las llamadas API y la seguridad de tu servidor. Este artículo es un checklist técnico, objetivo y real de lo que tu plataforma necesita para estar en regla, sin adornos corporativos ni teoría aburrida.

    ¿A quién le aplica realmente la ley de protección de datos en Chile?

    Existe un mito muy extendido en el mercado local de que esta de protección de datos en Chile está pensada únicamente para bancos, aseguradoras o gigantes del retail. La realidad es que la ley no distingue por volumen de facturación ni por el tamaño de tu pyme, sino por el acto de tratar información. Si tu plataforma digital cuenta con un formulario de contacto básico, recopila correos para un boletín, procesa compras mediante un e-commerce o simplemente rastrea visitas con cookies de analítica, estás obligado por ley a adecuar tu infraestructura. Nombres, correos, números de teléfono e incluso la dirección IP de tus visitantes constituyen información protegida. He auditado decenas de sitios corporativos en el país y casi el 90% recopila estos datos sin que sus dueños tengan la más mínima idea de dónde se almacenan, quién tiene acceso a ellos o bajo qué criterios de red se transmiten.

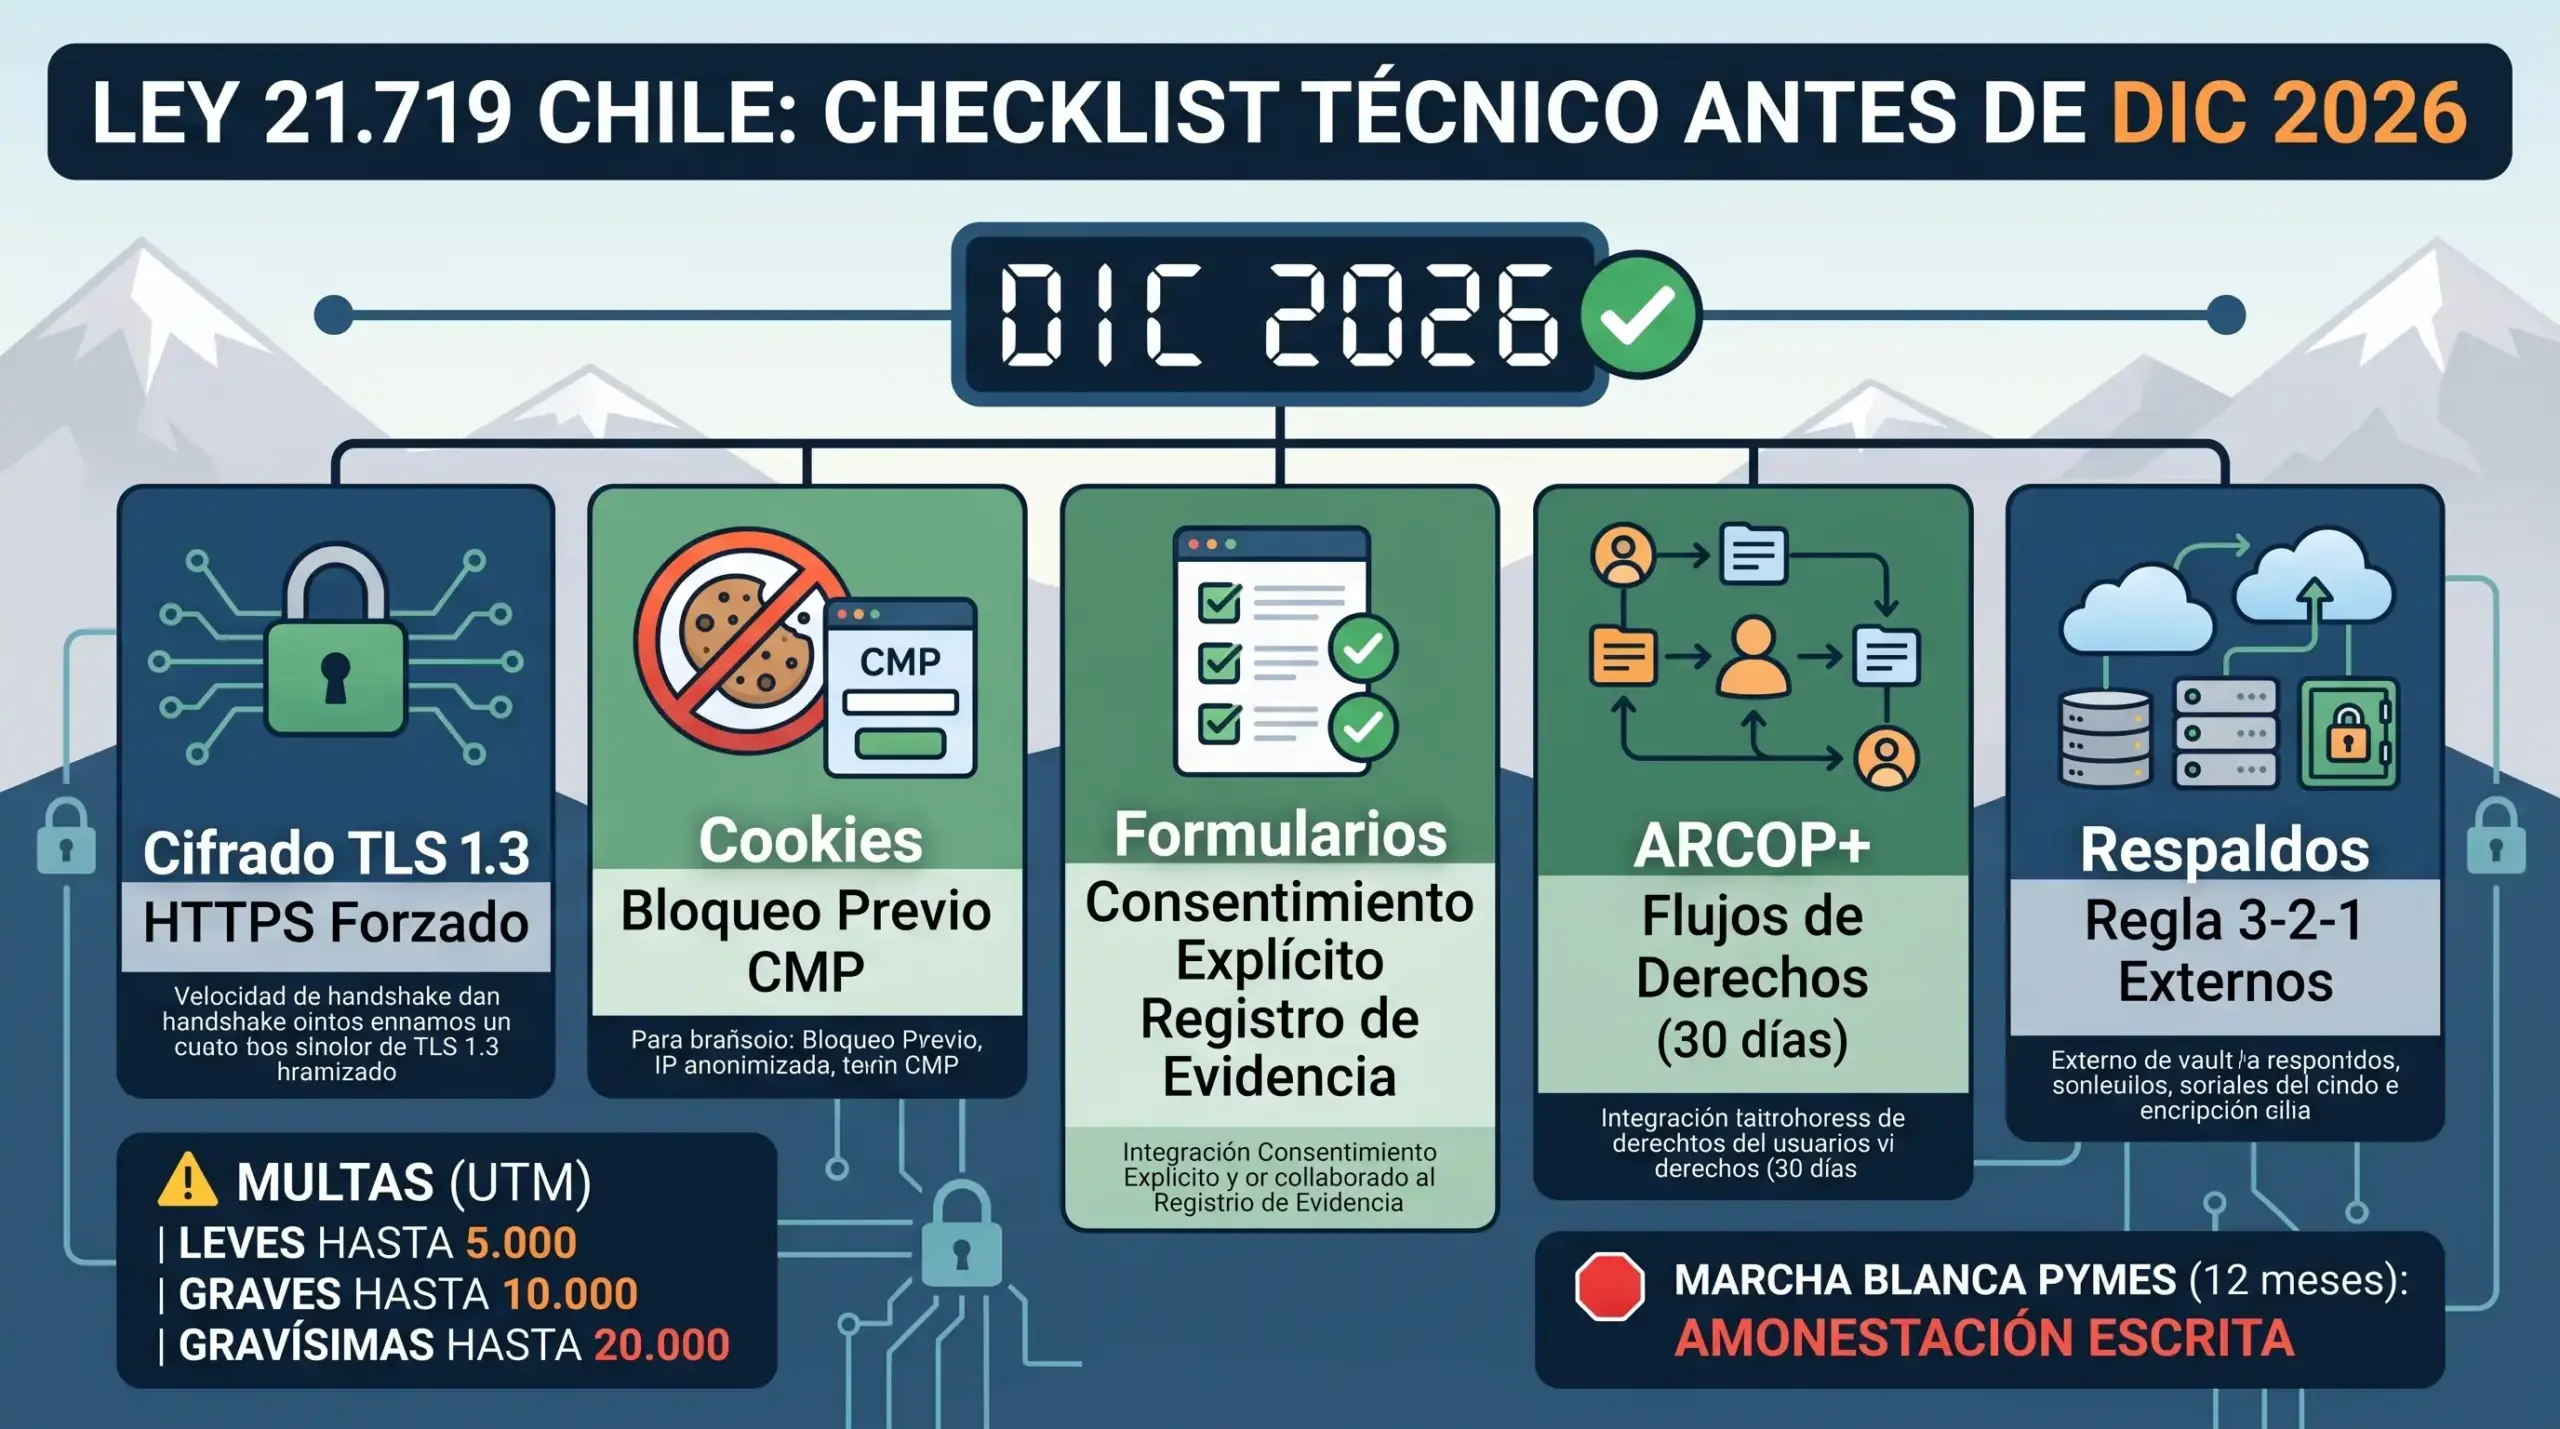
    Para entender el impacto real de la ley 21719 en pymes, hay que mirar las multas asociadas. Las infracciones leves castigan omisiones de transparencia con hasta 5.000 UTM, las graves sancionan el tratamiento sin consentimiento con hasta 10.000 UTM, y las gravísimas penalizan el mal uso de datos sensibles o la ocultación de hackeos con hasta 20.000 UTM. Con una UTM promedio de $71.506 CLP, estamos hablando de multas que oscilan entre los $357 millones y los $1.430 millones de pesos. Las grandes corporaciones arriesgan además penalizaciones equivalentes al 2% o 4% de sus ingresos anuales si reinciden.

    Hay una marcha blanca que casi nadie menciona porque el miedo vende mucho más rápido: el artículo sexto transitorio de la Ley 21.719 otorga un período de gracia de 12 meses exclusivo para las pymes. Durante este primer año, la Agencia solo aplicará amonestaciones por escrito en lugar de multas de dinero para infracciones leves o graves detectadas por primera vez. Pero no te relajes con este dato: si sufres una filtración debido a un hackeo por no tener medidas de ciberseguridad básicas, la responsabilidad civil ante tus clientes corre desde el primer día. Los atacantes informáticos no respetan los plazos de la marcha blanca ni leen el Diario Oficial.

    El checklist técnico: qué debo hacer para que mi sitio cumpla la ley 21.719

    Olvídate de los complementos mágicos que prometen resolver la seguridad de tu WordPress o tu Shopify con un solo clic, porque el cumplimiento legal automático no existe. Si realmente quieres adecuar tu plataforma, tu equipo técnico debe implementar de manera rigurosa estas cinco medidas en tu infraestructura:

    1. Cifrado forzado de red y TLS 1.3

    La transmisión de datos personales en texto plano es una infracción de seguridad inaceptable. Se debe forzar la navegación HTTPS mediante redirecciones estrictas a nivel de servidor. No te conformes con el certificado SSL gratuito que viene configurado por defecto en el hosting compartido. Exige la implementación y configuración del protocolo TLS 1.3. Este estándar no solo elimina las vulnerabilidades de seguridad de las versiones antiguas (como TLS 1.0 y 1.1), sino que acelera la carga al optimizar el handshake SSL. Lo probé con un cliente del sector logístico: bajamos su Largest Contentful Paint (LCP) de 4.4 segundos a menos de 1.8 segundos solo aplicando esta optimización de red.

    2. Gestión de cookies con bloqueo previo (Prior Blocking)

    El consentimiento tácito o la pre-aceptación por navegación pasiva quedan prohibidos en Chile. Los banners tradicionales que solo avisan “usamos cookies para mejorar tu experiencia“ mientras Google Analytics y Meta Pixel ya están rastreando al usuario en segundo plano son una infracción grave. Tu sitio debe contar con una Plataforma de Gestión de Consentimiento (CMP) configurada para aplicar bloqueo previo. Esto significa que todos los scripts de seguimiento externos deben permanecer completamente bloqueados y no descargar datos en el navegador del usuario hasta que este decida aceptarlos voluntariamente mediante una acción afirmativa inequívoca.

    3. Formularios de captura sin trampas

    Se prohíben las casillas premarcadas del tipo “Acepto las políticas“. La aceptación de las políticas de tratamiento de datos debe ser una acción voluntaria, independiente y afirmativa del usuario. Junto a la casilla, debes desplegar una cláusula breve que informe de forma clara quién es el responsable y para qué se usarán los datos. Además, tu base de datos debe registrar la prueba real de ese consentimiento: la dirección IP anonimizada, la fecha, la hora y la versión exacta de la política de privacidad aceptada para efectos de auditoría.

    4. Flujo de derechos ARCOP+ en 30 días

    Tus usuarios tienen derecho a acceder, corregir, portar y borrar sus datos personales de tu sistema. Tienes un plazo máximo de 30 días corridos para responder de forma gratuita ante cualquier solicitud. Técnicamente, esto exige que tu plataforma pueda exportar la información del usuario en un formato estructurado y de uso común (como archivos .json o .csv) si pide portabilidad. Si solicita la eliminación (derecho de cancelación), tu sistema debe contar con flujos o webhooks que borren sus datos no solo de tu base de datos local, sino de todas tus integraciones externas de email marketing, pasarelas de pago y CRMs.

    5. Respaldos externos con la regla 3-2-1

    La ciberseguridad se convierte en una obligación legal bajo el principio de seguridad activa. El 100% de los sitios hackeados que me ha tocado recuperar tenían “respaldos”, pero casi ninguno servía. O estaban guardados en el mismo servidor de producción infectado o las copias estaban corruptas. Necesitas aplicar la regla 3-2-1: tres copias de seguridad de la base de datos, en dos soportes diferentes, con al menos una copia encriptada alojada fuera del hosting de origen. Un backup almacenado en la misma cuenta de hosting no sirve de nada si tu servidor es comprometido.

    Lo que un desarrollador NO puede hacer por ti

    La adecuación legal es una disciplina transversal. La configuración técnica, los protocolos de red, la encriptación y el bloqueo de cookies corresponden a la capa de desarrollo y representan aproximadamente el 20% del cumplimiento de la ley.

    El 80% restante es de carácter estrictamente legal e institucional. La redacción de la Política de Privacidad adaptada, la confección de contratos de procesamiento de datos con tus proveedores (DPA), el levantamiento del Registro de Actividades de Tratamiento (RAT) por cada área de tu empresa y la justificación del Interés Legítimo son tareas que requieren la intervención directa de un abogado especialista en derecho digital. Cualquiera que te prometa resolver ambas cosas solo por instalar un plugin, te está mintiendo.

    Cómo evaluar tu sitio en 5 minutos (y tomar el control de tu infraestructura)

    Para auditar el estado real de un servidor, uso habitualmente cinco herramientas gratuitas: PageSpeed, Mozilla Observatory, SSL Labs, SecurityHeaders y Sucuri SiteCheck. Todas son públicas y de libre acceso, y te entregarán la radiografía de tu nivel de riesgo técnico inicial.

    Sin embargo, para ahorrarte el trabajo de interpretar métricas complejas, consolidar gráficos de red y configurar diagnósticos, construí un Escáner de Viabilidad Comercial y Rendimiento WPO en mi propio portafolio.

    Si deseas conocer el estado real de tu infraestructura antes de que la Agencia comience a fiscalizar en diciembre de 2026, te invito a probar mi herramienta de diagnóstico. El sistema analizará tu código en tiempo real, medirá tus Core Web Vitals en móviles 4G y calculará de forma automática la pérdida de tráfico estimada y la fuga financiera mensual que la lentitud de carga le está provocando a tu negocio.

    Al finalizar, si tu sitio presenta un estado de riesgo crítico o mejorable, el sistema te permitirá agendar una sesión de diagnóstico de 30 minutos directamente en mi calendario de Google Meet. Revisaremos juntos los cuellos de botella exactos de tu base de datos y trazaremos el plan de rescate técnico definitivo.