Blog

  • Google lanzó otra actualización de spam y el tráfico orgánico sigue cayendo: qué significa para tu sitio

    Google lanzó otra actualización de spam y el tráfico orgánico sigue cayendo: qué significa para tu sitio

    La semana pasada pasó esto: Google comenzó a desplegar su cuarta actualización de spam del año, Search Console estrenó un filtro que muestra cuánta gente llega a tu sitio a través de imágenes, y un informe de la industria confirmó que el tráfico que Google manda a los medios cayó 40% en un solo año.

    Si tienes un sitio que trabaja para tu negocio, ninguna de esas tres noticias es ajena a ti. Y si tienes formularios de contacto, catálogo o ventas online, menos todavía. Te explico qué pasó y qué revisar esta semana, con los datos verificados y sin asustar de más.

    El informe que tiene a todos preocupados

    Chartbeat publicó su Publisher Playbook 2026 y el dato fuerte es este: el tráfico desde Google Search cayó 40,2% interanual entre julio de 2025 y julio de 2026, después de una caída de 21,9% el año anterior. La caída de Discover pasó de 6,6% a 34,3% en el mismo período.

    Un dato importante para no entrar en pánico innecesario: la red de sitios que mide Chartbeat se inclina hacia medios de prensa y publishers de contenido masivo. Es posible que tu PyME no vea caídas de ese tamaño, porque tu tráfico depende de otras cosas además de Google. Pero la tendencia de fondo aplica a todos, y la dirección es clara: cada año Google retiene más a la gente dentro de sus propias respuestas.

    Justo eso es lo que midió el segundo estudio de la semana. Investigadores de la Universidad de Pennsylvania y Northeastern trackearon a 1.100 personas reales y a un grupo le forzaron el uso de AI Mode durante una semana, mientras el otro seguía usando el buscador clásico. Resultado: el grupo con AI Mode hizo clic hacia sitios web 18,8 puntos porcentuales menos, y además calificó a Google con menos confianza y menos satisfacción.

    Ojo con el detalle: Google dijo en 2025 que los clics orgánicos se mantenían “relativamente estables”. Este experimento mide un escenario de adopción forzada, así que no es una proyección exacta de lo que va a pasar con tu sitio. Pero da una idea de hacia dónde va la cosa si la gente se acostumbra a recibir respuestas sin salir de Google.

    La actualización de spam de septiembre

    El 24 de septiembre a las 9:15 de la mañana, hora del Pacífico, comenzó el despliegue de la actualización de spam de septiembre 2026. Aplica a todo el mundo y a todos los idiomas. Es la cuarta del año, después de las de marzo, junio y agosto.

    Lo raro de esta actualización es la ventana de despliegue. Las tres anteriores completaron su rollout en menos de 2 días y 16 horas. Esta tiene una ventana de hasta dos semanas. Google no dijo qué ataca, y eso es de esperarse: si anunciaran el blanco, la gente optimizaría contra eso y el efecto se diluiría.

    Para ti esto significa algo concreto. Si en las próximas semanas ves una caída rara en Search Console, cruza las fechas con la ventana del despliegue antes de entrar en pánico. Los primeros días de datos no muestran el efecto completo. Si la caída persiste después de que termine el rollout, revisa las políticas de spam de Google, porque puede que algo de tu sitio esté en la mira sin que lo sepas.

    La novedad de Search Console que las tiendas deberían aprovechar

    Search Console está estrenando un filtro multimodal dentro del reporte de Rendimiento. Muestra las búsquedas donde alguien usó una imagen para llegar a tu sitio: Google Lens, Circle to Search en Android, subidas de imágenes al buscador y el “buscar esta imagen” del clic derecho en Chrome.

    El dato llega a nivel de página, así que por primera vez puedes ver qué productos concretos están atrayendo tráfico visual. La limitación es que no hay queries, porque estas búsquedas usan imágenes en vez de texto. Aun así puedes comparar ese tráfico con el de búsqueda textual por país y por dispositivo, y ahí aparece la información útil. Si una ficha de producto recibe muchas visitas desde Lens y casi ninguna desde búsqueda clásica, la foto está trabajando más que el texto, y ya sabes dónde invertir.

    Este tráfico llevaba años entrando sin que nadie lo midiera. Ahora que es visible, conviene revisarlo antes que tu competencia se dé cuenta.

    Lo que John Mueller dijo y que deberías aplicar

    Un dueño de sitio reportó en Reddit que sus páginas estaban desapareciendo del índice de Google. La causa era tan absurda como real: Google estaba tratando una página de apuestas de un casino, en otro dominio que no tenía nada que ver, como la versión canónica de sus páginas. Básicamente alguien le estaba diciendo a Google “el contenido verdadero de esta página está en otra parte”, y esa otra parte era un casino.

    John Mueller respondió que era posible que Googlebot hubiera rastreado una página de error, y recomendó usar la prueba de URL en vivo de Search Console para confirmarlo. Después dejó la frase que vale el post entero: hay que correr pruebas automatizadas antes de publicar y verificar las páginas críticas de forma programada, para arreglar los problemas antes de que se vuelvan estables para los buscadores.

    Piénsalo así: cuando Google te avisa que tu sitio tiene un problema, ese aviso es el bajón de tráfico. Cuando te enteras, ya llevas semanas perdiendo visitas y consultas.

    Lo que todo esto significa

    Juntemos los datos. Google manda menos tráfico cada año, AI Mode reduce los clics hacia webs cuando la gente lo usa, y las actualizaciones de spam llegan cada pocas semanas con criterios que nadie publica. Nada de eso está bajo tu control.

    Lo que sí está bajo tu control es qué pasa cuando la visita entra. Un sitio que tarda 4 segundos en cargar en el celular pierde gente que no espera, y hoy cada visita perdida pesa más que antes porque quedan menos por repartir. La velocidad, la seguridad y el cumplimiento de la normativa dejaron de ser detalles técnicos. Ahora son la diferencia entre aprovechar el tráfico que Google todavía te manda o perderlo también por el otro extremo.

    Qué revisar esta semana

    Si me tocara revisar tu sitio hoy, haría esto, en este orden:

    1. Search Console. Compara las últimas 4 semanas contra las 4 anteriores y anota la fecha exacta de cualquier caída. Si coincide con la ventana de esta actualización, que empezó el 24 de septiembre, observa con calma antes de mover nada.
    2. Prueba de URL en vivo para tus páginas clave: la home, la que más consultas te trae y la de contacto o producto estrella. Si aparece una canonical rara o un error de rastreo, ahí hay un problema real.
    3. Filtro multimodal, si tienes catálogo. Mira qué páginas reciben tráfico desde imágenes y compáralo con la búsqueda textual.
    4. Velocidad real en móvil. No la que ves tú desde tu computador con wifi, sino la que ve alguien en la calle con datos móviles. Sobre 2 segundos estás en terreno de abandono.
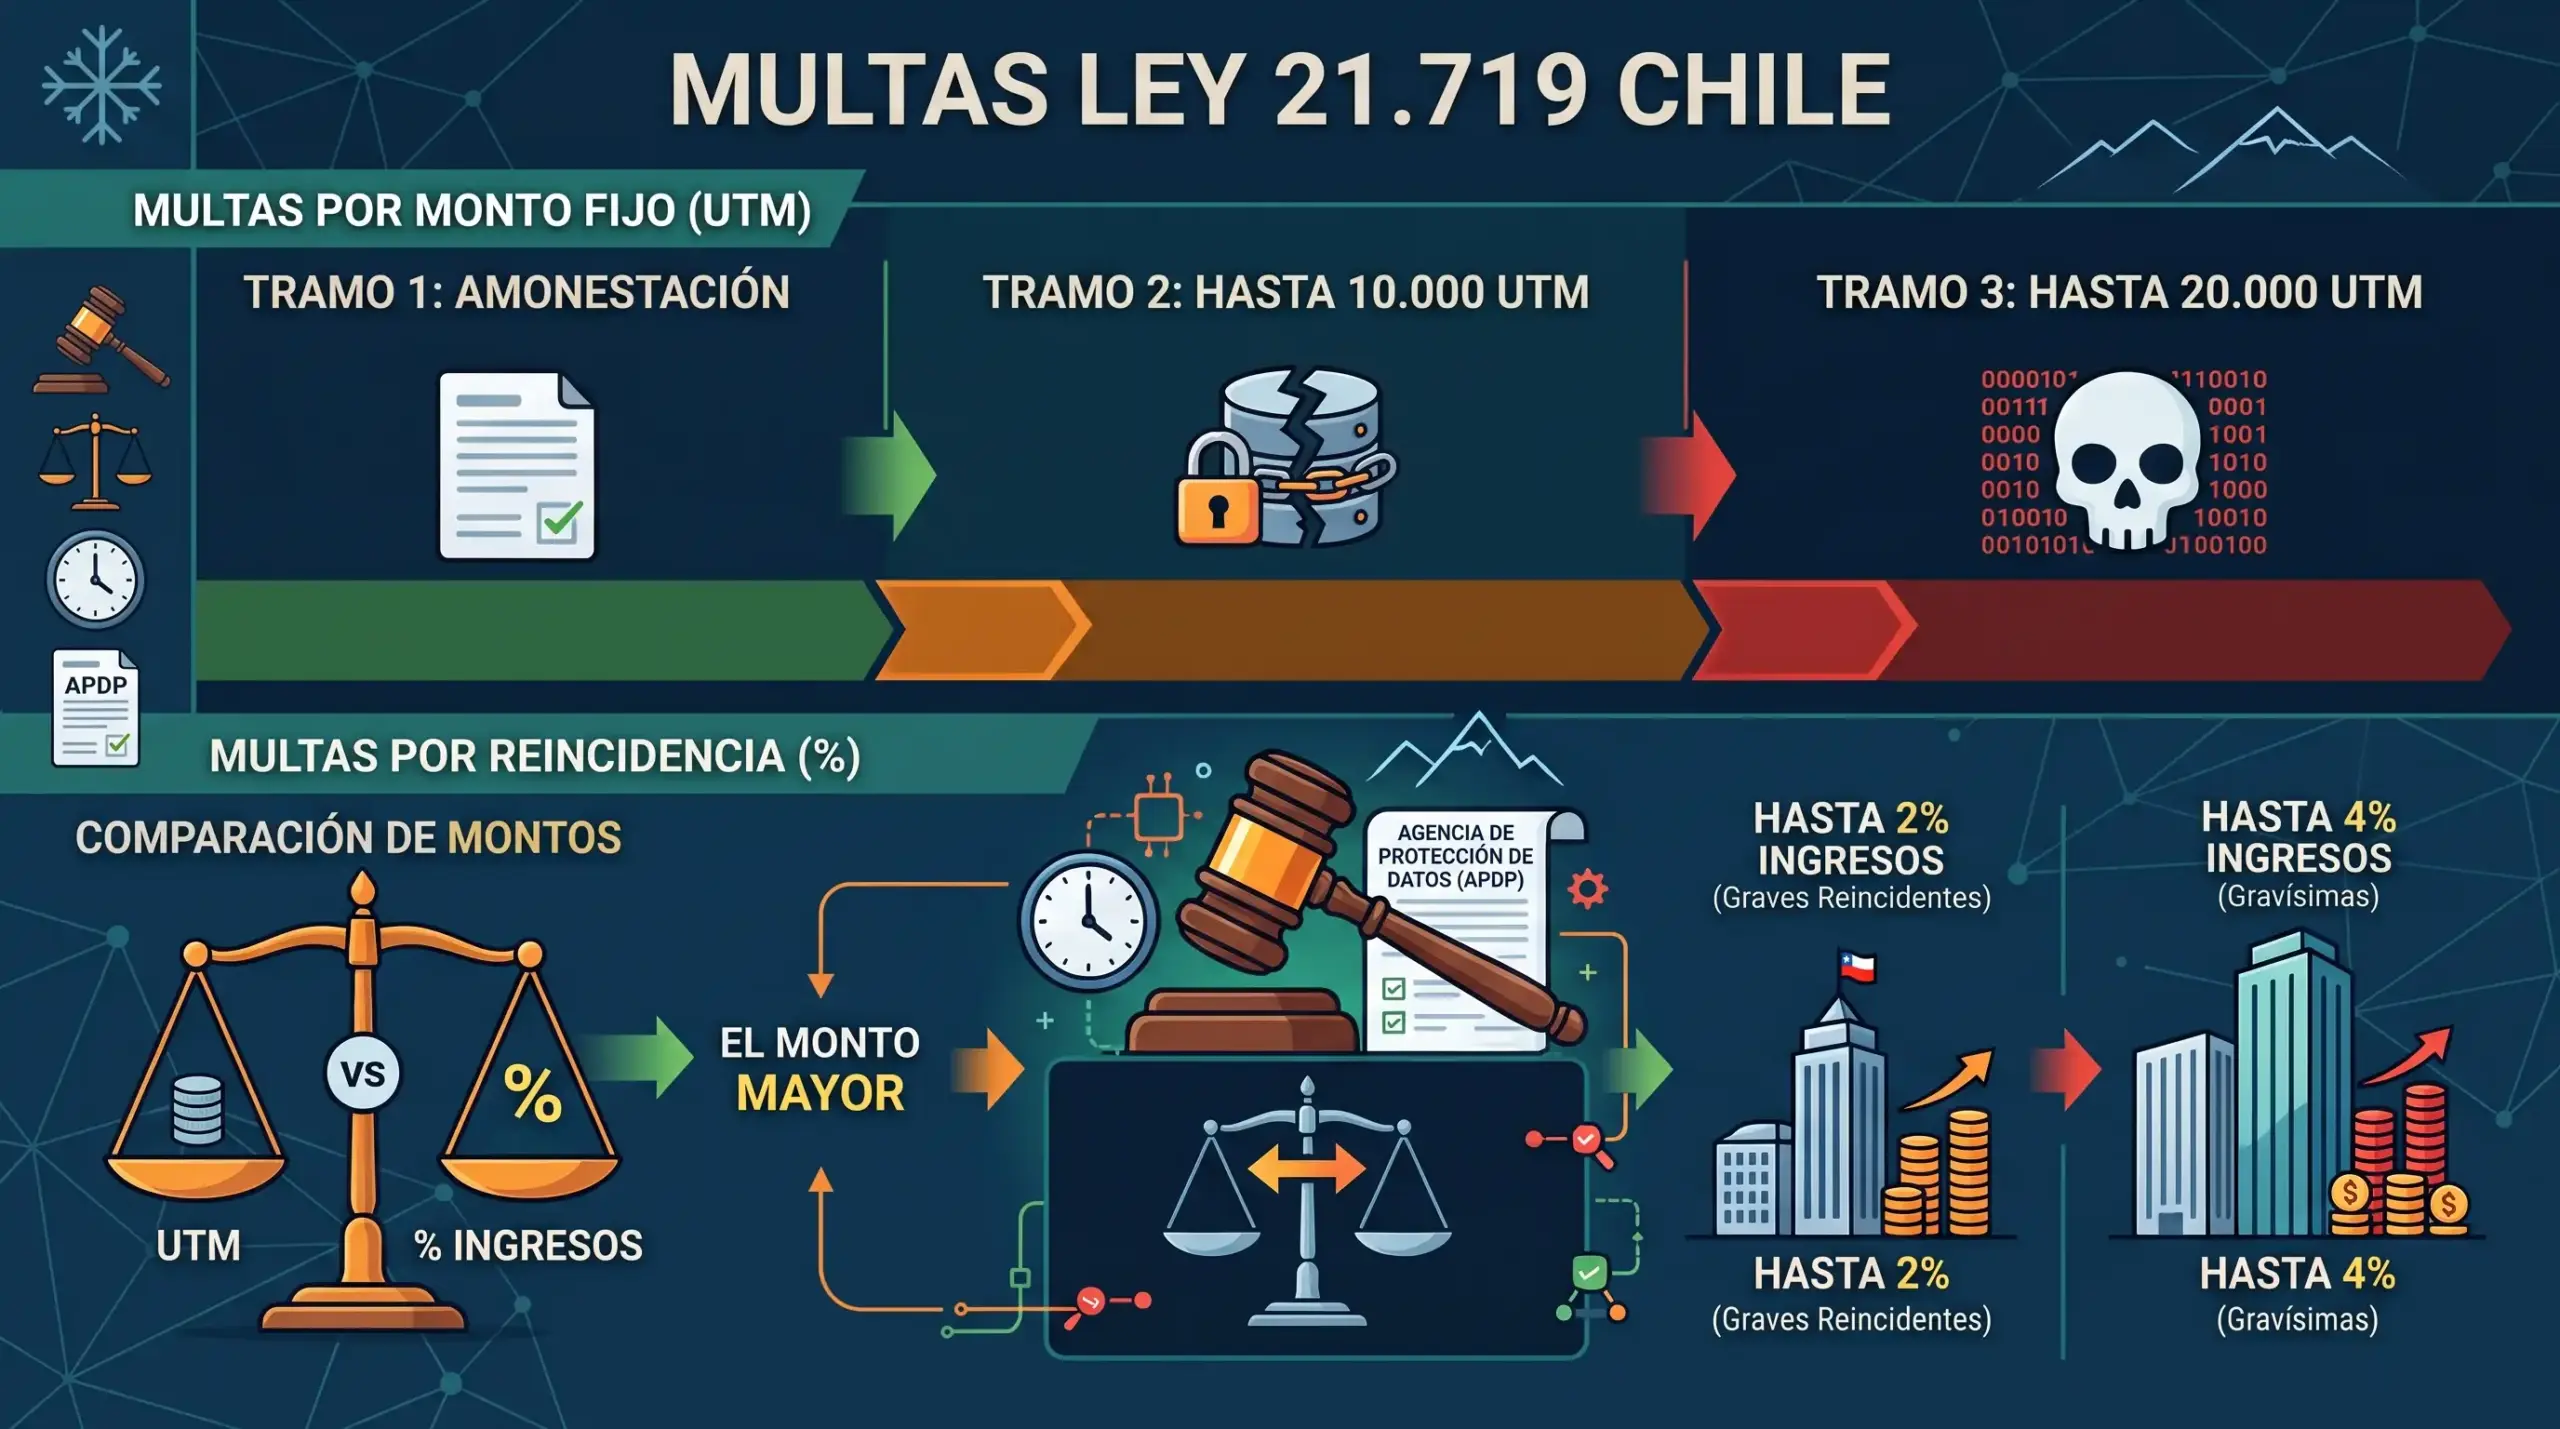
    5. Ley 21.719. Entra en vigencia el 1 de diciembre. Si tu sitio tiene formularios, newsletter o ventas, estás tratando datos personales, y las multas llegan a 20.000 UTM.

    Cierre

    Nada de esta lista es opcional cuando el sitio trabaja para el negocio. Un sitio lento o con errores técnicos hoy cuesta más de lo que cuesta arreglarlo, porque cobra en visitas que ya son escasas.

    Si después de leer esto te queda la duda de si tu sitio está bien parado, escríbeme por WhatsApp o corre el escáner de rendimiento que tengo gratis en la web. Respondo en menos de 24 horas hábiles. Y si hay algo urgente, como un sitio caído o una caída de tráfico que no encuentras explicación, te contesto en minutos, no en días.

    No hace falta que entiendas todo el detalle técnico. Basta con saber si tu sitio está perdiendo visitas sin que te enteres. Eso se averigua hoy.
  • Core Web Vitals: qué son y por qué le importan a tu negocio

    Core Web Vitals: qué son y por qué le importan a tu negocio

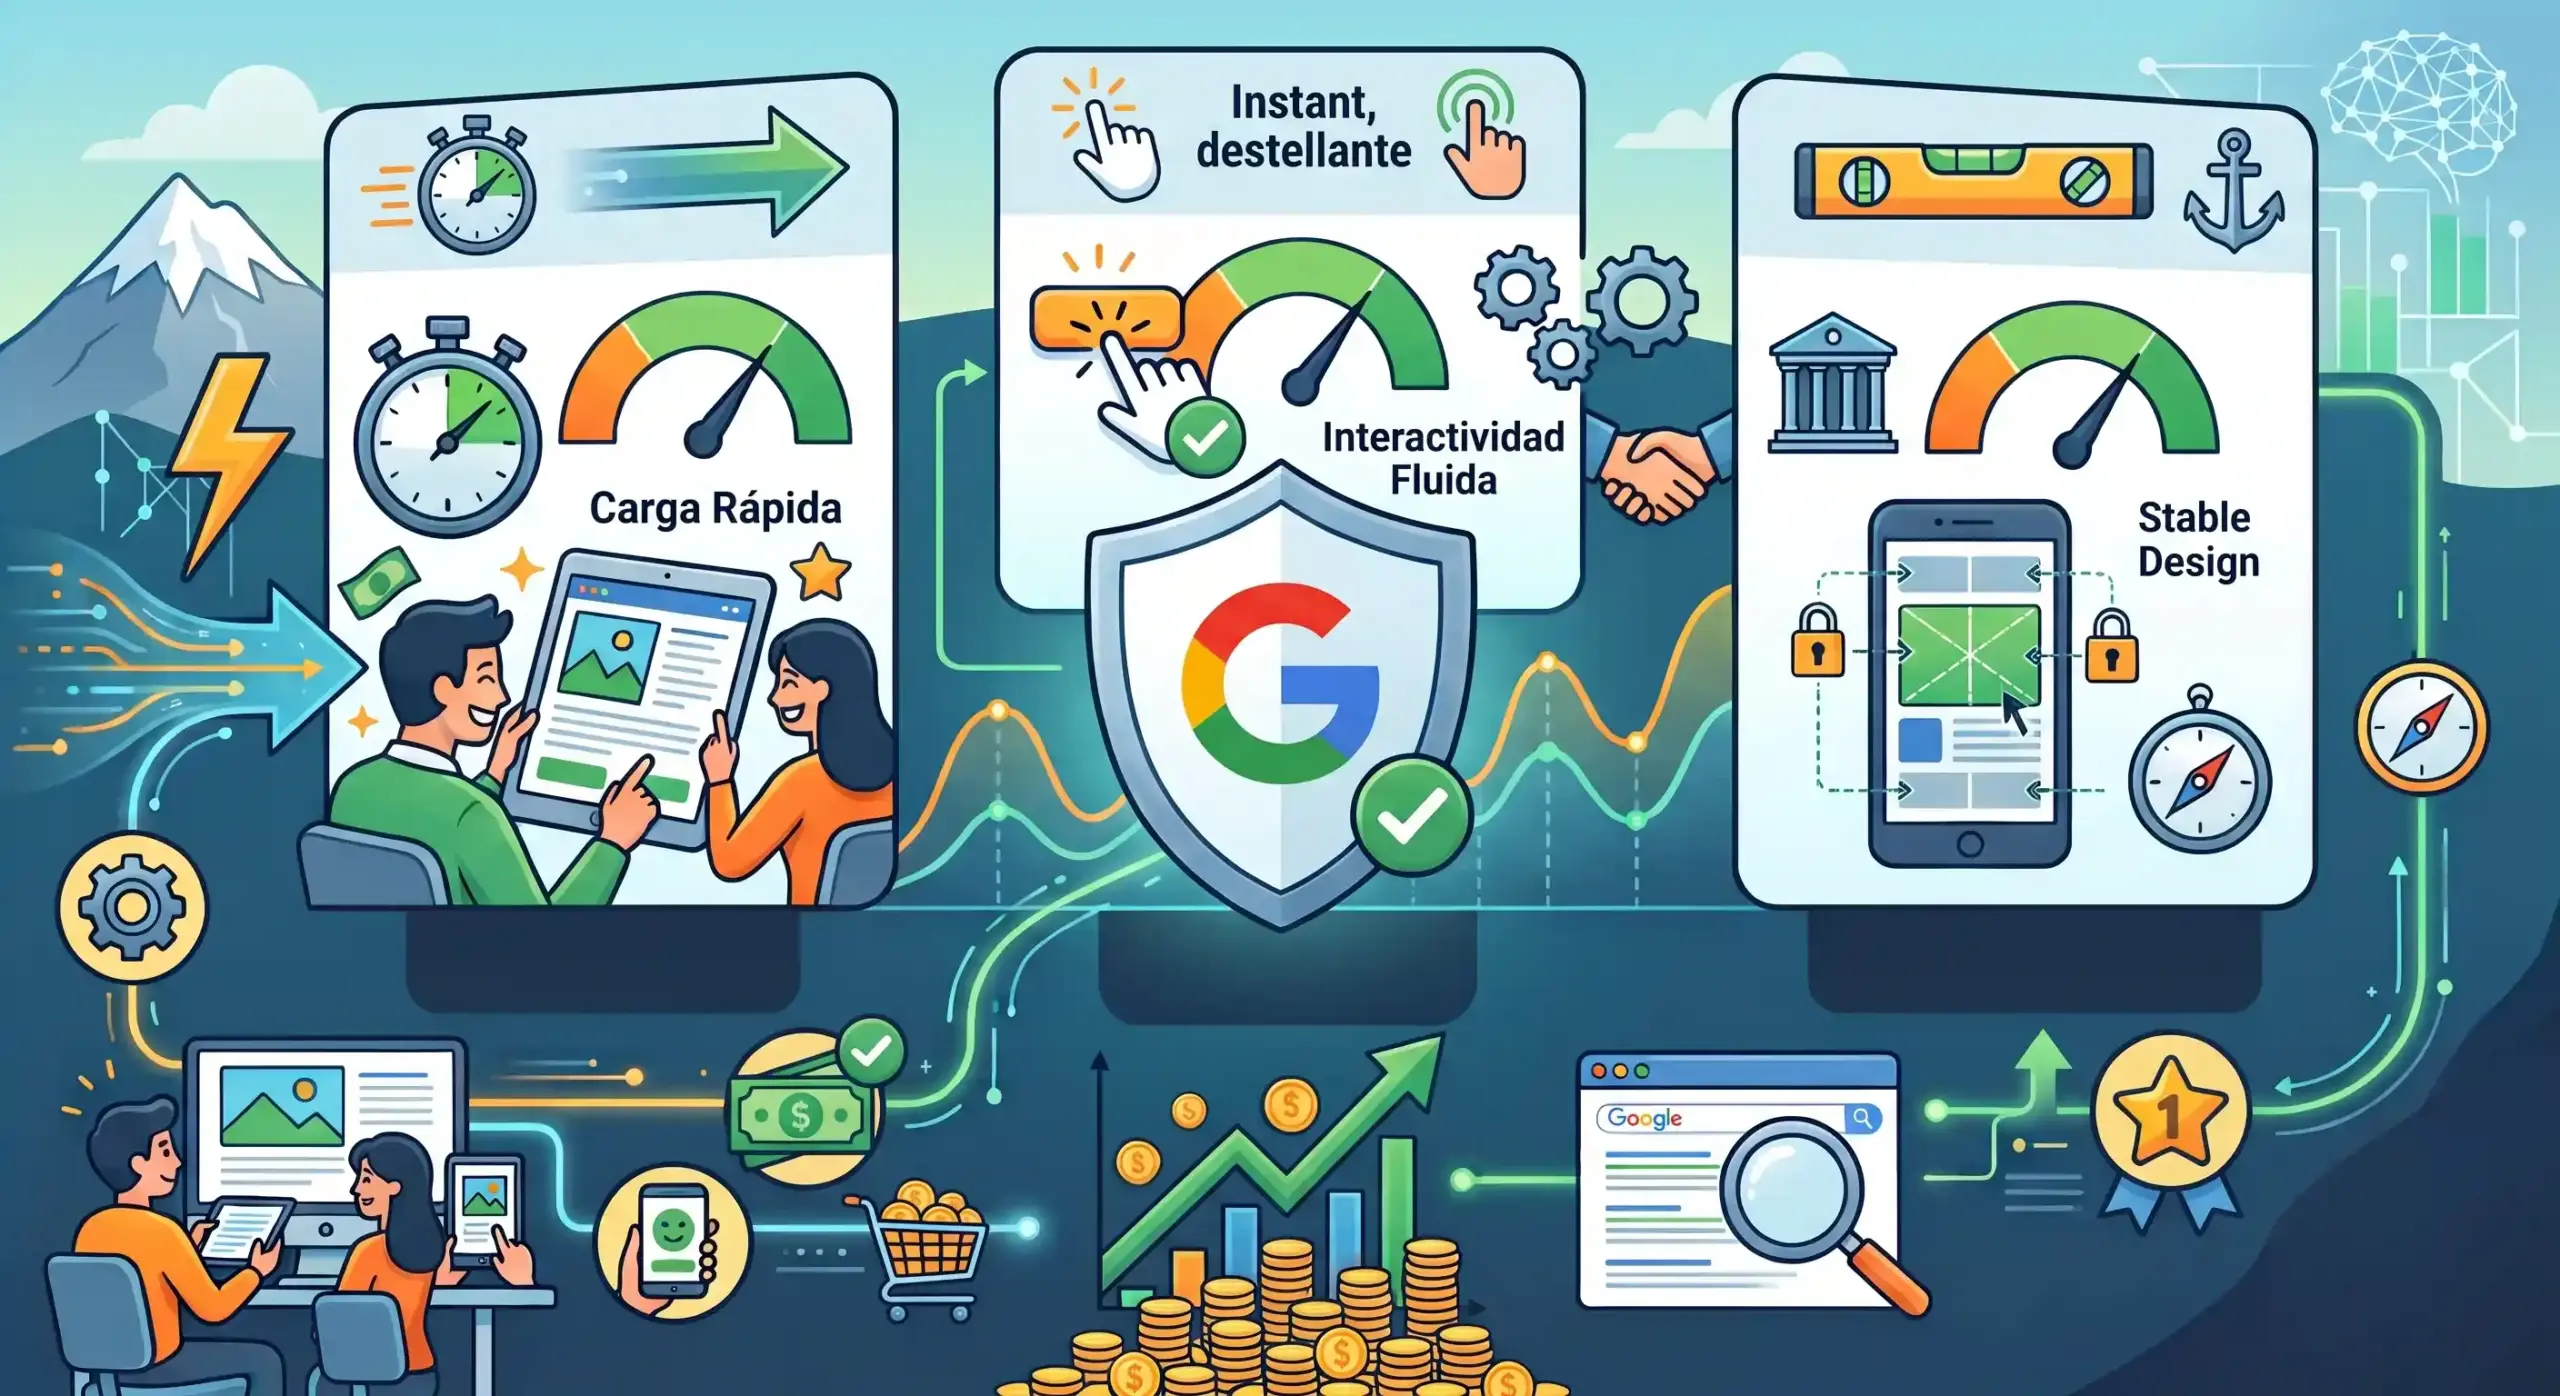
    Si tu sitio web demora más de dos segundos y medio en mostrar su contenido principal, el cliente ya se fue. Google lo sabe, y por eso mide la experiencia real de tus visitantes con una métrica llamada Core Web Vitals.

    Diseñar un sitio bonito no sirve de nada si la gente se va antes de que termine de cargar. El verdadero lujo en internet no es una etiqueta estética, es una experiencia completa: que tu sitio cargue al instante, sea seguro y no se mueva solo en la pantalla del celular. Si tienes que explicarle a la gente por qué tu sitio tarda en cargar, o si ellos tienen que adivinar dónde está el botón de compra porque la pantalla salta, ya perdiste. La conveniencia de llenar tu web de animaciones y banners no puede estar peleada con el sentido común de la usabilidad.

    Aquí te explico qué son estos números, por qué Google los vigila y cómo afectan directamente tus ventas.

    Qué son, en una frase

    Los Core Web Vitals son tres números con los que Google mide la experiencia real de tus visitantes. No evalúan si tu sitio se ve bien, sino si se siente bien al usarlo. Si repruebas estos números, Google asume que tu sitio ofrece una mala experiencia y te penaliza en los resultados de búsqueda.

    LCP — cuánto demora en aparecer lo importante

    LCP viene del inglés Largest Contentful Paint. Mide el tiempo que tarda en aparecer el elemento más grande de tu pantalla, que suele ser una imagen de portada, un banner o un bloque de texto principal. Básicamente, mide el momento exacto en que el usuario siente que la página ya cargó y puede empezar a leer o interactuar. No importa si el código de fondo sigue ejecutándose; si el usuario ve el contenido principal, su cerebro dice “listo”.

    Para aprobar, tu LCP debe ser de 2,5 segundos o menos. Si demora más, Google lo considera “Necesita mejorar”, y si pasa de cuatro segundos, es una experiencia mala. En el celular, la paciencia del usuario es cero.

    ¿Qué lo empeora? Principalmente, imágenes gigantes sin comprimir, como subir una foto de cinco megas directamente desde el celular al servidor. También los servidores lentos influyen: si tu hosting barato tarda dos segundos solo en responder la primera petición, tu LCP nunca bajará del umbral. Otro problema clásico es el render-blocking, que ocurre cuando cargas librerías de JavaScript innecesarias en el encabezado de la página antes de mostrar el contenido. En mi trabajo de desarrollo a medida, como en brante.dev, el HTML de la portada pesa unos 33 KB comprimido (medido el 7 de octubre de 2026). Esa es la diferencia entre código optimizado y una plantilla genérica sobrecargada.

    INP — cuánto demora en responderte

    INP, o Interaction to Next Paint, mide la capacidad de respuesta de tu sitio. Reemplazó a la antigua métrica FID en marzo de 2024. Este cambio fue drástico porque el FID solo medía el primer clic, mientras que el INP mide todos los clics durante toda la visita del usuario. El 40% de los sitios que aprobaban el antiguo FID hoy reprueban el INP porque hoy los sitios están llenos de animaciones pesadas y plugins de terceros que dejan el navegador pensando cuando el usuario hace clic.

    El umbral para aprobar es 200 milisegundos. Cuando un usuario hace clic en un botón, como añadir al carrito o abrir un menú desplegable, el sitio debe responder visualmente en menos de ese tiempo. Si tarda más, el usuario piensa que el botón no funcionó, hace clic de nuevo y se frustra. Lo que más lo empeora son los constructores visuales pesados, como Elementor o Divi mal configurados, que inyectan miles de líneas de JavaScript que bloquean el hilo principal del navegador. También los scripts de terceros, como píxeles de Meta, chats en vivo y mapas de Google que se ejecutan antes de que el usuario interactúe. Llenar una web de animaciones complejas que bloquean la interacción es egoísta y perjudica la conversión.

    CLS — cuánto se mueve solo

    CLS, o Cumulative Layout Shift, mide la estabilidad visual. ¿Alguna vez intentaste hacer clic en un enlace y, justo en ese milisegundo, la pantalla saltó porque cargó una imagen de arriba, y terminaste haciendo clic en un anuncio o en un botón equivocado? Eso es un mal CLS. Es frustrante, transmite desorden y destruye la confianza en tu marca.

    CLS se mide en una puntuación de 0 a 1, y el umbral para aprobar es 0,1. Para lograrlo, el sitio debe reservar el espacio exacto para cada imagen, banner o anuncio antes de que cargue. Si el navegador no sabe qué tamaño tendrá un elemento, lo empujará todo cuando finalmente aparezca.

    Tienes que aprobar las tres

    Aprobar LCP no sirve de nada si tu INP es malo. Tienes que aprobar las tres. Según los datos del informe CrUX de Google a enero de 2026, las tasas globales de aprobación son de 68,3% en LCP, 87,1% en INP y 80,9% en CLS. Sin embargo, solo el 55,7% de los sitios en el mundo aprueba las tres métricas.

    La brecha entre escritorio y móvil es enorme: mientras el 57,1% de los sitios aprueba en escritorio, solo el 49,7% lo logra en móvil. Esto es crítico, porque más del 64% del tráfico global de internet hoy proviene de teléfonos móviles.

    Laboratorio vs. usuarios reales

    Este es uno de los errores más comunes que veo en mis auditorías. El dueño del negocio se mide a sí mismo en PageSpeed Insights con su computador de escritorio y su conexión WiFi de fibra óptica de 500 Mbps, ve un 95 sobre 100 y cree que todo está bien. Pero Google no usa esa medición para rankearte. Google usa datos de campo: el percentil 75 de tus usuarios reales durante una ventana de 28 días.

    Si tus clientes están revisando tu sitio en el metro usando la red 4G de su celular, y la página tarda seis segundos en cargar para ellos, a Google no le importa que a ti te cargue en un segundo en tu oficina. Google premia la experiencia del usuario real, no la de tu laboratorio.

    Cuánto influyen realmente en el posicionamiento

    Seamos brutalmente honestos: los Core Web Vitals son un factor de SEO, pero no son el factor principal. El contenido relevante y la intención de búsqueda pesan mucho más. Yo nunca te prometeré que llevándote a 90 en PageSpeed te convertirás en el número uno de Google, porque sería mentir.

    Sin embargo, son el factor de desempate. Si tú y tu competidor tienen el mismo contenido, Google premiará al sitio que cargue más rápido y ofrezca mejor experiencia. Además, una mala experiencia aumenta la tasa de rebote: los usuarios se van, no compran, y eso sí destruye tu posicionamiento a largo plazo.

    [BENJAMÍN: En mi experiencia auditando sitios WordPress chilenos, el puntaje típico de PageSpeed en móvil al primer diagnóstico ronda entre los 30 y 45 puntos. El problema casi siempre es el mismo: plantillas comerciales infladas con constructores visuales, docenas de plugins innecesarios y cero optimización de imágenes. No es que WordPress sea lento, es que está mal construido.]

    Por dónde empezar

    No arreglarás esto instalando otro plugin gratuito “todo en uno” de caché. Esos plugins a menudo consumen más recursos de los que ahorran y dan una falsa sensación de protección. La optimización de rendimiento es trabajo de infraestructura. Requiere auditar el código para ver qué scripts se cargan innecesariamente, optimizar el servidor configurando cabeceras de caché y compresión a nivel de red, y ajustar el WordPress limpiando la base de datos y restringiendo la carga de fuentes pesadas.

    Si quieres saber en qué estado real está tu sitio hoy, puedes usar mi Escáner de Rendimiento. Te dará una nota medible en PageSpeed y una estimación de lo que te puede estar costando un sitio lento. Si el escáner arroja problemas graves, mi Auditoría de Seguridad y Rendimiento entra a revisar cada archivo de tu WordPress para encontrar el cuello de botella real. Y si prefieres no preocuparte de actualizaciones, cachés ni tiempos de carga, mi Póliza de Mantenimiento revisa la velocidad cada mes y la vuelve a optimizar cuando baja.

    Escanear mi sitio gratis ahora

    Ver servicios de WPO y Mantenimiento

    Preguntas frecuentes

    ¿Qué son los Core Web Vitals y para qué sirven? Son tres métricas de Google (LCP, INP y CLS) que miden la velocidad de carga, la interactividad y la estabilidad visual de una página web. Sirven para evaluar la experiencia real del usuario y son un factor importante para el posicionamiento SEO.

    ¿Cuál es el umbral para aprobar los Core Web Vitals en 2026? Para aprobar, tu sitio debe lograr un LCP de 2,5 segundos o menos, un INP de 200 milisegundos o menos, y un CLS de 0,1 o menos. Estos datos se miden en el percentil 75 de los usuarios reales durante una ventana de 28 días.

    ¿Un plugin de caché arregla mis Core Web Vitals? No necesariamente. Un plugin de caché ayuda a servir contenido más rápido, pero no arregla un código mal optimizado, imágenes gigantes ni scripts que bloquean la interacción. A menudo, los plugins “todo en uno” consumen recursos que empeoran el rendimiento real.

    ¿Por qué mi sitio carga rápido en mi computador pero lento en el celular? Porque estás midiendo datos de laboratorio (tu propia conexión WiFi) en lugar de datos de campo (las conexiones 4G reales de tus usuarios). Google utiliza datos de campo reales para determinar tu puntaje.

    ¿Los Core Web Vitals afectan las ventas? Directamente. Un retraso de un segundo en el tiempo de carga puede reducir las conversiones hasta un 20%. Un sitio lento hace que los clientes abandonen la página antes de ver tus productos.

  • Shopify vs WooCommerce vs Wix en 2026: precios reales y cuál conviene

    Shopify vs WooCommerce vs Wix en 2026: precios reales y cuál conviene

    Llevo ocho años construyendo sitios web para empresas y PyMEs en Chile. He armado tiendas en Shopify para mis propios proyectos y he montado WooCommerce para clientes que necesitaban algo más flexible que un builder cerrado. Y cada vez que alguien me escribe preguntando “¿con cuál arranco?”, termino dándoles más o menos lo que vas a leer abajo: precios reales, letra chica incluida, y una recomendación que depende de tu caso, no de una página de ventas.

    Esta comparativa está actualizada a septiembre de 2026. Verifiqué los precios directamente en las páginas oficiales de cada plataforma y en desgloses de costos reales publicados este año, así que si estás decidiendo ahora, esto es lo vigente.

    Lo que dicen los números antes de hablar de precios

    Antes de entrar en dólares, vale la pena mirar dónde está parado cada jugador, porque eso anticipa hacia dónde va cada plataforma.

    Según los datos que recoge BuiltWith hasta 2026, WooCommerce sigue siendo el plugin de e-commerce más instalado del planeta, con alrededor de 4,17 millones de tiendas activas y una cuota que varía entre el 20% y el 39% del mercado global dependiendo de cómo se mida. En el top 1 millón de sitios, WooCommerce se queda cerca del 23%. Shopify, en cambio, domina en volumen de negocio y en el segmento medio-alto: se le atribuye entre el 26% y el 28% de las tiendas e-commerce globales, con un GMV que supera los 270.000 millones de dólares al año. Wix, que es enorme como constructor de webs en general, en e-commerce puro tiene una presencia más acotada, en torno al 2,5% de las tiendas dentro del top 1 millón.

    Traducido: si buscas comunidad, plugins y control, WooCommerce tiene más masa crítica. Si buscas una plataforma diseñada para vender sin pensar en la parte técnica, Shopify es la referencia. Y si quieres algo simple para empezar, Wix existe, pero con techo.

    Shopify en 2026: precios reales y letra chica

    Shopify reorganizó sus planes y esto es lo que cuesta hoy, en dólares, con facturación mensual:

    • Starter: $5 USD/mes. Solo para vender por link o redes sociales, sin tienda completa.
    • Basic: $39 USD/mes (baja a $29 USD/mes si pagas anual). El plan estándar para arrancar en serio.
    • Grow (antes llamado simplemente “Shopify”): $105 USD/mes ($79 USD/mes anual).
    • Advanced: $399 USD/mes ($299 USD/mes anual).
    • Plus: desde $2.300 USD/mes con contrato de 3 años. Para marcas grandes o enterprise.

    A eso hay que sumarle la comisión por transacción. En Basic, usando Shopify Payments, pagas 2,9% + 0,30 USD por venta online. En Advanced bajas a alrededor de 2,5% + 0,30 USD. Y si no usas Shopify Payments y prefieres un gateway externo —Mercado Pago, Webpay, PayPal, lo que sea—, Shopify te cobra un recargo adicional de entre 0,2% y 2% sobre cada venta.

    La promesa de Shopify sigue siendo la misma que hace años: no te preocupas de hosting, ni de SSL, ni de actualizaciones, ni de seguridad. Todo eso está gestionado, y su checkout es de los que mejor convierten del mercado. Para una marca que quiere lanzar rápido y escalar sin tocar código, sigue siendo difícil de batir.

    Lo que nadie te dice en la página de precios: el costo real crece rápido. Entre apps de email, reseñas, upsells, inventario y reporting, es normal empezar en $39 y acabar en $150 USD/mes sin darte cuenta. Y la personalización profunda exige saber Liquid o contratar a alguien que sepa.

    WooCommerce en 2026: gratis de nombre, no de práctica

    Aquí conviene aclarar algo que sigue generando confusión: WordPress es el CMS, WooCommerce es el plugin que lo convierte en tienda. WordPress por sí solo impulsa el 43,5% de todos los sitios del mundo, así que no estás eligiendo una herramienta marginal.

    El plugin de WooCommerce es gratuito y open source. Pero cuando alguien dice “WooCommerce es gratis”, omite lo que sí pagas:

    • Hosting: desde $5-15 USD/mes en hosting compartido decente hasta $30-100 USD/mes en hosting gestionado para WooCommerce. Para tiendas grandes, Kinsta parte en $70 USD/mes y WP Engine en $50 USD/mes.
    • Dominio: unos $15 USD/año.
    • Tema premium: $59 a $99 USD/año si no quieres usar uno gratuito.
    • Extensiones esenciales: cada una cuesta entre $79 y $279 USD/año. WooCommerce Subscriptions, por ejemplo, cuesta $279 USD/año. Plugins de envíos avanzados, seguridad, backups y SEO se suman rápido.

    En términos reales, los desgloses de costos de 2026 coinciden: una tienda WooCommerce operada por ti cuesta entre $200 y $3.000 USD al año. Si contratas mantenimiento profesional, puede pasar de $1.500 a $18.000 USD anuales.

    Lo que ganas a cambio es lo que Shopify no te da: eres dueño de tus datos, eliges cualquier pasarela de pago sin recargo de plataforma, el control técnico de SEO es mucho más fino (estructura de URLs, schema, velocidad, caché, CDN), y no hay nadie cortándote funciones detrás de un muro de pago mensual.

    El contra es evidente y nadie lo esconde bien: el mantenimiento eres tú. Actualizaciones, seguridad, backups, compatibilidad entre plugins, rendimiento. Es trabajo real, no una frase de marketing. Si no tienes perfil técnico o alguien que te ayude, esto se vuelve una segunda pega a tiempo parcial.

    Wix en 2026: simple pero con techo

    Wix también ajustó planes y su estructura quedó así:

    • Light: $17 USD/mes. Web sin tienda.
    • Core: $29 USD/mes. El primer plan que permite vender online, hasta 50.000 productos. Ojo: cobra una comisión de venta del 4%.
    • Business: $39 USD/mes. Más almacenamiento y funciones de negocio.
    • Business Elite: $159 USD/mes. Recursos ampliados y funciones avanzadas de e-commerce.

    Para un proyecto pequeño —vender algunas piezas, servicios, o probar una idea sin meterse en hosting ni WordPress— Wix hace exactamente lo que promete. En una tarde tienes la tienda andando con pasarela integrada.

    El problema aparece cuando creces. Las limitaciones más citadas por quienes migran desde Wix son: techo en SEO técnico (control limitado sobre estructura y velocidad), portabilidad casi nula (tu sitio vive en Wix o no existe), y funciones avanzadas de e-commerce —variantes complejas, mayoristas, automatizaciones profundas, integraciones con ERPs— que se quedan cortas frente a Shopify o WooCommerce. La comisión del 4% en el plan Core, además, pesa más de lo que parece cuando empiezas a mover volumen.

    ShopifyWordPress + WooCommerceWix
    Plan de entrada e-commerce$39 USD/mesHosting desde ~$5 USD/mes$29 USD/mes
    Costo real anual estimado$470 – $2.500 USD + apps + comisiones$200 – $3.000 USD (por tu cuenta)$350 – $1.900 USD
    Comisiones por venta2,9% + $0,30 USD (Basic)Solo la pasarela que elijas4% en Core
    Curva de aprendizajeBajaMedia-altaMuy baja
    Control sobre SEO técnicoMedioTotalBajo
    EscalabilidadExcelenteExcelente, si sabes lo que hacesLimitada
    Mantenimiento incluidoSíNoSí
    Portabilidad de datosBuenaTotalMala

    Cuál conviene según tu caso

    Después de años viendo estas plataformas en proyectos reales, mi recomendación honesta es que no elijas por precio de entrada sino por dos cosas: cuánto tiempo quieres dedicarle a la tienda, y hasta dónde quieres llegar.

    Elige Shopify si tu prioridad es vender, no administrar tecnología. Si eres una marca DTC, haces dropshipping, o quieres lanzar en semanas sin depender de un desarrollador, es la opción más eficiente. El costo mensual es real, pero te ahorra horas de mantenimiento y dolores de cabeza técnicos. Es la apuesta segura si piensas escalar.

    Elige WordPress con WooCommerce si ya tienes un sitio en WordPress, necesitas integraciones específicas, quieres control total del SEO, o simplemente no quieres pagar comisiones a una plataforma por encima de la pasarela de pago. Es la opción con mejor relación control-precio a largo plazo, siempre que estés dispuesto a trabajar más al principio o a contratar a alguien que lo mantenga por ti.

    Elige Wix si estás arrancando, tu catálogo es chico, y quieres resolver todo sin aprender nada técnico. Es la opción más honesta para proyectos pequeños, y no tiene sentido pagar por potencia que no vas a usar.

    Mi veredicto después de 8 años montando esto

    Si tuviera que recomendar una sola opción para alguien que arranca una tienda en 2026 y no tiene perfil técnico, diría Shopify Basic a $39 USD/mes. No es la más barata, pero es la que menos fricción genera entre el día cero y la primera venta, y cuando el negocio crece, no vas a tener que migrar.

    Si ya vives en WordPress, tienes contenido posicionado, o simplemente quieres ser dueño de tu infraestructura, quédate en WooCommerce y asume el costo de mantenimiento. Migrar a Shopify por comodidad solo tiene sentido si el negocio te lo puede pagar y no dependes del tráfico orgánico de tu blog.

    Y si tu idea es “quiero probar si esto funciona antes de invertir de verdad”, Wix Core a $29 USD/mes es perfecta. Pero sé honesto contigo: si en seis meses la cosa va bien, vas a terminar migrando igual.

    Donde entro yo

    Si después de leer esto tu conclusión es “quiero WooCommerce pero no quiero preocuparme de que se caiga, de que cargue lento o de la Ley 21.719”, ahí es donde trabajo yo. Monto tiendas WooCommerce que cargan en menos de 2 segundos, quedan en regla con la normativa chilena de datos personales que entra en vigencia el 1 de diciembre de 2026, y las actualizaciones se hacen con respaldo previo, para volver atrás si algo sale mal.

    Si tu conclusión es Shopify, también puedo ayudarte con la parte que Shopify no resuelve: la web corporativa alrededor de la tienda, el blog que trae tráfico, o la landing que convierte.

    Escríbeme directo por WhatsApp o revisa el escáner de rendimiento de tu sitio actual. En menos de 24 horas hábiles te digo qué tiene sentido en tu caso, sin compromisos y sin discursos de venta.

  • Checklist de seguridad WordPress para pymes chilenas (2026)

    Checklist de seguridad WordPress para pymes chilenas (2026)

    Si tu pyme no tiene respaldos, contraseñas únicas y el WordPress al día, desde diciembre de 2026 eso deja de ser solo un riesgo técnico: pasa a ser un riesgo legal. Si crees que tu sitio está seguro porque no ha sido hackeado aún, estás jugando a la lotería con los datos de tus clientes.

    Un sitio web bonito no sirve de nada si la puerta trasera está abierta. El lujo en internet no es una etiqueta estética, es una experiencia completa de rapidez, confianza y seguridad. Si tienes que explicarle a tus clientes que su información está segura en tu plataforma, ya perdiste. La seguridad real se nota porque simplemente funciona, y porque, si algo falla, hay un respaldo reciente y alguien que lo levanta.

    Esta es la guía definitiva, ordenada por impacto real y no por folclore, para que sepas exactamente qué hacer hoy, qué dejar a un desarrollador y qué es pura pérdida de tiempo.

    Por dónde entran realmente (deja de preocuparte por lo que no importa)

    Existe el mito de que WordPress es inseguro por naturaleza. Los datos de los informes anuales de Patchstack y Sucuri demuestran lo contrario: el núcleo de WordPress es sólidamente seguro. El problema real son los plugins.

    Según los reportes más recientes de vulnerabilidades en el ecosistema, más del 90% de los hackeos exitosos se originan en plugins vulnerables, temas abandonados o credenciales débiles. Menos del 1% se debe a una falla crítica en el núcleo de WordPress.

    El mensaje central es este: no es que WordPress sea inseguro. Es ese plugin de reservas o de pago que instalaste hace tres años, que dejó de recibir actualizaciones, y que tiene una vulnerabilidad grave (CVE) conocida que cualquier script automatizado puede explotar en minutos.

    En todas las auditorías forenses que he realizado, el vector de entrada es siempre el mismo: algo que nadie actualizó o un código malicioso escondido en un plugin “gratuito” descargado de un sitio dudoso. La conveniencia de no actualizar para “no romper el sitio” no puede estar peleada con el sentido común de la seguridad.

    El checklist (ordenado por impacto real)

    Aquí no hay relleno. Estas son las medidas técnicas que realmente evitan que tu sitio sea comprometido. Divididas en tres bloques según quién debe ejecutarlas.

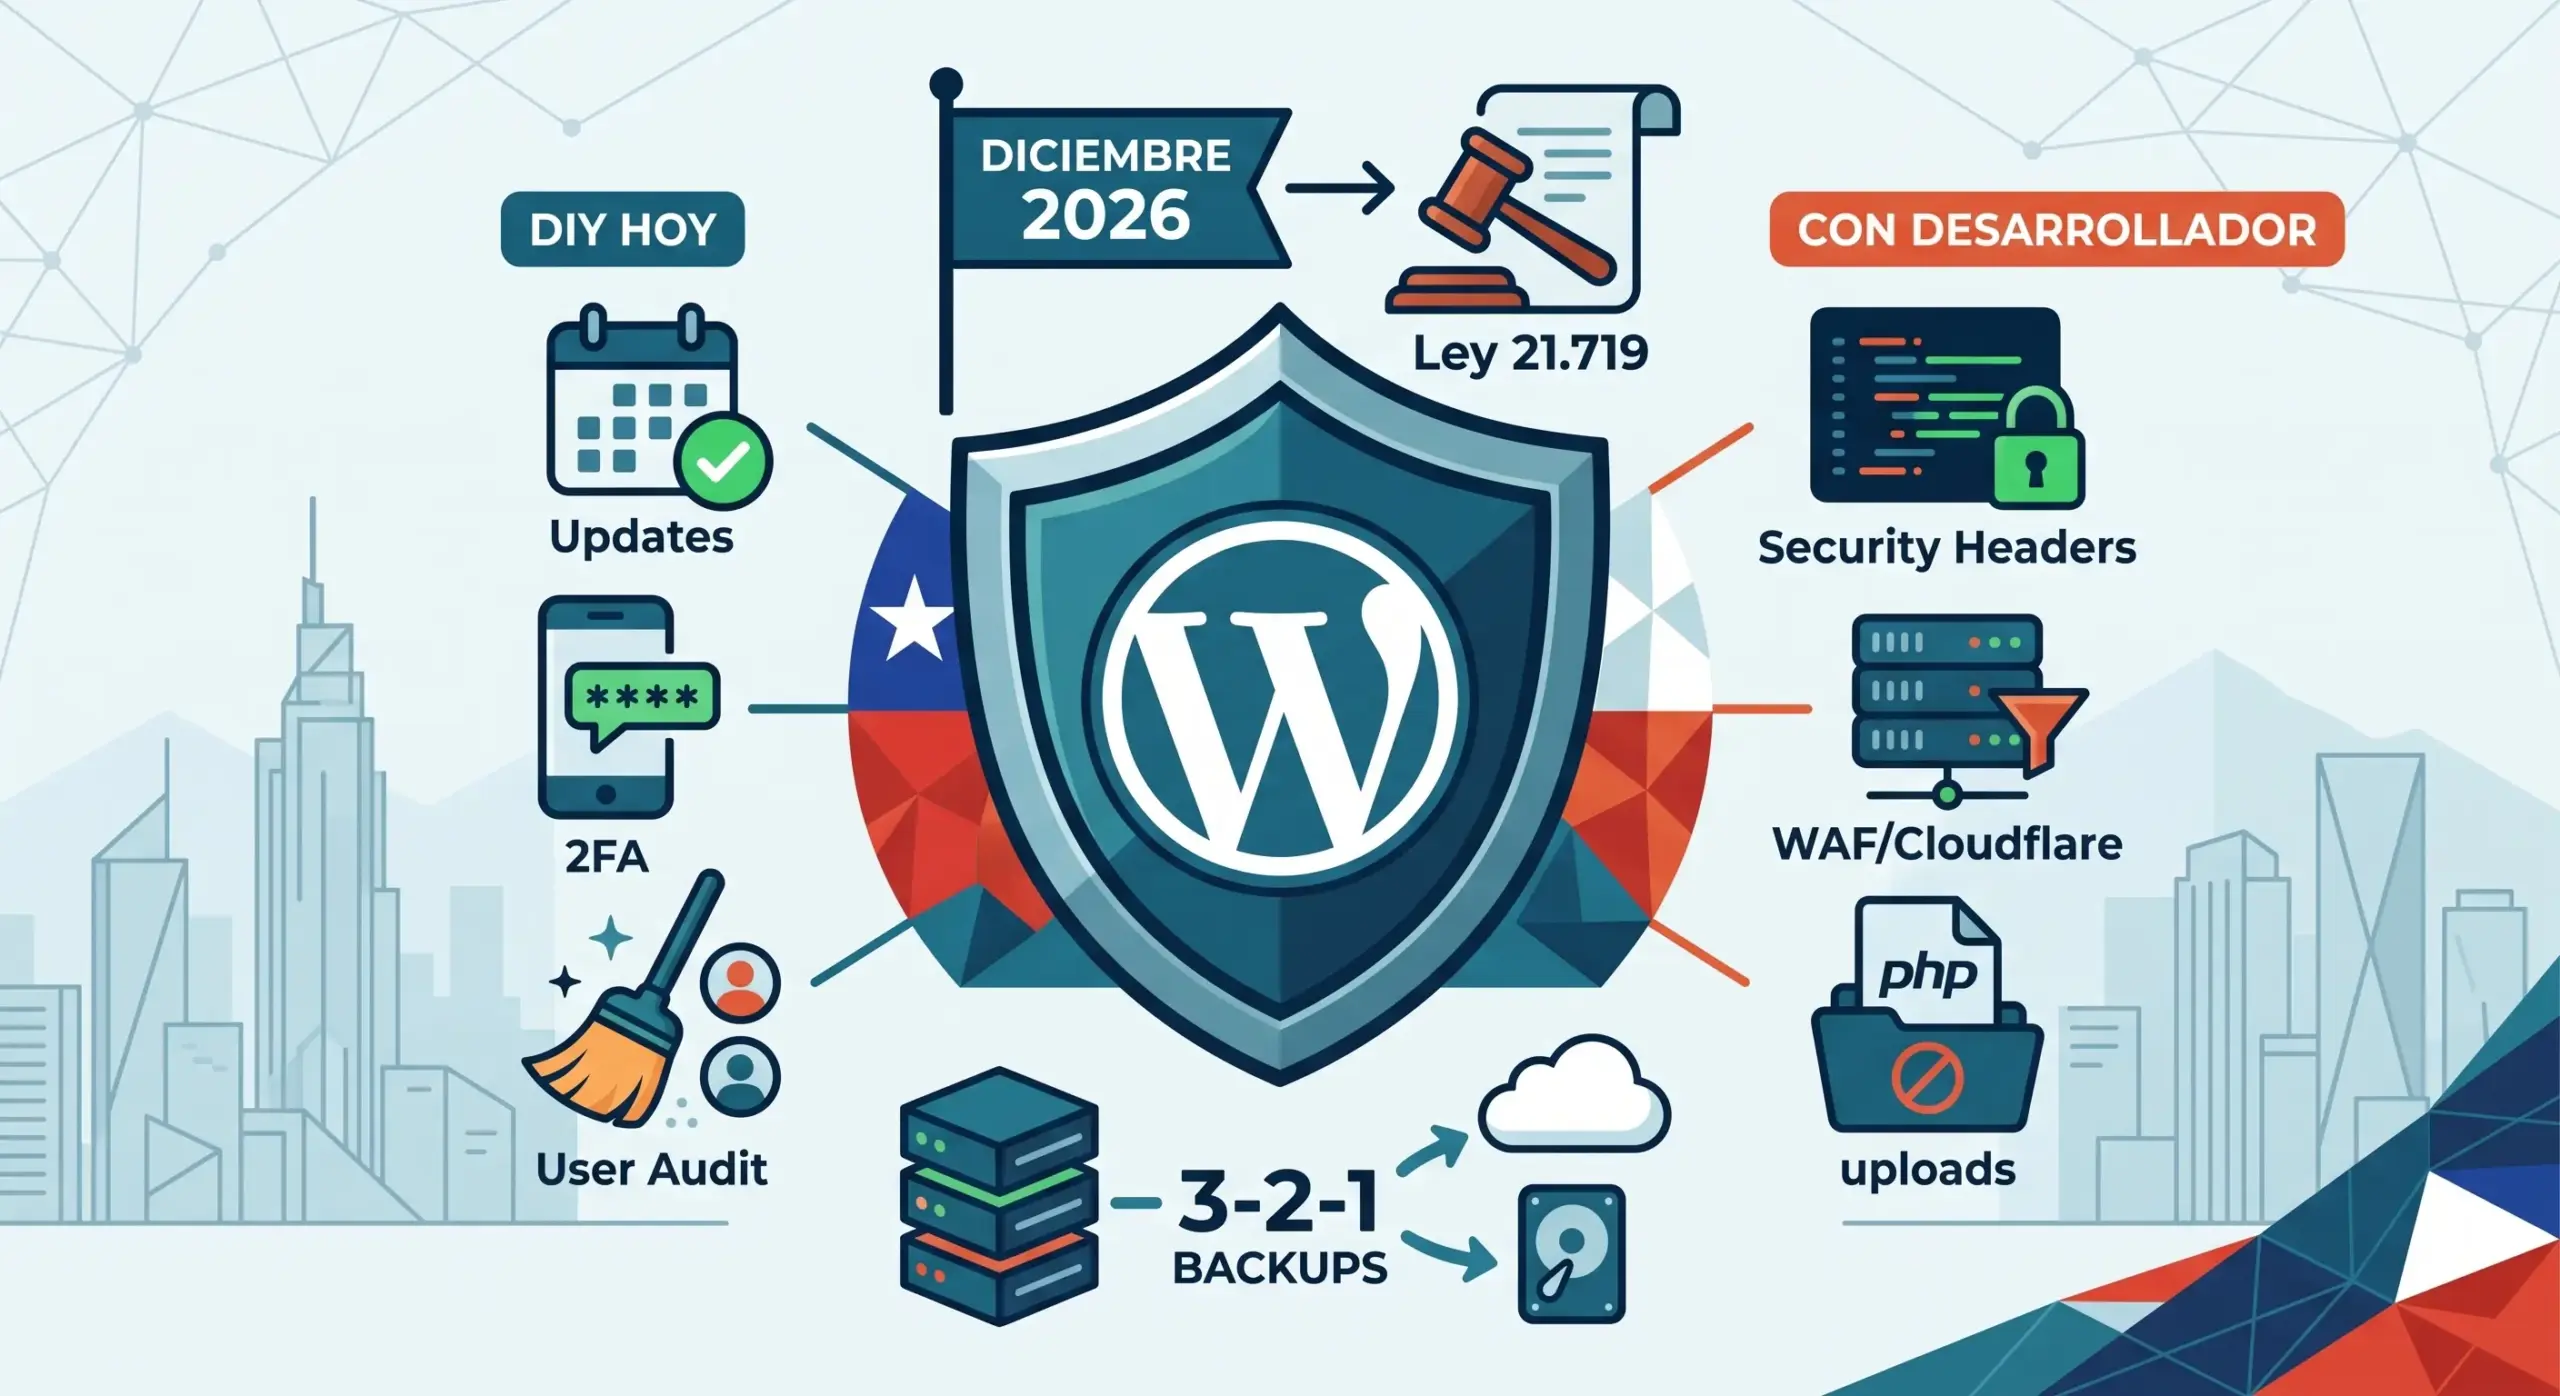
    🟢 Hazlo tú hoy (30 minutos)

    No necesitas saber de código para aplicar estas medidas hoy mismo. Son la línea base de la higiene digital.

    1. Actualizar el núcleo, plugins y temas: Las actualizaciones no son por estética, parchean agujeros de seguridad críticos. Un plugin desactualizado es una invitación abierta.
    2. Activar la autenticación en dos factores (2FA): Tu contraseña no sirve de nada si la filtran en una brecha de datos. El 2FA detiene el 99% de los ataques automatizados por fuerza bruta.
    3. Revisar y limpiar usuarios: Revisa la lista de usuarios con acceso de administrador. Elimina a quien no reconozcas y baja los privilegios de los que solo necesitan editar contenido, no administrar el sistema.
    4. Eliminar plugins y temas desactivados: Un plugin desactivado sigue siendo código explotable viviendo en tu servidor. Si no lo usas, bórralo.
    5. Verificar tus respaldos: Asegúrate de que existan, que estén fuera de tu servidor principal y que funcionen (más sobre esto abajo).

    🟡 Requiere a un desarrollador web

    Estas medidas técnicas requieren modificar archivos del servidor o configurar la infraestructura. Si se hace mal, puede romper tu sitio. Aquí es donde mi trabajo toma valor.

    1. Implementar cabeceras de seguridad (CSP, HSTS, X-Frame-Options): Son instrucciones directas al navegador que bloquean clickjacking, ataques XSS y fuerzan el cifrado HTTPS. Son invisibles para el usuario, pero lo blindan.
    2. Deshabilitar la ejecución de PHP en /uploads: La carpeta de subidas de imágenes es el lugar favorito para esconder backdoors. Si el servidor está configurado para no ejecutar archivos PHP ahí, un script malicioso subido se vuelve inofensivo.
    3. Instalar un WAF a nivel de red (Cloudflare): Un Web Application Firewall a nivel de red filtra el tráfico malicioso antes de que toque tu servidor. Los plugins de WAF dentro de WordPress consumen recursos de tu hosting y son menos efectivos.
    4. Limitar intentos de login: Bloquear IPs después de 3 o 5 intentos fallidos de acceso. Detiene los ataques de fuerza bruta en seco.
    5. Desactivar el editor de archivos del admin: Desde el panel de WordPress, un administrador puede editar el código de los temas. Si esa cuenta es comprometida, el atacante tiene control total. Hay que desactivar esta función desde el wp-config.php.

    🔴 Requiere auditoría forense

    Si sospechas que ya estás comprometido, o si quieres salir de dudas antes de una migración o de que rija la ley, necesitas una auditoría profunda. El escaneo externo no ve esto.

    1. Verificar la integridad del núcleo: Comparar los archivos originales de WordPress con los que están en tu servidor para detectar modificaciones ocultas.
    2. Búsqueda de backdoors y malware: Escaneo línea por línea en busca de código ofuscado, evals base64, y llamadas a servidores de comando y control.
    3. Revisión de credenciales expuestas: Auditar el código fuente y el historial de versiones (git) para encontrar API keys, contraseñas de bases de datos y tokens dejados por error por desarrolladores anteriores.

    Lo que NO sirve (teatro de seguridad)

    En mi trabajo tengo que ser brutalmente honesto. Hay cientos de blogs recomendando medidas que son puro placebo. Si pagaste por esto, te vendieron humo.

    • Ocultar la versión de WordPress: Todo el mundo lo recomienda. La realidad: detiene a los scripts más básicos de escaneo, pero un atacante real puede fingerprintear tu versión viendo los archivos CSS o JS que carga tu tema. Útil, pero marginal.
    • Cambiar la URL de wp-admin (Security through obscurity): Creer que cambiar tusitio.cl/wp-admin a tusitio.cl/ingreso-secreto te protege es un mito. No detiene a nadie serio, ya que los bots escanean el comportamiento de las cookies y las rutas de acceso de la API.
    • Plugins de seguridad “todo en uno”: Muchos instalan un plugin gratuito pesado que promete hacer de todo. La realidad es que consumen recursos vitales de tu servidor, ralentizan tu sitio (arruinando tu PageSpeed) y dan una falsa sensación de protección. La seguridad de verdad se hace en el servidor, no dentro de un plugin de PHP.

    Los respaldos: la única medida que te salva cuando todo falló

    La seguridad no se trata de si te van a atacar, sino de qué tan rápido te recuperas cuando suceda.

    El estándar de oro es la regla 3-2-1: tener 3 copias de tus datos, en 2 medios diferentes (por ejemplo, servidor y disco local), con 1 copia fuera del sitio (offsite).

    Un respaldo que vive en el mismo servidor donde está tu WordPress no sirve de nada. Si un atacante compromete tu servidor y encripta tus archivos, también encriptará tu backup.

    Además, un backup debe ser verificado. Tener un archivo .zip guardado en la nube no es un backup útil si está corrupto o si no sabes cómo restaurarlo en una emergencia.

    Mi experiencia: El 100% de los sitios que he tenido que recuperar de un hackeo “tenía backups”. Casi ninguno tenía backups que funcionaran o que estuvieran actualizados al día anterior. Aquí es donde una Póliza de Mantenimiento profesional marca la diferencia: no solo hacemos el respaldo, sino que lo restauramos en un entorno de pruebas cada mes para asegurar que funcione.

    Seguridad y Ley 21.719: por qué esto ya no es opcional

    Aquí es donde la seguridad técnica se convierte en obligación legal, y donde casi ninguna pyme chilena está haciendo la conexión.

    La Ley 21.719 de Protección de Datos Personales exige que los responsables del tratamiento de datos implementen medidas técnicas y organizativas apropiadas al riesgo. Esto significa que si tienes formularios de contacto, sistemas de reservas o tiendas online, tener un sitio desactualizado sin WAF y sin backups no es solo negligencia técnica: es un incumplimiento legal directo.

    • Obligación de notificar: Si sufres un hackeo que filtra datos personales, la ley te obliga a notificar a la Agencia de Protección de Datos y a los afectados en un plazo perentorio.
    • Infracción por sí sola: La falta de medidas de seguridad (como tener plugins obsoletos o no tener 2FA) puede ser sancionada aunque no haya ocurrido una filtración, si la Agencia detecta la vulnerabilidad técnica en una auditoría.
    • Multas: Las multas llegan hasta los 100 millones de pesos o el 4% de los ingresos brutos anuales.

    Antes, no tener seguridad era un riesgo de negocio. Desde diciembre de 2026, es un riesgo legal y financiero directo.

    Cómo saber en qué estás parado

    Si llegaste hasta aquí, ya entiendes que la seguridad no es un plugin, es una arquitectura.

    Para saber exactamente en qué estado está tu sitio hoy, puedes usar mi Escáner de Ley 21.719 de forma gratuita. Te dirá si estás exponiendo versiones vulnerables, si faltan cabeceras de seguridad críticas y qué tan expuesto está tu sitio a los ojos del público.

    Escanear mi sitio gratis ahora

    Si el escáner arroja problemas graves, o si quieres que un experto revise el interior de tu sitio (donde el escáner no llega), puedo ayudarte. Mi Auditoría Forense de Seguridad revisa cada archivo de tu WordPress en busca de backdoors y vulnerabilidades reales, entregándote un plan priorizado para blindar tu negocio. Y si prefieres no preocuparte nunca más, mi Póliza de Mantenimiento se encarga de que tu sitio esté actualizado, respaldado y monitoreado todos los meses.

    Ver servicios de seguridad y mantenimiento

    Nota honesta: En brante.dev cubro la seguridad técnica y la adecuación de infraestructura. La gestión de respaldos y la auditoría de código son mi terreno. La parte legal de la Ley 21.719 debe ser validada por un abogado, y te diré con claridad dónde termina mi trabajo.

  • Tu banner de cookies probablemente no cumple: cómo comprobarlo en 30 segundos

    Tu banner de cookies probablemente no cumple: cómo comprobarlo en 30 segundos

    Si tienes un sitio web en Chile y ya instalaste un banner de cookies, es probable que creas que tu trabajo sobre la Ley 21.719 terminó ahí. En menos de 10 segundos te demostraré por qué eso es un error: si tu banner dice “Usamos cookies. Aceptar”, no estás pidiendo permiso, estás confesando que ya violaste la privacidad del usuario.

    El 1 de diciembre de 2026 entra en vigencia plena la Ley 21.719. Las multas por incumplimiento técnico llegan hasta los 100 millones de pesos o el 4% de los ingresos brutos anuales.

    El error más común no es no tener banner, sino tener uno que es puro decorado. Diseñar una interfaz bonita no sirve de nada si por debajo de esa capa visual tu sitio web está filtrando datos a Meta y Google sin permiso. El lujo en la web no es una etiqueta estética, es una experiencia completa de seguridad, velocidad y respeto por el usuario.

    La conveniencia no puede estar peleada con el sentido común

    Para el marketing, es muy “conveniente” rastrear al usuario apenas entra a la página para saber qué hace. Pero ese sentido común comercial choca de frente con la ley.

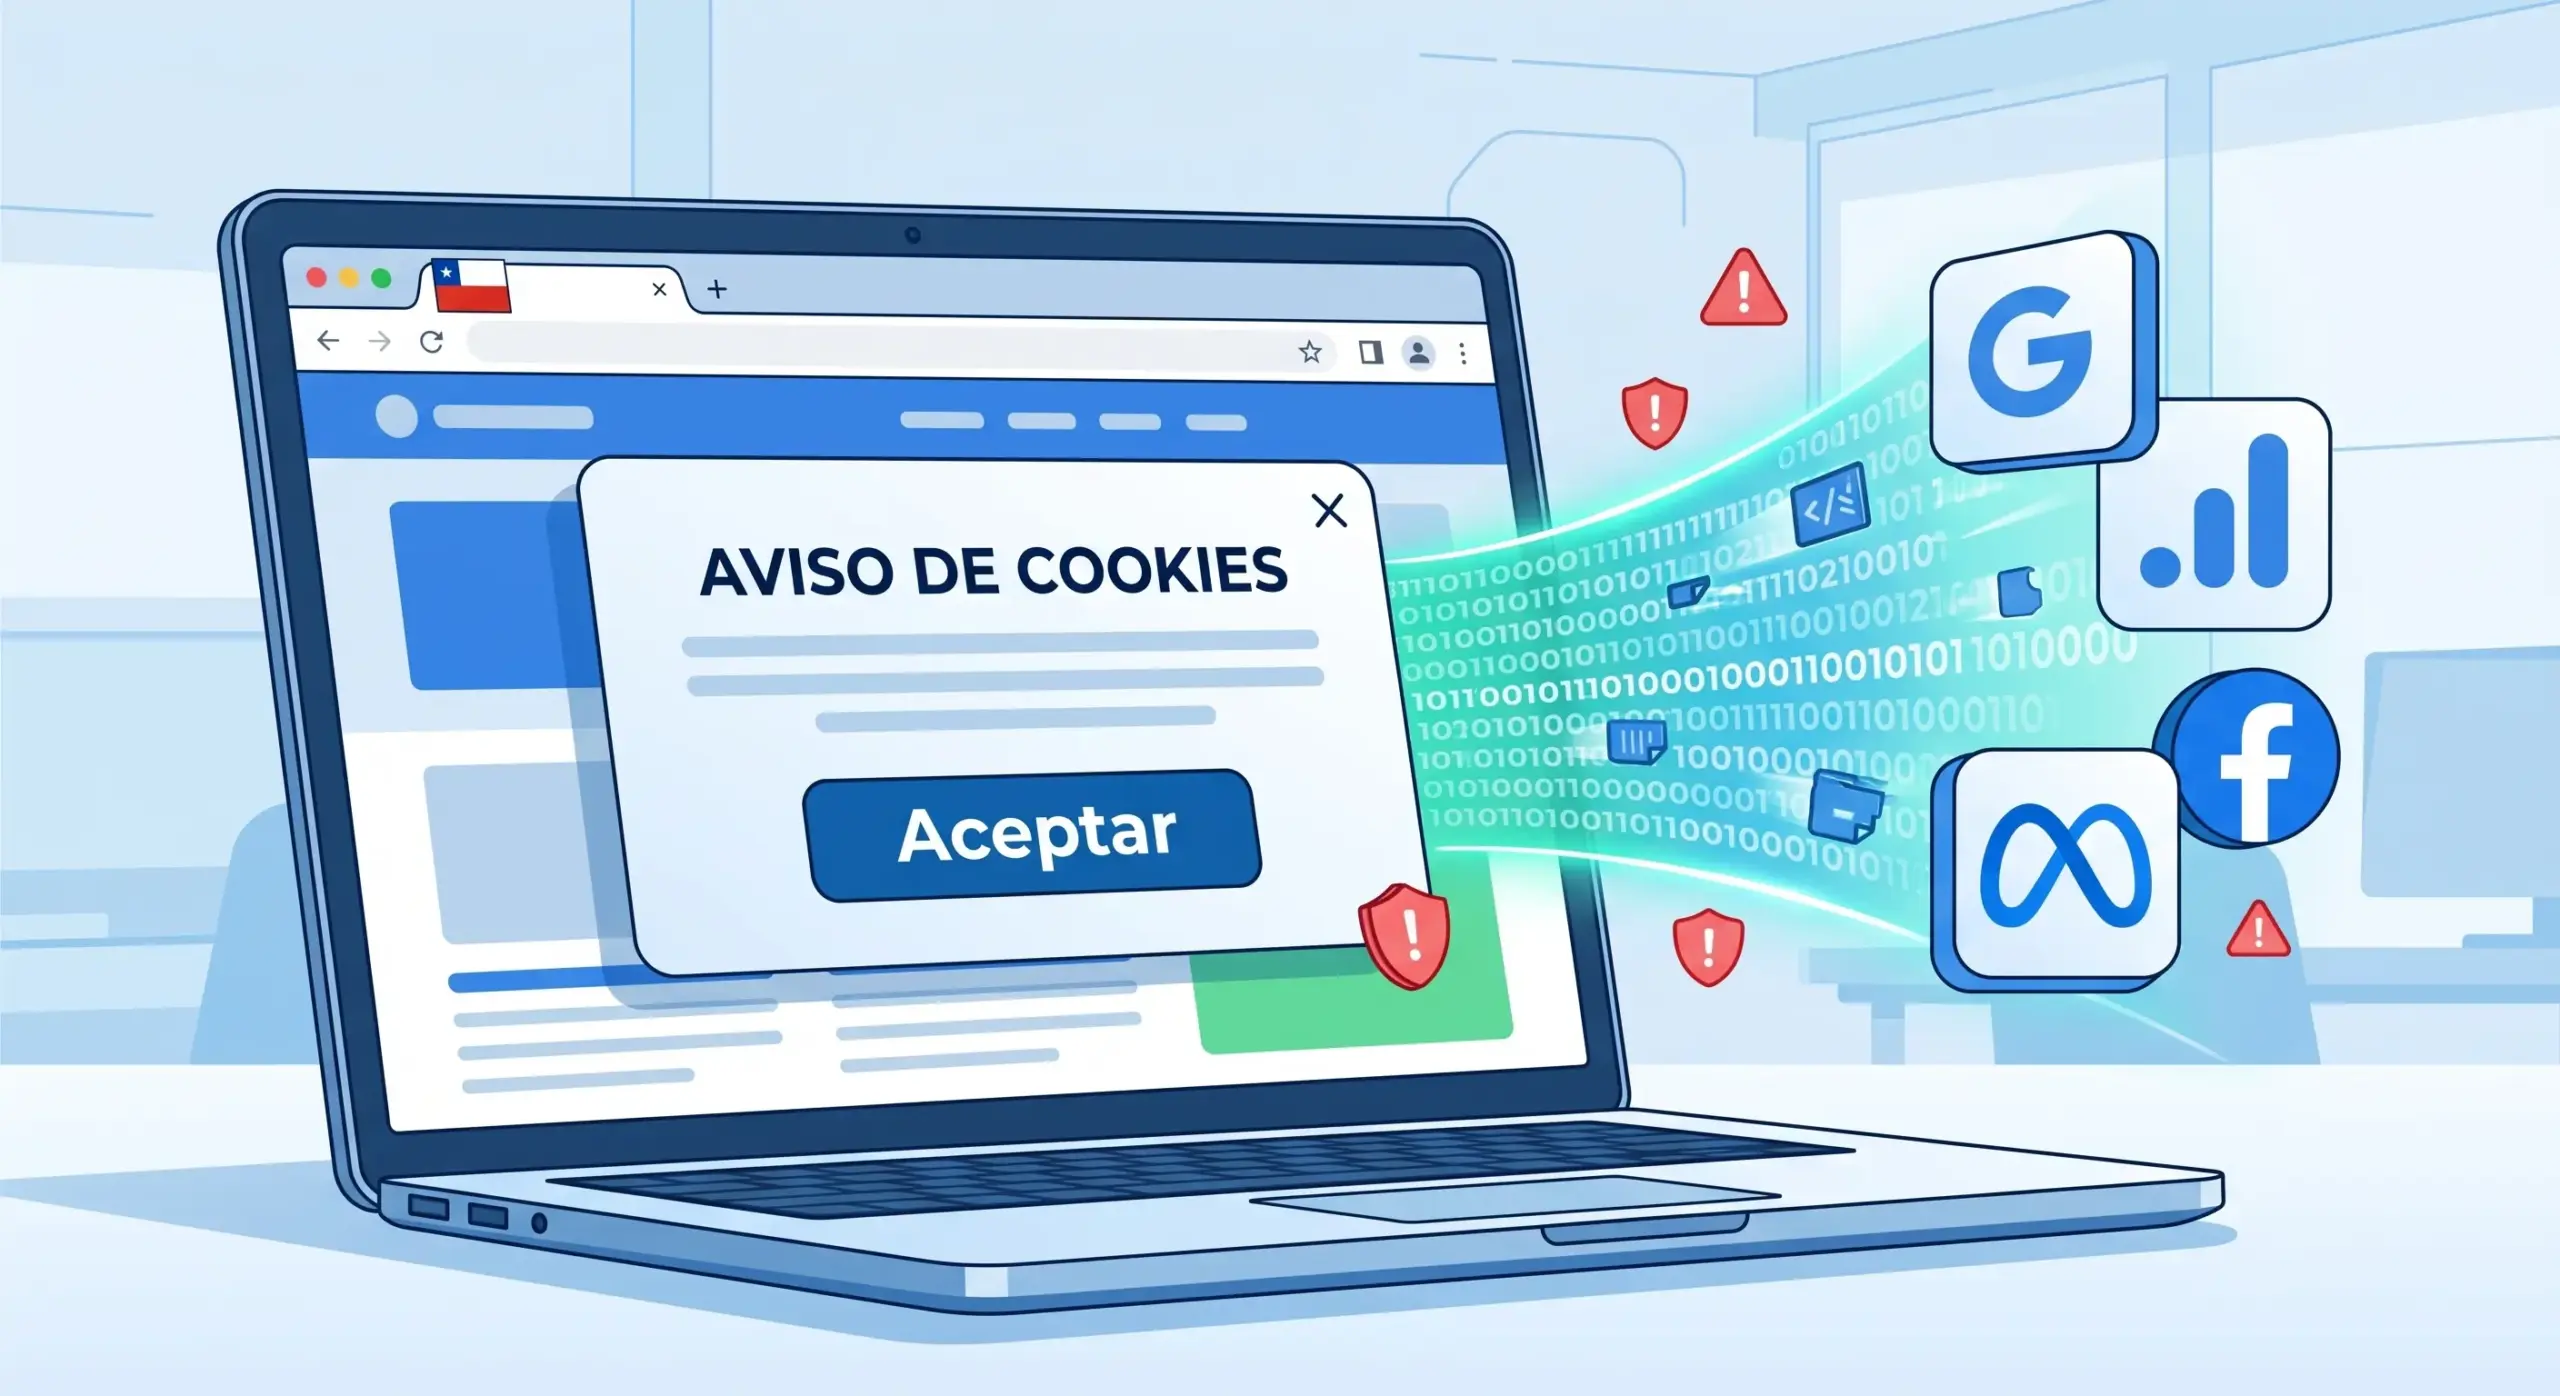
    La Ley 21.719 exige consentimiento previo, libre, informado y expreso. Si el tracking ya se activó cuando aparece el aviso, tu banner es una burla. Es como entrar a la casa de alguien, sentarte en el sofá a comer de su refrigerador y, cuando te descubre, decirle: “Ah, voy a estar aquí, ¿te parece?”. No le diste la opción de decir que no antes de entrar.

    Cómo se ve un banner que NO cumple (y por qué te hace ver mal)

    Si tienes que explicarle a la gente por qué tu sitio es seguro, ya perdiste. Un sitio que cumple se nota solo. Estos son los patrones que delatan un banner inútil:

    • El botón “Aceptar todo” brilla y el “Rechazar” no existe o es un enlace minúsculo. Si rechazar las cookies lleva más clics que aceptarlas, no es consentimiento libre.
    • El cerrar la ventana (la “X”) o seguir navegando cuenta como aceptación. El silencio no es consentimiento. Si el usuario cierra el banner, debe interpretarse como un rechazo.
    • El banner solo aparece después de un scroll. Si el usuario tuvo que bajar para ver el aviso, ya dejó rastros de su visita en servidores de terceros.

    Un sitio que hace esto transmite una cosa: desorden técnico y desinterés por la privacidad.

    Cómo se ve uno que sí cumple (la experiencia premium)

    Un sitio que realmente cumple con la normativa ofrece una experiencia impecable:

    1. Aparece de inmediato, bloqueando la interacción hasta que el usuario toma una decisión.
    2. Tiene dos botones con el mismo peso visual: “Aceptar todo” y “Rechazar todo”.
    3. No carga ningún script de terceros hasta que el usuario hace clic en “Aceptar”.

    Ese es el estándar de un sitio corporativo que cuida su marca y a sus clientes. No es un plugin gratuito instalado en cinco minutos; es infraestructura de confianza.

    Cómo comprobarlo tú mismo en 30 segundos

    No necesitas saber de código para auditar esto hoy. Hay dos caminos.

    El método simple (ventana de incógnito + navegador)

    1. Abre tu sitio web en una ventana de incógnito de Chrome o Edge.
    2. Antes de hacer cualquier clic, presiona F12 (o clic derecho > “Inspeccionar”).
    3. Ve a la pestaña Network (Red) y recarga la página (F5).
    4. En la barra de búsqueda de esa pestaña, escribe: analytics, gtag, fbevents o collect.

    Si ves que el navegador está cargando archivos que coinciden con esos nombres antes de que hagas clic en “Aceptar” en tu banner, tu sitio no cumple. El rastreo ya comenzó sin tu permiso.

    Si eso te suena a chino: qué pedirle a quien te hizo la web

    Si las herramientas de desarrollador no son lo tuyo, está bien. Escribe un correo a tu agencia o desarrollador y hazles esta pregunta exacta:

    “¿Nuestro sitio web bloquea la ejecución de scripts de terceros (como Google Analytics o el píxel de Meta) hasta que el visitante hace clic en Aceptar en el banner de cookies?”

    Si la respuesta es “no”, “es muy complicado” o “no se puede”, tu sitio no cumple y estás expuesto a multas.

    Los scripts que más se disparan antes del consentimiento

    En mis auditorías de seguridad, estos son los “invitados” que más veces encuentro colándose en la fiesta antes de que el portero (el banner) les pida el carnet:

    • Google Analytics (gtag.js): El rastreador más común. Recoge datos de tráfico y comportamiento.
    • El píxel de Meta (Facebook): Trata datos personales con fines publicitarios.
    • Google Tag Manager (GTM): Si GTM se carga antes del consentimiento, todo lo que tenga adentro también se está ejecutando.
    • Mapas de Google y Chats en vivo: Guardan datos de ubicación y comportamiento apenas entra el visitante.

    Por qué implementar el bloqueo previo no es gratis ni automático

    Los consumidores (y muchos dueños de negocios) tampoco entienden la tecnología detrás del banner. ¿Para qué sirve exactamente? ¿Por qué cuesta dinero arreglarlo si el plugin era gratis?

    Arreglar esto no es cambiar un texto. Es alterar la forma en que tu sitio web sirve el código. En lugar de cargar los scripts de seguimiento directamente, los “envolvemos” en un contenedor de JavaScript que los pausa. El navegador los descarga, pero no los ejecuta. Solo cuando el usuario hace clic en “Aceptar”, el contenedor desbloquea los scripts. Si hace clic en “Rechazar”, se destruyen.

    Existen plugins que prometen hacer esto, pero requieren una configuración rigurosa para que no rompan el diseño ni el rendimiento. En sitios construidos con arquitecturas de alto rendimiento (como brante.dev, que usa Astro consumiendo WordPress por REST), bloqueamos los scripts en el servidor o usamos Consent Mode v2 en modo básico, que no carga las etiquetas de Google hasta que la persona acepta.

    La conexión mental: de un banner roto a un sitio blindado

    Aquí es donde mi trabajo cobra sentido. Cuando un cliente me escribe porque su sitio pierde ventas por lento o porque recibió una notificación de incumplimiento, no le vendo “arreglar el banner”. Le vendo una Auditoría de Seguridad o una Póliza de Mantenimiento que deja su sitio blindado.

    El bloqueo previo de scripts no solo te salva de una multa de 100 millones de pesos; también mejora drásticamente tus tiempos de carga (WPO) y tu puntaje en PageSpeed, porque dejas de cargar código innecesario que ralentiza el sitio. Seguridad y rendimiento son las dos caras de la misma moneda.

    Preguntas frecuentes

    ¿Es obligatorio tener un banner de cookies en Chile?

    Sí, si tu sitio web utiliza herramientas que recogen datos personales mediante cookies (analítica, marketing, formularios). La Ley 21.719 exige que obtengas el consentimiento del usuario antes de tratar esos datos.

    ¿Cuánto es la multa por no cumplir la Ley 21.719?

    Las multas administrativas pueden llegar hasta 100 millones de pesos o el 4% de los ingresos brutos anuales del responsable, lo que sea mayor. Además, la Agencia puede ordenar el cese del tratamiento de datos.

    ¿Puedo usar un banner que dice “Seguir navegando” como aceptación?

    No. El consentimiento no puede presumirse por acciones pasivas del usuario como seguir navegando o cerrar el aviso. Debe ser una acción afirmativa (un clic en “Aceptar”).

    ¿Las cookies esenciales también necesitan consentimiento?

    No. Las cookies estrictamente necesarias para el funcionamiento del sitio (como las del carrito de compras o la seguridad de la conexión) no requieren consentimiento, pero sí deben declararse en la política de cookies.

    ¿Qué hago si mi banner no bloquea los scripts?

    Debes contactar a un desarrollador para que implemente el bloqueo previo al consentimiento. Para revisar el estado técnico general de tu sitio hoy, puedes usar mi Escáner de cumplimiento Ley 21.719.


    Si hiciste la prueba de los 30 segundos y descubriste que tu banner es solo decoración, no esperes a diciembre. Revisa de inmediato el estado técnico de tu sitio con mi Escáner de cumplimiento Ley 21.719. Te dará una nota de la A a la F en segundos.

    Escanear mi sitio ahora

    Nota honesta: En brante.dev cubro la adecuación técnica de tu sitio (bloqueo de scripts, cifrado, cabeceras de seguridad). La parte legal —redacción de la política de privacidad por un abogado o el registro en la Agencia— requiere revisión de un especialista legal, y te indicaré con claridad dónde termina mi alcance.

  • Me hackearon un subdominio: el agujero no era WordPress, era el DNS

    Me hackearon un subdominio: el agujero no era WordPress, era el DNS

    Hace unos días abrí Google Search Console para revisar cómo iba la indexación de mi blog y me encontré con algo que no esperaba: treinta páginas de casinos online, en polaco, ruso, azerí, checo e italiano, publicadas dentro de uno de mis propios subdominios. Mostbet, 1xbet, Pin-Up, Vavada. Ninguna la había creado yo.

    Escribo sobre seguridad WordPress. Tengo una herramienta forense propia y una guía publicada sobre cómo detectar un sitio comprometido. Y aun así, esto me pasó a mí. Lo cuento porque el diagnóstico final terminó siendo bastante más interesante que el incidente en sí: el problema real no estaba en WordPress ni en un plugin desactualizado. Estaba en una configuración de DNS que llevaba meses ahí, a la vista, y que yo mismo había dejado pasar.

    Cómo lo detecté (y por qué no fue un plugin)

    No me avisó ningún sistema de monitoreo. No saltó una alerta. El subdominio comprometido no tenía instalado ningún plugin de seguridad, ni Wordfence ni ningún otro, porque era un proyecto abandonado que en mi cabeza “no existía”.

    Lo detecté en Google Search Console, revisando el informe de páginas no indexadas. Ahí, mezcladas entre mis páginas legítimas marcadas con noindex, aparecían decenas de URLs con títulos como “Najpopularniejsze promocje Mostbet” o “Aktual’noe zerkalo Vavada na segodniashnii den’”, todas colgando de un subdominio mío.

    Ese detalle es la primera lección del incidente: el sistema que me avisó no fue una herramienta de seguridad, sino una de SEO. Google rastreó, indexó y me reportó contenido que yo no había publicado. Si no hubiera estado revisando Search Console por otro motivo, ese spam podría haber seguido creciendo durante meses sin que nadie lo notara.

    El método que uso y recomiendo para verificar esto en cualquier sitio es el más simple que existe: buscar en Google site: seguido del dominio. Si aparecen páginas que tú nunca creaste, hay una inyección de contenido activa. Toma diez segundos y no requiere instalar nada.

    Qué era ese subdominio (y por qué eso importa)

    El subdominio comprometido alojaba un SaaS que había empezado a construir hacía meses y que nunca llegué a usar. Un WordPress levantado para prototipar, sin tráfico, sin usuarios, sin datos de clientes, sin plugins de seguridad y —lo más relevante— sin nadie mirándolo.

    Esto encaja con un patrón que veo constantemente en las auditorías que hago: el problema casi nunca está en el sitio principal, el que el dueño revisa todos los días. Está en el proyecto paralelo, el entorno de pruebas, la versión antigua que quedó arriba “por si acaso”, el subdominio de una campaña que terminó hace dos años.

    Y hay algo que conviene entender sobre este tipo de ataques: al atacante no le interesaba mi contenido. No buscaba robarme información ni tumbarme el sitio. Buscaba un servidor con reputación de dominio donde publicar enlaces de casino para posicionarlos en Google. Es un ataque de Blackhat SEO puro, automatizado, indiscriminado, y el objetivo era usar mi infraestructura como plataforma de publicación.

    Por eso da lo mismo que un proyecto “no tenga nada valioso”. El valor no está en lo que guardas: está en que el servidor existe, responde y tiene un dominio con historial.

    El diagnóstico real: el problema no era WordPress

    Acá es donde el caso se pone interesante, y donde encontré algo que la mayoría de las guías sobre sitios hackeados no cubre.

    Mi primer instinto fue el de siempre: revisar la versión de WordPress, buscar plugins vulnerables, auditar usuarios administradores. Todo eso es correcto y hay que hacerlo. Pero cuando fui a revisar la configuración de DNS en Cloudflare, encontré la causa estructural.

    Mis registros DNS se veían así:

    SubdominioEstado
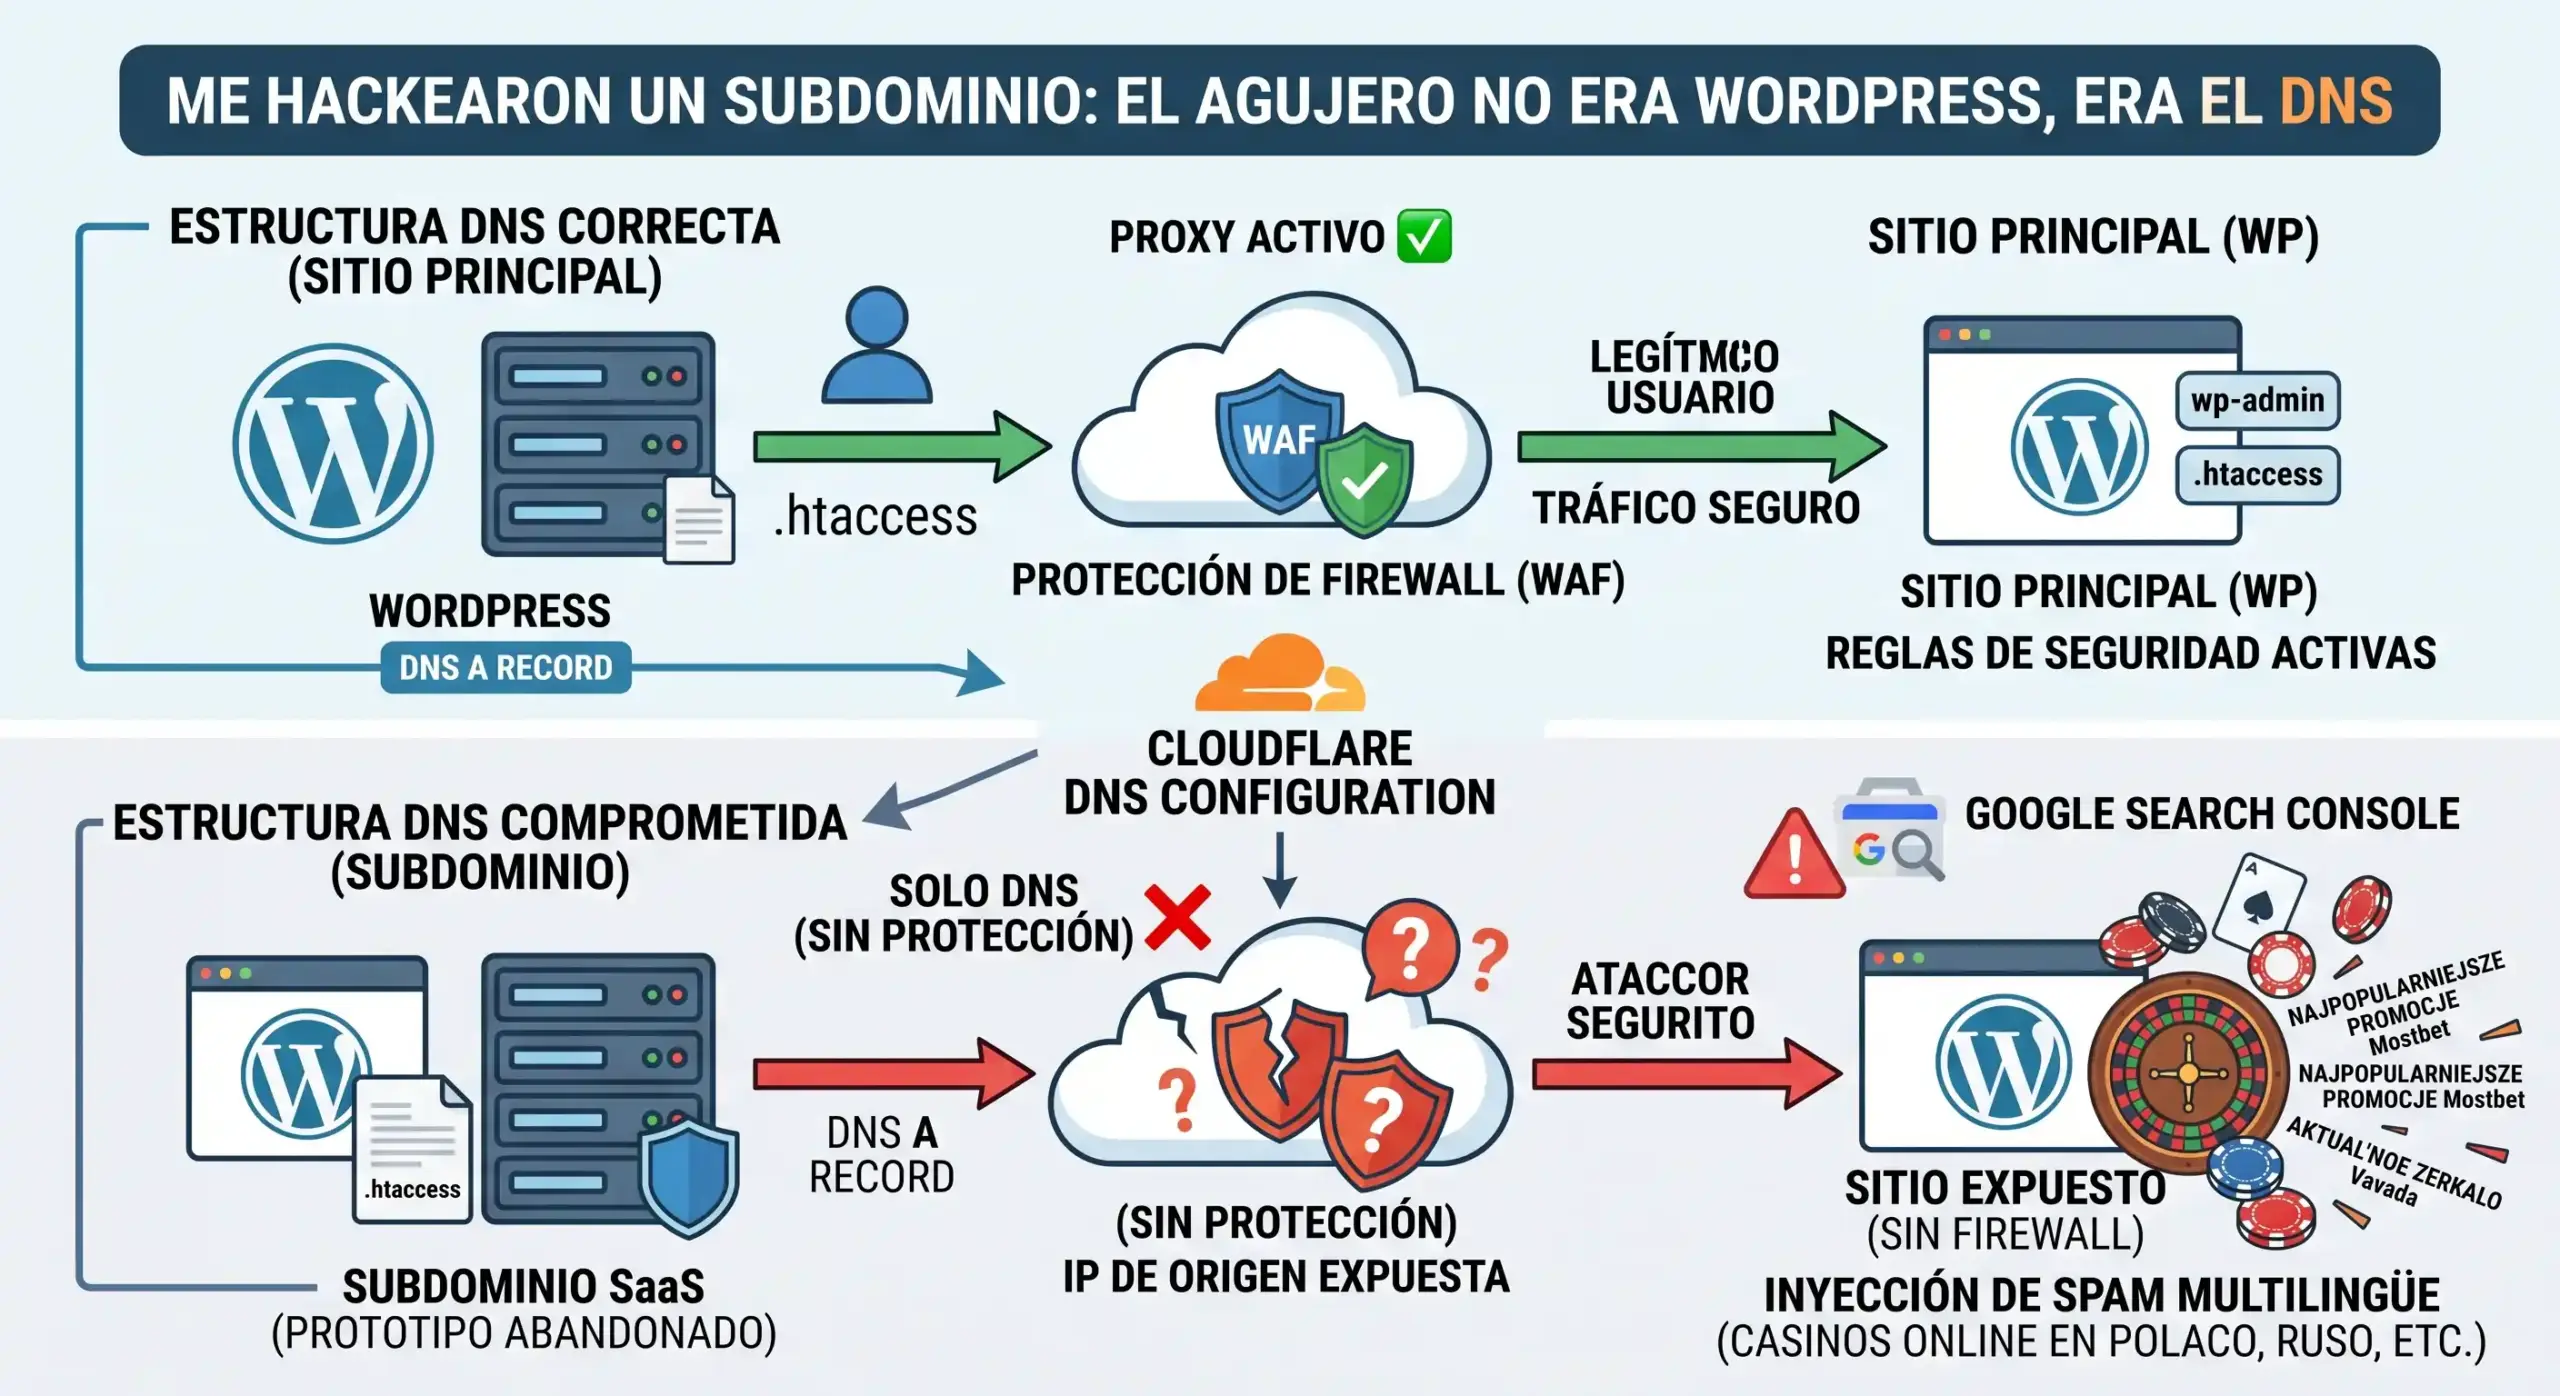
    Dominio principalRedirigido mediante proxy ✅
    WordPress principalRedirigido mediante proxy ✅
    Subdominio del SaaSSolo DNS ❌
    Otro subdominio antiguoSolo DNS ❌

    En Cloudflare, cada registro DNS puede estar en dos modos. “Redirigido mediante proxy” (la nube naranja) significa que todo el tráfico pasa primero por la red de Cloudflare: se aplica el firewall de aplicación, el límite de peticiones, la protección contra ataques automatizados, y —crucialmente— la dirección IP real de tu servidor queda oculta detrás de la de Cloudflare.

    “Solo DNS” (la nube gris) significa que Cloudflare únicamente resuelve el nombre y se aparta. No filtra nada. El visitante —o el bot— llega directo a tu servidor.

    Mi subdominio comprometido estaba en “Solo DNS”. Sin firewall, sin filtro, sin límite de peticiones. Un WordPress desatendido, expuesto de forma directa a internet.

    La consecuencia que casi nadie considera

    Pero el problema de fondo es peor que eso, y me tomó un momento darme cuenta.

    Cuando un solo subdominio está en modo “Solo DNS”, su registro revela públicamente la dirección IP real de tu servidor de origen. Cualquiera puede consultarlo con una herramienta pública de DNS en segundos.

    Y si ese servidor aloja además otros sitios que sí están protegidos por proxy, esa protección se puede saltar por completo: basta con atacar la IP directamente, ignorando el nombre de dominio. Todo el trabajo de configurar el firewall, las reglas de seguridad y el proxy queda anulado por un único registro mal configurado en un proyecto que ya no usabas.

    En mi caso, en ese mismo servidor conviven otros dos sitios, uno de ellos de un cliente. Un subdominio olvidado no solo se comprometió a sí mismo: expuso la infraestructura completa.

    ⚠️ ¿Tienes subdominios que ya no usas? Si tienes entornos de prueba, versiones antiguas o proyectos abandonados apuntando a tu servidor, escríbeme por WhatsApp y revisamos juntos cuáles están expuestos. Es una revisión de quince minutos que puede ahorrarte un incidente completo.

    Qué hice: contención en cuatro pasos

    Apliqué el mismo protocolo que recomiendo en mi guía sobre qué hacer en las primeras horas tras un hackeo, con una diferencia importante que explico más abajo.

    Paso 1: Respaldo forense antes de tocar nada. Descargué una copia completa del estado infectado —archivos y base de datos— a mi computador local. Aunque contenga malware, ese respaldo es la única evidencia disponible para analizar después cómo se produjo la intrusión. Borrar primero y preguntar después destruye información que no se recupera.

    Paso 2: Revisión del resto de la infraestructura. Antes de limpiar el sitio comprometido, verifiqué si el atacante había saltado lateralmente a los otros sitios del mismo servidor. Cuando varios proyectos comparten un servidor, una intrusión en uno puede escalar a los demás según cómo estén configurados los permisos. Esta revisión es más urgente que limpiar el sitio afectado: si hay propagación, limpiar solo uno es inútil.

    Paso 3: Eliminación completa. Acá tomé una decisión que va contra el instinto: no limpié el sitio, lo borré entero. Panel de control, base de datos, usuario del sistema y archivos.

    Paso 4: Rotación de credenciales. Cambié las contraseñas de todo el panel de administración del servidor, los accesos SSH, y las credenciales de los otros sitios alojados. Cuando un servidor se compromete, hay que asumir que el atacante pudo ver más de lo que dejó a la vista.

    Por qué borré en vez de limpiar

    Esta es la parte que suele generar discusión, así que la explico con criterio.

    Limpiar un WordPress comprometido bien hecho toma horas: hay que reemplazar el núcleo, auditar la base de datos tabla por tabla buscando inyecciones ofuscadas, revisar los archivos de configuración, verificar que no quedaron puertas traseras en la carpeta de cargas. Y aun haciéndolo con rigor, siempre queda la duda. Los ataques de Blackhat SEO suelen dejar varios puntos de reentrada, y basta que sobreviva uno para que el sitio se reinfecte en días.

    Ese esfuerzo se justifica cuando el sitio tiene valor: contenido, historial de posicionamiento, usuarios, datos de clientes. En mi caso, no tenía nada de eso. Era un prototipo abandonado.

    La regla que aplico es simple: si el costo de reconstruir es menor que el costo de limpiar con certeza, se reconstruye. Cuando el sitio sí tiene valor —una tienda con historial de ventas, un sitio corporativo con años de posicionamiento— la ecuación se invierte y ahí sí corresponde el trabajo forense completo.

    Lo que cambié después (y lo que deberías revisar tú)

    El incidente cerró con un inventario que debí haber hecho hace mucho:

    Auditoría completa de registros DNS. Revisé los catorce registros del dominio uno por uno y respondí tres preguntas para cada uno: ¿esto sigue vivo?, ¿está en proxy o expuesto directo?, ¿alguien lo está mirando? Los que no pasaron el filtro, se eliminaron.

    Eliminación de subdominios huérfanos. Encontré un segundo subdominio apuntando al servidor sin ningún sitio asociado, probablemente residuo de una configuración antigua. Cada registro DNS que no cumple una función activa es superficie de ataque gratuita.

    Proxy obligatorio. Todo subdominio que apunte a mi servidor va con proxy activado. Sin excepciones, aunque sea un entorno de pruebas.

    Restricción a nivel de firewall. El servidor ahora acepta tráfico web únicamente desde los rangos de IP de Cloudflare. Aunque alguien conozca la dirección de origen, no puede llegar al puerto web saltándose el proxy.

    Retirada de URLs en Search Console. Solicité la eliminación del índice de todas las URLs de spam. Google las retira solo con el tiempo, pero la solicitud acelera bastante el proceso.

    Sobre la Ley 21.719: por qué en este caso no aplicó

    Vale la pena aclarar este punto, porque en la mayoría de los incidentes sí aplica.

    La Ley 21.719 de Protección de Datos Personales establece que, ante una vulneración que comprometa datos personales, existe la obligación de notificar a la Agencia de Protección de Datos Personales en un plazo máximo de 72 horas desde que se toma conocimiento del hecho. El Artículo 34 quáter califica la omisión intencional de reportar como infracción gravísima, con multas de hasta 20.000 UTM.

    En este caso concreto no se activó esa obligación, y la razón es una sola: el subdominio comprometido no almacenaba datos personales de terceros. Era un prototipo sin usuarios, sin formularios activos y sin base de clientes.

    Si el mismo ataque hubiera ocurrido en un sitio con formularios de contacto, una tienda con clientes registrados o una base de suscriptores, la situación sería completamente distinta: además del trabajo técnico de contención, habría que evaluar el alcance de la exposición y cumplir con el deber de notificación dentro del plazo legal.

    Es un matiz que conviene tener claro antes de que la fiscalización comience en diciembre de 2026. La obligación no depende de la gravedad técnica del ataque, sino de si había datos personales involucrados.

    Lo que no sé (y por qué lo digo)

    Hay algo que este artículo no puede responder: no tengo certeza del vector exacto de entrada.

    Sé que era un WordPress desatendido, sin proxy, sin plugins de seguridad y sin actualizaciones recientes. Cualquiera de esas condiciones basta para explicarlo, y probablemente fue una combinación. Pero no puedo afirmar con precisión forense por dónde entraron ni cuánto tiempo estuvieron dentro antes de que Google indexara el primer contenido.

    Lo digo explícitamente porque encontrarás muchas guías que reconstruyen ataques con un nivel de certeza que rara vez se tiene en la práctica. Cuando un sitio no tiene registros de acceso conservados ni monitoreo previo, buena parte del análisis posterior es inferencia razonable, no evidencia.

    Y esa es, quizás, la lección más incómoda del incidente: no tener visibilidad no solo te impide prevenir el ataque, también te impide entenderlo después.

    Preguntas frecuentes

    ¿Puede pasarme esto si mi sitio no tiene nada valioso? Sí, y de hecho es el escenario más frecuente. Los ataques de Blackhat SEO no buscan tu información: buscan un servidor con dominio activo donde publicar contenido. Un sitio sin tráfico y sin datos es igual de útil para ese propósito, y suele estar peor protegido.

    ¿Qué significa exactamente que un subdominio esté en “Solo DNS”? Significa que Cloudflare resuelve el nombre pero no filtra el tráfico. No se aplica el firewall de aplicación ni la protección contra bots, y la dirección IP real de tu servidor queda visible públicamente. Es equivalente a tener el servidor conectado directamente a internet.

    ¿Un plugin de seguridad habría evitado esto? Probablemente habría ayudado a detectarlo antes, pero no era el problema de fondo. Un plugin de seguridad opera dentro de WordPress; la exposición estaba en la capa de red, por debajo. Ninguna cantidad de plugins compensa una infraestructura mal configurada.

    ¿Cómo reviso si tengo subdominios expuestos? Entra al panel de DNS de tu proveedor y revisa el estado de cada registro. En Cloudflare, los que aparecen como “Solo DNS” o con la nube gris están expuestos directo. Para cada uno, pregúntate si sigue cumpliendo una función: los que no, se eliminan.

    ¿Es necesario borrar un sitio comprometido o basta con limpiarlo? Depende del valor de lo que hay dentro. Si el sitio tiene contenido, posicionamiento, usuarios o datos de clientes, corresponde una limpieza forense completa. Si es un proyecto sin uso, reconstruir suele ser más rápido y más seguro que limpiar con certeza.

    Cómo revisar tu propia infraestructura hoy

    Para auditar el estado real de un sitio uso cinco herramientas gratuitas y públicas: PageSpeed Insights, Mozilla Observatory, SSL Labs, SecurityHeaders y Sucuri SiteCheck. Cualquiera puede correrlas y te dan una radiografía inicial del nivel de riesgo técnico.

    A eso agrégale dos revisiones que la mayoría no hace y que en este caso fueron determinantes: buscar site:tudominio.cl en Google para detectar contenido inyectado, y auditar tus registros DNS uno por uno verificando cuáles están expuestos directo y cuáles corresponden a proyectos que ya no existen.

    Si prefieres ahorrarte la interpretación de métricas, construí un escáner en mi sitio que consolida el análisis de rendimiento y los requisitos técnicos de la Ley 21.719 en un solo informe, con los datos que Google usa para evaluar tu sitio en conexiones móviles.

    Y si al revisar tus subdominios encuentras algo que no te cuadra —un entorno de pruebas que quedó arriba, una versión antigua que nadie mira, un registro que no sabes de dónde salió— escríbeme por WhatsApp o agenda una sesión de diagnóstico. Esa revisión toma menos de lo que uno cree, y es exactamente el tipo de problema que solo se ve cuando alguien se sienta a mirarlo.

  • Te hackearon el WordPress: qué hacer (y qué no) en las primeras horas

    Te hackearon el WordPress: qué hacer (y qué no) en las primeras horas

    Si acabas de confirmar que tu sitio web redirige a páginas de apuestas, muestra avisos rojos de advertencia en el navegador o tiene usuarios administradores que tú jamás creaste, guarda la calma. Es una situación agobiante, pero actuar con cabeza fría en las próximas dos horas definirá cuánto tiempo y dinero te costará resolverlo. Si anteriormente revisaste nuestra guía sobre las 5 señales para detectar si tu WordPress está hackeado y confirmaste el compromiso de tu plataforma, ha llegado el momento de ejecutar un protocolo de contención ordenado.

    Lo que hagas en este momento define el impacto en tu negocio. El error más caro y común es reaccionar por impulso: cambiar la contraseña del panel, borrar un par de archivos a ciegas y asumir que el problema está solucionado. Limpiar una plataforma no es un proceso de adivinanza; requiere pasos estructurados para aislar la amenaza, resguardar la evidencia técnica y evitar que la página se vuelva a infectar a las pocas horas.

    Primero, no hagas esto (Los 5 errores que empeoran la crisis)

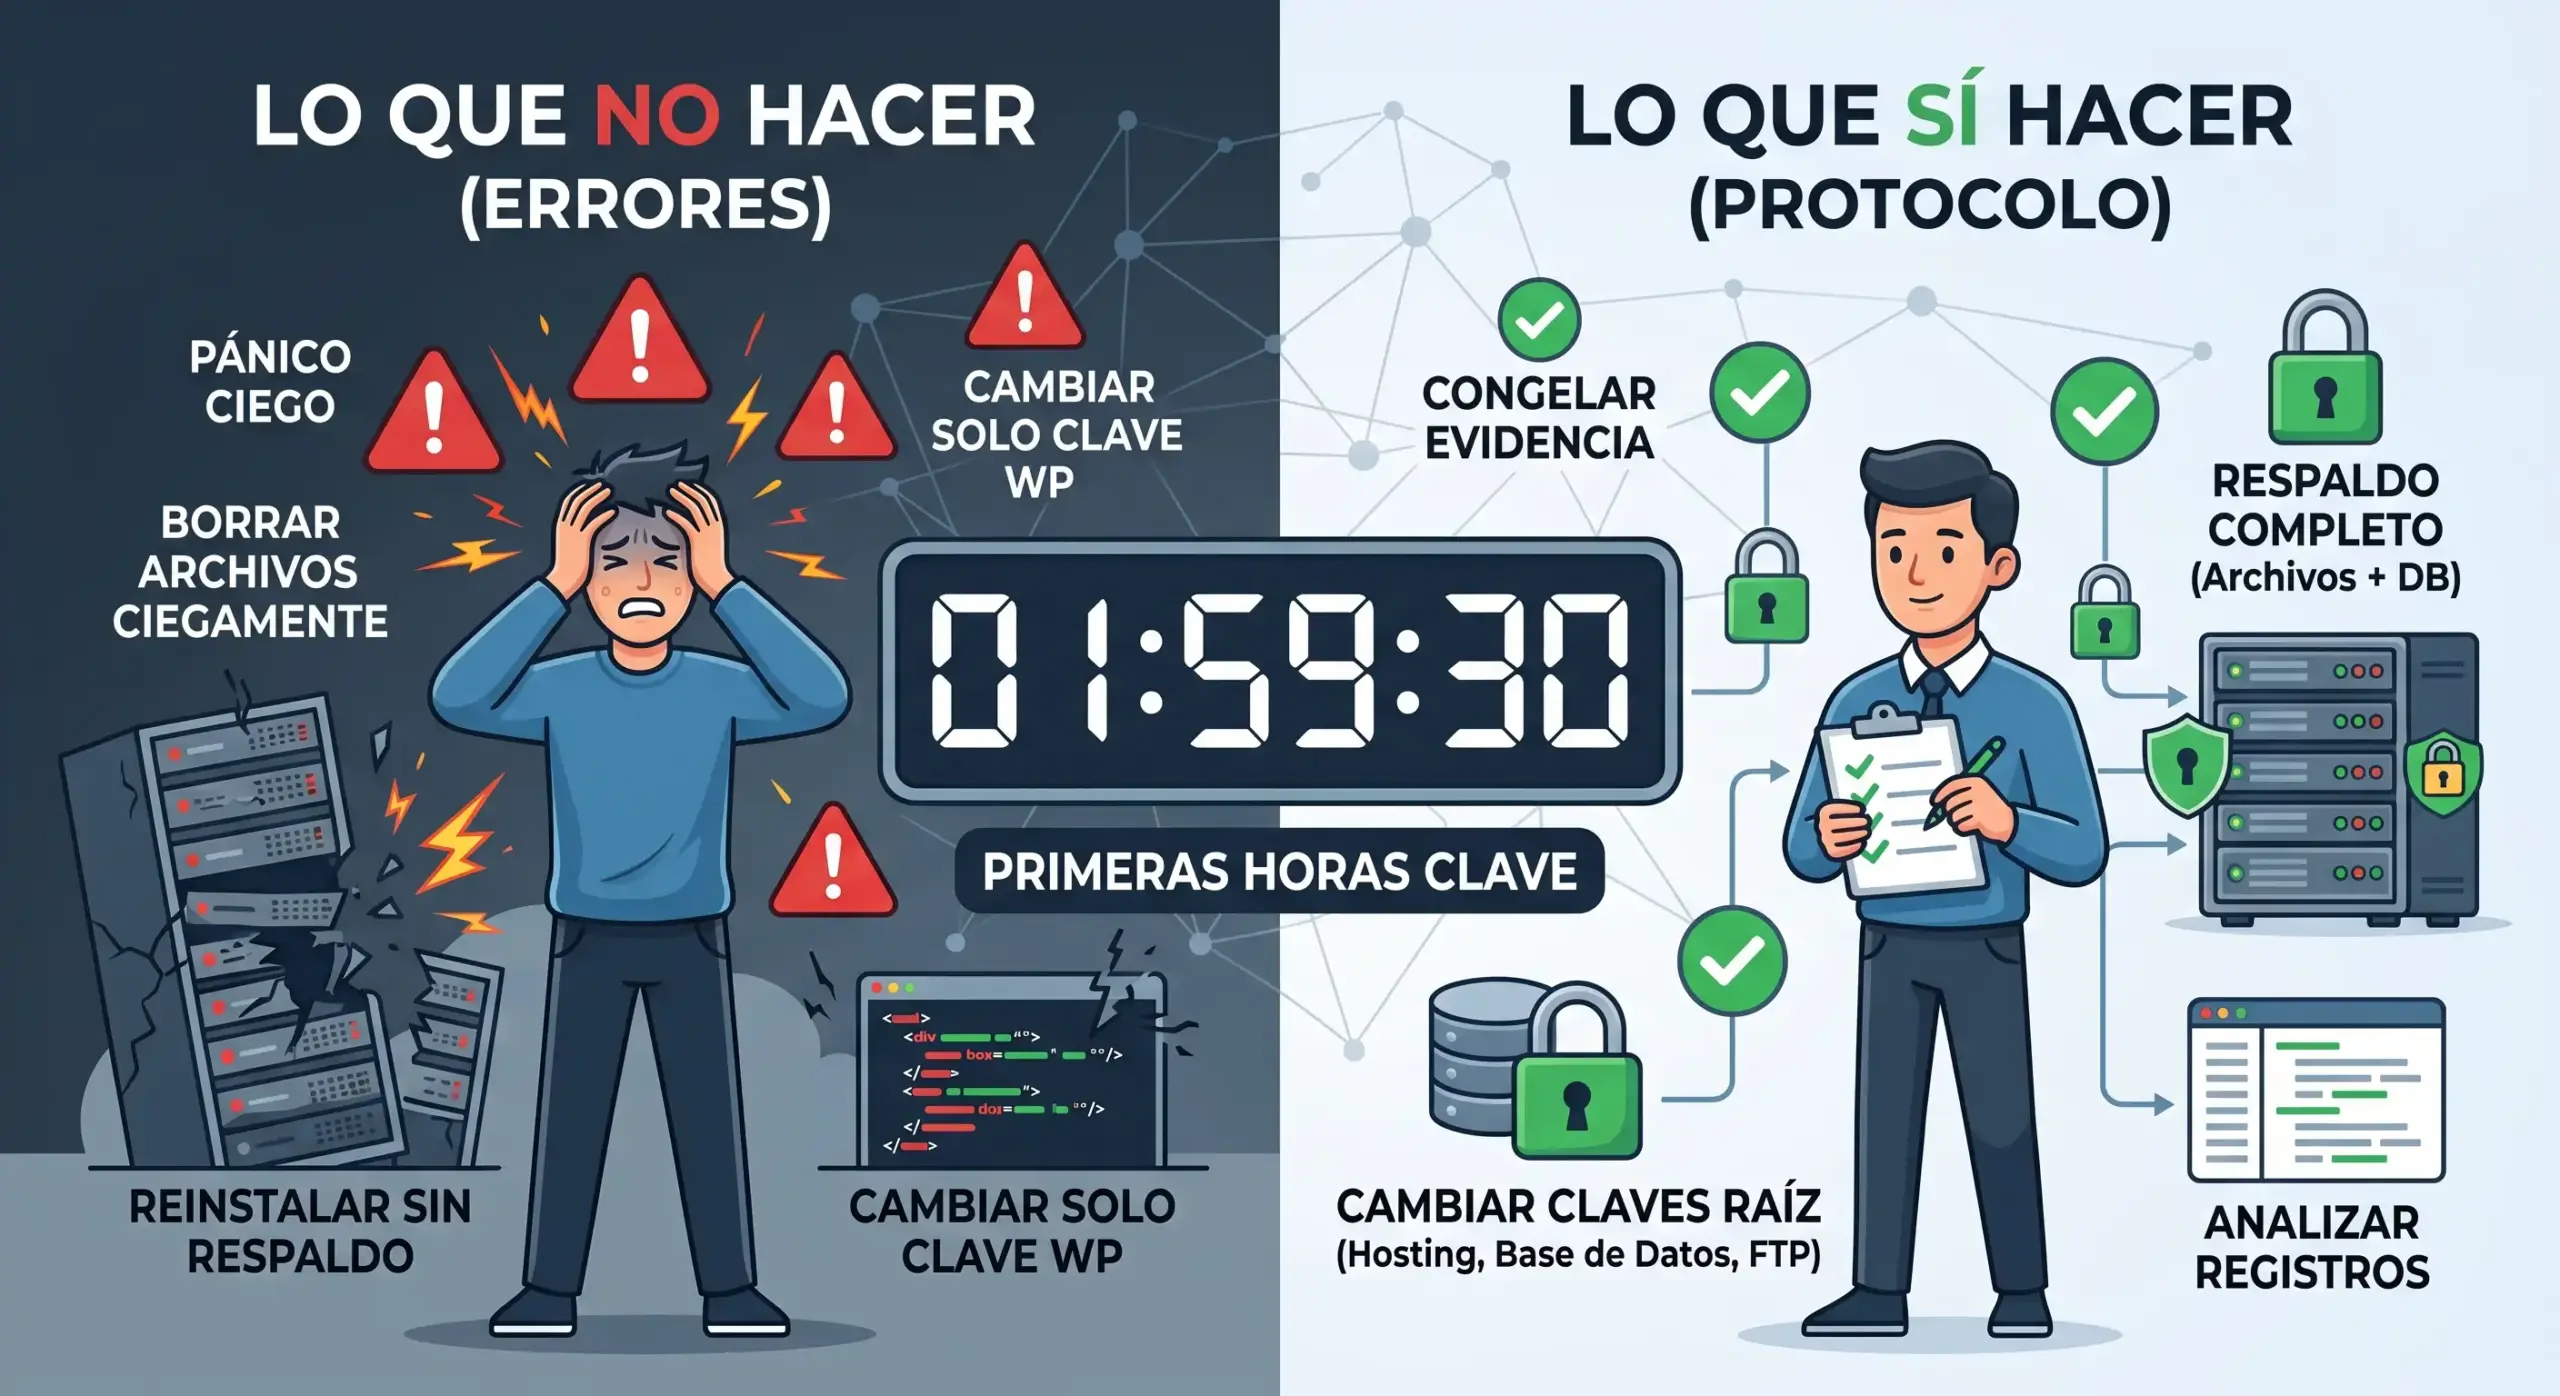
    Cuando cunde el pánico, es muy fácil tomar decisiones que destruyen evidencia clave o dejan la plataforma inoperativa de forma permanente. Antes de modificar cualquier archivo, evita cometer estos cinco errores destructivos:

    1. Borrar archivos a ciegas desde el servidor: Eliminar carpetas con nombres extraños sin conocer la arquitectura interna de WordPress suele romper dependencias esenciales del sistema o dejar intacto el script malicioso que regenera la infección en minutos.
    2. Restaurar un respaldo reciente sin auditarlo: El 100% de los sitios que he tenido que recuperar de emergencia contaban con copias de seguridad; el problema es que casi ninguno tenía un respaldo limpio. Si restauras una copia realizada hace tres días pero el atacante ingresó hace un mes, únicamente estarás reinstalando la vulnerabilidad.
    3. Cambiar solo la contraseña de WordPress: Si el atacante instaló una puerta trasera (backdoor) en la base de datos o en los archivos del servidor, modificar tu clave desde el panel de control no detendrá su acceso.
    4. Reinstalar el tema o los plugins creyendo que eso limpia todo: Aunque descargues versiones oficiales y limpias de tus complementos, el código malicioso suele alojarse en las tablas de la base de datos, en el archivo de configuración .htaccess o dentro de la carpeta /wp-content/uploads/.
    5. Poner el sitio en mantenimiento borrando los registros (logs) del servidor: Ocultar la página es correcto, pero reiniciar el servidor o borrar los registros de acceso a nivel de hosting destruye las pruebas que permiten rastrear el vector de entrada original del ataque.

    Los 5 pasos inmediatos del protocolo de contención

    Para abordar el problema con criterio técnico y sin aumentar el riesgo, sigue esta secuencia ordenada:

    Paso 1: Congela la evidencia y realiza un respaldo forense

    Antes de editar cualquier línea de código, genera un respaldo completo del estado infectado actual (archivos y base de datos) y descárgalo a tu computador. Aunque contenga malware, este archivo es indispensable para que un especialista pueda analizar los registros (logs) de acceso y determinar cómo se produjo la intrusión.

    Paso 2: Cambia accesos desde la infraestructura raíz

    Actualiza de inmediato las credenciales de la infraestructura principal, no solo la clave de WordPress. Modifica la contraseña del panel de hosting (cPanel, Plesk o servidor privado), la clave de la base de datos en wp-config.php, los accesos FTP/SFTP y la cuenta de correo vinculada al usuario administrador.

    Paso 3: Audita las cuentas de usuario en la base de datos

    Ingresa a la base de datos mediante phpMyAdmin o el gestor de tu hosting y revisa la tabla wp_users. Elimina de raíz cualquier cuenta sospechosa con rol de administrador que no reconozcas. Muchos ciberdelincuentes crean usuarios ocultos para mantener el control de la plataforma.

    Paso 4: Limpia los archivos del núcleo de WordPress

    Descarga una copia limpia de WordPress desde su sitio oficial (wordpress.org) y reemplaza completamente las carpetas /wp-admin/ y /wp-includes/, además de los archivos sueltos de la raíz. Conserva únicamente tu archivo de configuración wp-config.php y la carpeta /wp-content/ tras verificar manualmente que no contengan código inyectado.

    Paso 5: Desactiva ejecuciones de código PHP en la carpeta de cargas

    La carpeta /wp-content/uploads/ solo debe almacenar archivos multimedia (imágenes, documentos PDF, videos). Jamás debe ejecutar scripts PHP. Para frenar de golpe el funcionamiento de archivos maliciosos en esta área, crea un archivo .htaccess dentro de la carpeta uploads con la regla de bloqueo deny from all o la restricción de ejecución de scripts de servidor.

    ⚠️ ¿Tu sitio está caído o redirigiendo a páginas de spam? Si prefieres no arriesgar la información de tu negocio en el proceso, escríbeme directamente por WhatsApp para coordinar una contención de emergencia en tiempo real.

    Por qué tu sitio se reinfecta (La trampa de las puertas traseras)

    Uno de los escenarios más frustrantes para el dueño de un negocio es realizar una limpieza aparente y descubrir que, 24 horas después, la página vuelve a mostrar enlaces de spam o redirecciones móviles. Esto sucede por la presencia de puertas traseras (backdoors).

    Una puerta trasera es un fragmento de código de pocas líneas, habitualmente camuflado o codificado en bloques confusos (base64), que el atacante esconde en ubicaciones atípicas de tu servidor. Su única función es otorgar acceso remoto sin requerir autenticación formal.

    En ataques complejos de Blackhat SEO —donde se inyectan masivamente enlaces de casino o textos en caracteres cirílicos dentro de la base de datos—, los escáneres automáticos convencionales no logran detectar las firmas ofuscadas. Durante la resolución de un incidente de este tipo, la falta de visibilidad de los complementos comerciales me llevó a construir AG-Probe, una herramienta de diagnóstico forense propia diseñada para rastrear inyecciones invisibles directamente en las tablas SQL y sanitizar el sistema sin corromper la información del cliente.

    Si tenías datos de clientes: La obligación legal bajo la Ley 21.719 en Chile

    Este es un aspecto que la gran mayoría de las guías técnicas pasa por alto: en Chile, un hackeo dejó de ser un simple problema informático para convertirse en un evento con responsabilidades legales directas.

    La Ley 21.719 de Protección de Datos Personales, promulgada a fines de 2024 y con vigencia plena fijada para el 1 de diciembre de 2026, cambia drásticamente las reglas del juego ante incidentes de ciberseguridad. Si tu sitio web almacena información personal de usuarios (a través de formularios de contacto, carritos de compra en WooCommerce o bases de datos de suscriptores) y sufre un compromiso de seguridad, la norma establece exigencias concretas:

    • Obligación de notificar en 72 horas: Ante una vulneración que comprometa datos personales, la empresa tiene el deber legal de informar a la Agencia de Protección de Datos Personales en un plazo máximo de 72 horas desde que tuvo conocimiento del hecho.
    • Notificación a las personas afectadas: Si la filtración expone información sensible, datos financieros o registros de menores de edad, también se debe comunicar directamente a los clientes impactados.
    • Sanciones por ocultar la brecha: El Artículo 34 quáter de la ley califica la omisión intencional de reportar incidentes de seguridad como una infracción gravísima, sujeta a multas de hasta 20.000 UTM (más de $1.430 millones de pesos chilenos) o hasta el 4% de los ingresos anuales de la empresa en casos de reincidencia corporativa.

    Recuperar tu reputación en Google (Safe Browsing y Search Console)

    Si Google detectó el compromiso antes de que pudieras contenerlo, es muy probable que al ingresar a tu web aparezca la conocida pantalla roja de advertencia (“El sitio al que intentas acceder contiene programas dañinos”) o que en los resultados de búsqueda se muestre la leyenda “Este sitio puede haber sido hackeado”.

    Para eliminar estas alertas y recuperar el tráfico orgánico de tu negocio, sigue este procedimiento tras completar la limpieza profunda:

    1. Ingresa a Google Search Console: Dirígete a la sección de Seguridad y acciones manuales y selecciona la pestaña Problemas de seguridad.
    2. Revisa los detalles señalados: Google mostrará las URLs de muestra donde detectó el software malicioso o las redirecciones no autorizadas.
    3. Solicita una revisión formal: Haz clic en el botón Solicitar revisión. En el formulario, explica de forma breve y técnica las acciones realizadas (por ejemplo: “Se reemplazó el core de WordPress, se eliminaron archivos maliciosos en la base de datos, se actualizaron credenciales y se cerraron las vulnerabilidades del servidor”).
    4. Plazos de respuesta: El proceso de verificación por parte de los sistemas automáticos de Google suele tardar entre 24 y 72 horas. Una vez confirmado que el sitio está limpio, la advertencia roja se retirará de forma automática.

    Hasta acá puedes llegar tú (Y cuándo se requiere una intervención forense)

    Las primeras acciones de contención —aislar la plataforma, modificar contraseñas maestras y revisar la lista de usuarios administradores— son tareas que puedes ejecutar directamente para evitar males mayores.

    Sin embargo, cuando el ataque involucra inyecciones complejas en la base de datos, redirecciones condicionales que solo se activan en dispositivos móviles o vulnerabilidades estructurales en el entorno de hosting, el trabajo requiere herramientas de diagnóstico especializadas. Intentar “limpiar” a ciegas mediante la instalación masiva de plugins de seguridad suele empeorar la lentitud del sitio y dejar puertas traseras ocultas que reactivarán el problema semanas después.

    En proyectos con arquitecturas exigentes, como la recuperación y optimización que llevamos a cabo en el caso corporativo de Wellboat, la clave para recuperar la estabilidad no consistió únicamente en eliminar el código sospechoso, sino en sanitizar la infraestructura y cerrar los vectores de entrada sin comprometer el rendimiento ni la información de la empresa.

    Preguntas frecuentes sobre sitios WordPress comprometidos

    ¿Por qué mi sitio web fue hackeado si tenía un plugin de seguridad instalado?

    Los plugins de seguridad son herramientas de supervisión, pero no son infalibles. Si tu servidor utiliza versiones obsoletas de PHP, contraseñas débiles o complementos desactualizados con fallos de seguridad no corregidos, un atacante puede eludir las reglas del plugin e ingresar directamente al sistema.

    ¿Es seguro restaurar una copia de seguridad para solucionar un hackeo?

    Solo es seguro si la copia proviene de una fecha claramente anterior a la intrusión inicial y si, inmediatamente después de restaurarla, se corrigen las vulnerabilidades que permitieron el acceso. Si restauras un respaldo realizado mientras el sitio ya estaba comprometido, mantendrás la infección activa.

    ¿Cuánto tiempo demora Google en retirar la pantalla roja de advertencia?

    Una vez que el sitio está completamente sanitizado y se envía la solicitud de revisión a través de Google Search Console, el proceso de verificación suele tardar entre 24 y 72 horas en completarse.

    ¿Qué exige la Ley 21.719 en Chile si hubo una filtración de datos de clientes?

    La ley exige notificar el incidente de ciberseguridad a la Agencia de Protección de Datos Personales en un plazo máximo de 72 horas desde su detección. Si la brecha involucra datos sensibles, información financiera o registros de menores, también se debe notificar directamente a las personas afectadas.

    Cómo evaluar tu sitio en 5 minutos (y tomar el control de tu infraestructura)

    Para auditar el estado real de un servidor, su nivel de rendimiento y su postura de seguridad digital, uso habitualmente cinco herramientas gratuitas: PageSpeed Insights, Mozilla Observatory, SSL Labs, SecurityHeaders y Sucuri SiteCheck. Todas son públicas, de libre acceso y te entregarán una radiografía inicial del nivel de riesgo técnico de tu plataforma.

    Sin embargo, para ahorrarte el trabajo de interpretar métricas complejas, consolidar gráficos de red y verificar los puntos críticos de consentimiento y trazabilidad que exige la norma, construí un Escáner de Viabilidad Comercial, Cumplimiento y Rendimiento WPO en mi propio portal.

    Si deseas conocer el estado real de tu infraestructura antes de que la Agencia de Protección de Datos Personales comience a fiscalizar en diciembre de 2026, te invito a probar mi herramienta de diagnóstico. El sistema analizará tu código en tiempo real, medirá tus Core Web Vitals en conexiones móviles 4G, evaluará los requisitos técnicos de la Ley 21.719 y calculará automáticamente la pérdida de tráfico estimada y la fuga financiera mensual que la lentitud o los problemas de seguridad le están provocando a tu negocio.

    Al finalizar, si tu sitio presenta un estado de riesgo crítico o mejorable, puedes escribirme directamente por WhatsApp para atención inmediata de emergencia o agendar una sesión de diagnóstico de 30 minutos directamente en mi calendario de Google Meet. Revisaremos juntos los cuellos de botella exactos de tu base de datos y trazaremos el plan de rescate técnico definitivo.

  • Los scripts de terceros que están frenando tu sitio (y que además te exponen legalmente)

    Los scripts de terceros que están frenando tu sitio (y que además te exponen legalmente)

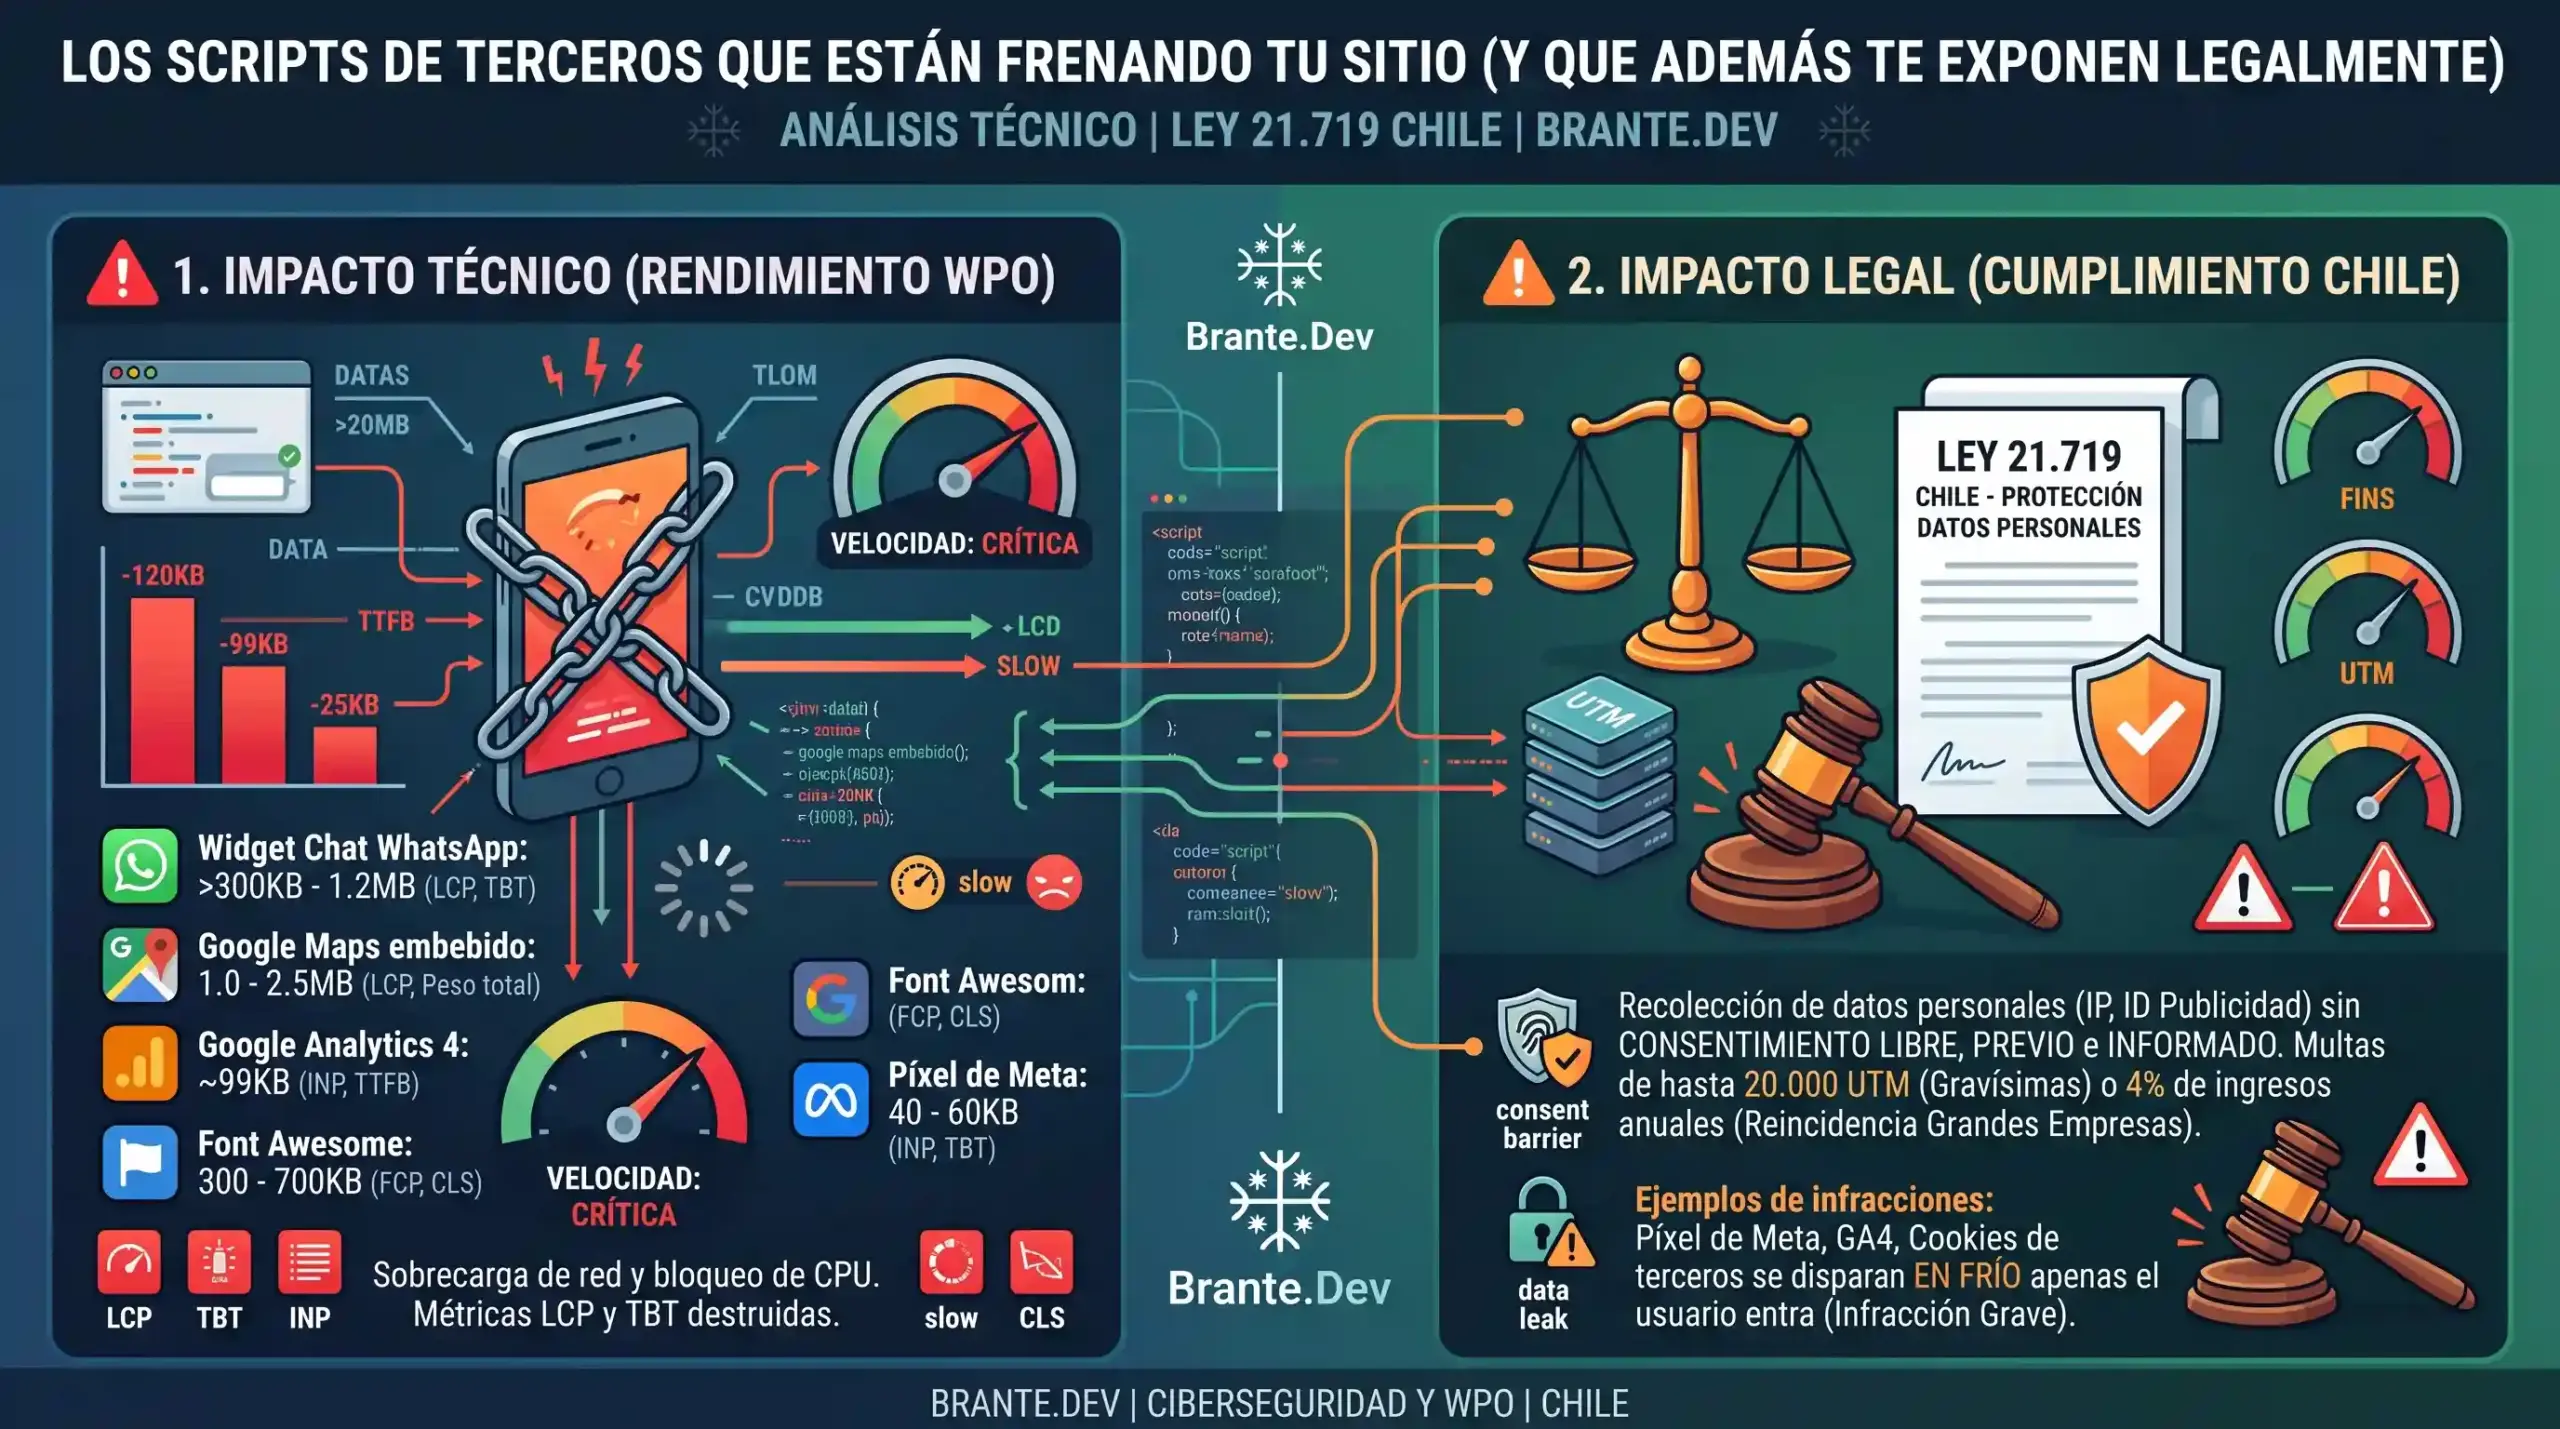
    Ese chat de WhatsApp que instalaste para no perder clientes te está costando velocidad. Y desde diciembre, además, te puede costar una multa de hasta 20.000 UTM.

    Cuando audito sitios de pymes en Chile, casi siempre me encuentro con la misma historia: un WordPress lleno de buenas intenciones. Un píxel para medir las campañas de Meta, Google Analytics para ver las visitas del mes, un mapa interactivo para que encuentren la oficina y un widget flotante de chat para responder rápido.

    El problema es que cada una de esas herramientas mete código externo a tu página. Y mientras tú ves un botón verde muy útil, el celular de tu cliente está procesando megabytes de información pesada que ni siquiera pidió.

    Qué son los scripts de terceros

    En simple: un script de terceros es un trozo de código que no vive en tu servidor, sino en la computadora de otra empresa (como Google, Meta o un proveedor de software). Cada vez que alguien abre tu página, tu sitio se ve obligado a hacer una pausa, viajar a esos servidores externos, pedir el archivo y procesarlo antes de terminar de mostrar la pantalla.

    Imagínate que abres un local comercial y, para atender a cada persona que entra por la puerta, mandas a un asistente a pedir un documento a la municipalidad, luego a buscar un folleto a la imprenta y después a validar unos datos al banco. Tu cliente se queda parado en la puerta esperando. Eso es exactamente lo que hace tu sitio web cuando intenta cargar cinco o seis de estos códigos al mismo tiempo.

    Los sospechosos habituales

    No todos los scripts pesan lo mismo ni rompen la velocidad de la misma forma. En las auditorías que hago en Chile, estos son los que se repiten en casi todas las páginas:

    Script / HerramientaPeso promedio (KB)Métrica que más destruyePor qué frena tu página
    Google Tag Manager30 – 50 KBTBT (tiempo de bloqueo del procesador)Es una caja receptora. Si le metes 10 etiquetas adentro, congela el teléfono del usuario mientras procesa las reglas.
    Google Analytics 4~99 KBINP (retraso en la respuesta a clics)Abre conexiones externas y analiza la navegación antes de enviar los datos.
    Píxel de Meta (Facebook)40 – 60 KBINP y TBTEscucha activamente cada clic y desplazamiento que se hace en la pantalla.
    Widget de Chat (WhatsApp/Messenger)300 KB – 1.2 MBLCP (tiempo de despliegue) y TBTDescarga prácticamente una aplicación entera con botones, íconos y estilos pesados.
    Google Maps embebido1.0 – 2.5 MBLCP y peso total del sitioCarga imágenes de mapa, fuentes tipográficas y controles táctiles en un cuadro invisible.
    Font Awesome (íconos)300 – 700 KBFCP (primer render) y CLS (saltos visuales)Fuerza la descarga de paquetes enteros con miles de íconos aunque solo uses tres o cuatro.

    El problema que casi nadie menciona

    Casi todos los artículos de optimización web te dicen que limpies el sitio para vender más, pero ignoran el cruce legal que se viene encima.

    Con la entrada en vigencia de la Ley 21.719 de Protección de Datos Personales en Chile, la forma en que usamos estos scripts cambia por completo. Herramientas como el Píxel de Meta, Google Analytics o los widgets de chat recogen direcciones IP, identificadores de publicidad y rutas de navegación de los visitantes. Según la norma chilena, todos esos elementos son datos personales.

    La ley exige algo claro: no puedes recopilar ni tratar datos personales sin el consentimiento libre, previo e informado del usuario.

    Eso destruye la práctica habitual de instalar el Píxel o Analytics para que se disparen en frío penas la persona entra al sitio, confiando en un aviso tipo “si sigues navegando aceptas las cookies”. Tienes que bloquear la carga de esos scripts en el código hasta que el usuario presione explícitamente el botón “Aceptar” en el banner de consentimiento.

    ¿Y qué pasa con opciones como el Advanced Consent Mode de Google? Que aunque Google afirme que envía señales reducidas sin cookies, la solicitud técnica transmite de todas formas la dirección IP del usuario a servidores fuera de Chile antes de que este responda al banner. Para el estándar de la ley chilena, eso ya califica como una recolección no autorizada de datos.

    Cómo cargarlos bien (sin perder la funcionalidad)

    No se trata de borrar todo y dejar tu página en texto plano. Se trata de ordenar la casa para que la experiencia de usuario sea rápida y tu empresa no arriesgue sanciones.

    Lo que puede hacer el dueño del sitio

    • Audita y elimina lo que no usas: Revisa los complementos de tu WordPress. Si instalaste un widget de chat hace seis meses y nadie atiende por ahí, desinstálalo. En las auditorías suelo encontrar páginas cargando tres píxeles antiguos de campañas que terminaron hace años.
    • Sustituye el widget de WhatsApp por un enlace directo: En vez de tener un plugin flotante que descarga 500 KB de código JavaScript para mostrar un globo verde, usa un botón estético cargado con un enlace limpio como [https://wa.me/569XXXXXXXX](https://wa.me/569XXXXXXXX). Abre la aplicación de WhatsApp de inmediato en el teléfono del cliente, funciona igual de bien y pesa exactamente cero.

    Lo que requiere un técnico

    • Configurar una plataforma de consentimiento (CMP) con bloqueo real: El técnico debe configurar la CMP (como CookieYes, Complianz o Borlabs) para que intercepte los scripts de terceros y los mantenga frenados en el código hasta que la CMP detecte un “Aceptar” del usuario.
    • Autohospedar fuentes e íconos: Descargar los archivos de tipografía en formato .woff2 y servirlos desde el propio servidor del sitio, reemplazando paquetes globales como Font Awesome por íconos SVG vectoriales pegados directamente en el código.
    • Medición en servidor (Server-Side Tagging): Si necesitas medir conversiones de Meta Ads o Google Ads sin perder datos por el bloqueo de cookies, se implementa un servidor intermedio que procesa los eventos y elimina la IP del cliente antes de enviarla a la plataforma publicitaria.

    El caso especial de Google Maps

    El mapa embebido es el mejor ejemplo de cómo sobrecargamos una página sin darnos cuenta.

    Cuando pegas el código <iframe> que te da Google Maps en tu página de contacto o en el pie de página, obligas al navegador a descargar entre 1.5 y 2.5 MB de datos. Carga imágenes de mapas, scripts de interacción y tipografías, incluso si la persona que entró a tu web se quedó arriba leyendo un servicio y nunca bajó hasta el mapa.

    Además, como el iFrame se conecta de inmediato con servidores de Google en Estados Unidos, está realizando una transferencia internacional de la IP del usuario sin consentimiento previo.

    La solución: Carga bajo demanda mediante una fachada (Facade)

    En lugar de incrustar el mapa interactivo desde el primer segundo, se utiliza una fachada:

    1. Se sube una imagen estática y liviana (en formato WebP) que muestra la ubicación de tu local o negocio.
    2. Encima de la imagen se coloca un botón visual que dice “Ver mapa interactivo”.
    3. Solo cuando el visitante hace clic o pasa el cursor sobre la imagen, un fragmento de código reemplaza la imagen por el mapa interactivo real.

    El usuario que realmente necesita ver la ruta hace clic y carga el mapa. Los otros 90 usuarios que solo querían ver tu número de teléfono o tus precios no tuvieron que descargar 2 MB de basura digital.

    Cómo saber cuáles carga tu sitio

    Para saber si tu sitio está sufriendo por culpa de estos scripts, no hay que adivinar. En mi propio sitio web (brante.dev) el HTML de la portada pesa unos 33 KB comprimido (medido el 7 de octubre de 2026). Ese peso se logra tomando decisiones técnicas claras: no cargo tipografías externas, no mantengo rastreadores activos en segundo plano y utilizo código vectorial liviano en lugar de bibliotecas pesadas.

    Si quieres revisar la situación real de tu WordPress, en mi sitio tengo disponibles dos herramientas gratuitas que diseñé para este propósito:

    • Escáner de Velocidad (WPO): Mide cuánto pesan los scripts de tu página, cuántas solicitudes hacen a servidores externos y qué métricas de rendimiento están rompiendo en celulares.
    • Escáner de Cumplimiento Ley 21.719: Detecta en vivo si tu sitio está disparando píxeles de Meta, Google Analytics o cookies de terceros antes de que el usuario haga clic en aceptar en tu banner de privacidad.

    Prueba tu dirección web en ambos escáneres. Te van a entregar la lista exacta de los scripts que están ralentizando la experiencia de tus clientes y las etiquetas que debes corregir en el código antes de que comiencen las fiscalizaciones.

  • Las multas reales de la Ley 21.719: hasta 20.000 UTM o el 4% de tus ingresos

    Las multas reales de la Ley 21.719: hasta 20.000 UTM o el 4% de tus ingresos

    Si administras una empresa en Chile o gestionas una plataforma web que recopila datos de clientes, es muy probable que hayas escuchado hablar sobre la nueva Ley 21.719 de Protección de Datos Personales. Sin embargo, entre la desinformación habitual y los titulares sensacionalistas, ronda una cifra que genera bastante confusión. Muchos artículos citan techos de multas arbitrarios o aseguran que la normativa “no afectará a las Pymes”, dejando a los tomadores de decisiones sin un marco numérico real para evaluar su riesgo económico.

    La realidad es que el texto oficial de la ley, promulgado el 25 de noviembre de 2024 y publicado en el Diario Oficial el 13 de diciembre de 2024, fija sanciones drásticamente superiores a las que contemplaba el marco legal anterior. Entender cómo se estructuran estos montos y qué exigencias técnicas deben resolverse en el sitio web es el primer paso para justificar una adecuación a tiempo, antes de que comience la vigencia plena fijada para el 1 de diciembre de 2026.

    La cifra que casi nadie publica bien en Chile

    En diversos foros informales y notas de prensa se ha difundido la idea de que la multa máxima de la Ley 21.719 bordea los 100 millones de pesos. Esa afirmación es completamente falsa y carece de sustento en el texto normativo aprobado por el Congreso.

    El verdadero régimen sancionatorio de la ley establece un sistema progresivo basado en Unidades Tributarias Mensuales (UTM), cuyo techo para una infracción gravísima es de 20.000 UTM. A valores proyectados para el año 2026, donde la UTM bordea los $71.500 pesos chilenos, estamos hablando de un castigo económico que puede rebasar los $1.430 millones de pesos por un solo proceso sancionatorio.

    El Artículo 35 de la ley regula formalmente las escalas de sanciones que la nueva autoridad podrá imponer a cualquier organización, pública o privada, que maneje información personal de ciudadanos en el territorio nacional. La cifra no es un cálculo teórico para asustar; está redactada expresamente en la norma como la herramienta disuasiva que alineará a Chile con estándares internacionales como el Reglamento General de Protección de Datos (RGPD) de la Unión Europea.

    Cómo se calcula la multa en la práctica

    La ley no aplica la misma vara a un error administrativo menor que a una fuga masiva de bases de datos o al tratamiento ilícito de información sensible. Para determinar el monto, la autoridad evalúa la gravedad del hecho bajo dos esquemas distintos: el monto fijo en UTM y el porcentaje sobre los ingresos brutos anuales de la compañía.

    El criterio del monto fijo

    El articulado de la ley clasifica las faltas en tres tramos claramente delimitados:

    • Infracciones Leves (Artículo 34 bis): Considera incumplimientos formales, como no mantener actualizada la política de privacidad en el sitio web, carecer de un canal de contacto visible o responder fuera de plazo a la solicitud de un usuario. Se sancionan con amonestación escrita o multas de hasta 5.000 UTM (alrededor de $357 millones de pesos).
    • Infracciones Graves (Artículo 34 ter): Incluye capturar datos mediante formularios sin contar con una base legal o consentimiento explícito, obstaculizar el derecho de una persona a borrar su información o no implementar medidas de seguridad técnicas adecuadas. La sanción alcanza hasta 10.000 UTM (aprox. $715 millones de pesos).
    • Infracciones Gravísimas (Artículo 34 quáter): Abarca el tratamiento de datos de forma fraudulenta, el uso deliberado de la información para fines distintos a los autorizados, la vulneración de datos sensibles (como registros biométricos o de salud) y la omisión intencional de reportar brechas de seguridad. Aquí la multa llega al techo de 20.000 UTM.

    El criterio del porcentaje de ingresos

    Para evitar que las sanciones máximas en UTM sean asimiladas simplemente como un “costo de hacer negocios” por parte de grandes corporaciones, la ley introduce una regla especial de reincidencia.

    Si una empresa que no califica como de menor tamaño vuelve a cometer una infracción grave o gravísima, la multa se podrá calcular directamente sobre su nivel de facturación. En estos casos, la sanción podrá elevarse hasta el 2% de los ingresos anuales por ventas y servicios para faltas graves reincidentes, y hasta un 4% de los ingresos anuales para faltas gravísimas.

    Por qué a las empresas grandes les pega más fuerte

    Esta doble vía de cálculo significa que, para una corporación o un e-commerce consolidado que facture $10.000 millones de pesos al año, un 4% de sanción equivale a $400 millones de pesos en un escenario de reincidencia. Pero si la empresa factura $50.000 millones de pesos anuales, el 4% representa $2.000 millones de pesos, cifra que supera el tope absoluto de las 20.000 UTM. La ley establece que se aplicará el monto que resulte mayor, garantizando un impacto financiero proporcional al tamaño de la organización.

    Qué gatilla una fiscalización

    Existe la falsa creencia de que la fiscalización de datos es un evento fortuito o improbable. En la práctica digital, los procesos sancionatorios suelen activarse por cuatro vías muy concretas:

    1. El reclamo de un titular de datos: Un usuario que recibe correos de marketing sin haber dado su autorización, o a quien se le niega la eliminación de su cuenta tras solicitarlo por el formulario de contacto, puede presentar una reclamación directa ante la autoridad.
    2. Una vulneración de seguridad o filtración pública: Si la base de datos de tu sitio web sufre un ataque o queda expuesta por una mala configuración del servidor, la ley te obliga a notificar el incidente en un plazo máximo de 72 horas. No notificarlo constituye, por sí mismo, una infracción gravísima.
    3. Denuncias de competidores o ex-empleados: Los conflictos comerciales y laborales a menudo derivan en revisiones formales de los activos digitales y de los procesos de captura de información de la empresa.
    4. Revisiones de oficio: La autoridad tiene la facultad de auditar sectores específicos o sitios web de alto tráfico sin necesidad de que medie una denuncia previa.

    La Agencia de Protección de Datos Personales ya está en marcha

    El cambio más profundo que introduce la Ley 21.719 no es el texto normativo en sí, sino la creación de una institución con garras: la Agencia de Protección de Datos Personales.

    A diferencia del marco legal antiguo, donde un usuario afectado debía contratar un abogado e iniciar un largo juicio civil para lograr una indemnización simbólica, la nueva Agencia actúa como una corporación autónoma con capacidad fiscalizadora y sancionatoria directa. Puede dictar instrucciones generales, exigir evidencia técnica de cumplimiento, realizar inspecciones y aplicar multas administrativas ejecutorias.

    El riesgo real para una PYME en Chile

    Para una pequeña o mediana empresa, ser honestos es fundamental: el riesgo de recibir una multa de 20.000 UTM durante las primeras semanas de vigencia es bajo. Sin embargo, eso no significa que estén exentas o protegidas.

    De acuerdo con el Artículo Sexto Transitorio de la ley, durante los primeros 12 meses de vigencia plena (del 1 de diciembre de 2026 al 1 de diciembre de 2027), las Empresas de Menor Tamaño (según la Ley 20.416) que incumplan la norma podrán recibir amonestaciones por escrito en lugar de multas pecuniarias.

    Aun así, este “periodo de gracia” encierra dos trampas operativas muy peligrosas:

    • La amonestación escrita queda registrada en el expediente oficial de la empresa. Si el problema no se corrige en el plazo otorgado por la Agencia, el antecedente se transforma automáticamente en una reincidencia, lo que dispara el valor de las multas futuras.
    • El verdadero costo para una Pyme ante un requerimiento de la Agencia no es únicamente la sanción económica, sino la parálisis operativa. Tener que responder a una auditoría en plazos acotados, sin contar con la infraestructura organizada ni los registros técnicos de cómo se capturan los datos, consume tiempo y recursos que la empresa no tiene.

    Qué se resuelve exactamente en la capa técnica del sitio web

    A diferencia de la documentación legal en papel, el cumplimiento en un sitio web (especialmente en plataformas populares como WordPress) exige modificaciones directas en la arquitectura del código y en el comportamiento de la página.

    Desde la perspectiva del desarrollo web, los puntos críticos que deben implementarse en la plataforma abarcan:

    1. Gestión activa de consentimiento (Cookie Banners): No basta con un aviso estático que diga “usamos cookies”. El sitio debe bloquear activamente los scripts de seguimiento (Google Analytics, Meta Pixel, Hotjar) antes de que el usuario presione el botón de aceptar. Si el usuario rechaza las cookies opcionales, esos scripts jamás deben ejecutarse.
    2. Formularios con consentimiento explícito: Todos los formularios de contacto, suscripción o cotización deben incluir casillas de verificación no preseleccionadas, una explicación breve sobre para qué se usará la información y un enlace directo a la política de privacidad actualizada.
    3. Registro de evidencias (Logs de consentimiento): La ley exige la capacidad de demostrar que un usuario otorgó su autorización. Esto implica guardar un registro fechado con la versión del aviso legal que aceptó la persona.

    La perspectiva técnica en WordPress

    En mis 8 años trabajando con WordPress y optimización de rendimiento (WPO), he visto cómo la implementación descuidada de estos requisitos técnicos suele arruinar la experiencia de usuario o ralentizar la página si no se aborda con criterio de desarrollo:

    • Trazabilidad sin saturar la base de datos: Al guardar los registros de aceptación de formularios y cookies, es crucial evitar el error común de almacenar cada evento dentro de la tabla wp_options o de inyectar miles de filas masivas en wp_postmeta. Esta mala práctica termina fragmentando la base de datos y ralentizando todas las consultas del sitio. La solución técnica correcta consiste en estructurar tablas personalizadas e hiperlivianas o conectar los eventos mediante webhooks hacia repositorios externos optimizados.
    • Bloqueo previo de scripts sin destruir el rendimiento (WPO): Detener la ejecución de rastreadores externos (como Tag Manager o pixels publicitarios) hasta que el usuario haga clic en “Aceptar” puede generar bloqueos en el hilo principal de procesamiento del navegador. Para no desplomar las métricas de Core Web Vitals (como el LCP o el INP de Google), los scripts deben gestionarse mediante arquitecturas de carga diferida o soluciones de carga condicional que no congelen la pantalla.
    • Depuración de errores comunes en formularios: En las revisiones técnicas de plataformas existentes, es habitual encontrar casillas de aceptación marcadas por defecto, formularios que envían datos sensibles mediante protocolos de correo simple sin cifrado SSL/TLS, o enlaces rotos que apuntan a políticas de privacidad genéricas copiadas de otros países.

    Dónde termina la parte técnica y empieza la legal

    Es fundamental trazar una línea de responsabilidad transparente. Como desarrollador web especializado en plataformas digitales, mi trabajo abarca la adecuación técnica y operativa del sitio: programar los bloqueos de scripts, estructurar el almacenamiento limpio de evidencia, optimizar los formularios y trabajar para que la plataforma responda rápido y de forma segura.

    Sin embargo, la redacción final de los términos y condiciones, las cláusulas de transferencia de datos con proveedores (DPAs) y la auditoría del modelo de riesgos corporativo pertenecen al ámbito del derecho digital. La adecuación correcta de una empresa requiere un esfuerzo coordinado: el código web debe reflejar con precisión técnica lo que el abogado especialista ha establecido en la estrategia legal de la organización.

    Si necesitas preparar tu plataforma para cumplir con la normativa sin perder velocidad ni conversiones, conoce más sobre nuestro Servicio de Adecuación Técnica Ley 21.719 para WordPress.

    Preguntas frecuentes sobre las multas de la Ley 21.719

    ¿A cuánto ascienden las multas máximas de la Ley 21.719 en Chile?

    Las multas administrativas se dividen en tres tramos: hasta 5.000 UTM para infracciones leves, hasta 10.000 UTM para infracciones graves y hasta 20.000 UTM para gravísimas. En casos de reincidencia en empresas grandes, la multa puede calcularse como el 2% o 4% de sus ingresos anuales por ventas y servicios si dicho valor supera el tope en UTM.

    ¿Cuándo comienzan a aplicarse las sanciones de la Ley de Protección de Datos?

    La ley entra en plena vigencia el 1 de diciembre de 2026, fecha en la cual la Agencia de Protección de Datos Personales asumirá la totalidad de sus facultades fiscalizadoras y sancionatorias.

    ¿Tienen las Pymes un período de gracia ante las multas?

    Sí. De acuerdo con el Artículo Sexto Transitorio de la ley, las Empresas de Menor Tamaño (Ley 20.416) que incumplan la norma durante los primeros 12 meses de vigencia (hasta el 1 de diciembre de 2027) podrán recibir amonestaciones escritas en lugar de sanciones económicas. Sin embargo, la amonestación pasa a formar parte del expediente oficial y genera antecedentes de reincidencia.

    ¿Un banner de cookies genérico evita las multas de la Ley 21.719?

    No. Los avisos meramente informativos o que no bloquean de manera efectiva las cookies de seguimiento antes de obtener el consentimiento expreso del usuario no cumplen con el principio de licitud y exponen a la plataforma a procesos sancionatorios.

    ¿Qué requisitos debe cumplir un formulario web para ajustarse a la norma?

    Debe solicitar únicamente los datos estrictamente necesarios, contar con una casilla desmarcada por defecto para aceptar las políticas, informar de forma clara la finalidad con la que se guardarán los datos y ofrecer un mecanismo accesible para que el usuario pueda revocar su autorización en el futuro.

    ¿Un desarrollador web puede certificar el cumplimiento legal de la Ley 21.719?

    No. El desarrollador web se encarga de implementar los mecanismos técnicos, la seguridad, la trazabilidad de código y la optimización de rendimiento en la página. Los aspectos sustantivos de la ley, como la redacción de cláusulas contractuales o políticas de privacidad, deben ser revisados y validados por un abogado especialista en derecho digital.

    Cómo evaluar tu sitio en 5 minutos (y tomar el control de tu infraestructura)

    Para auditar el estado real de un servidor, su nivel de rendimiento y su postura de seguridad digital, uso habitualmente cinco herramientas gratuitas: PageSpeed Insights, Mozilla Observatory, SSL Labs, SecurityHeaders y Sucuri SiteCheck. Todas son públicas, de libre acceso y te entregarán una radiografía inicial del nivel de riesgo técnico de tu plataforma.

    Sin embargo, para ahorrarte el trabajo de interpretar métricas complejas, consolidar gráficos de red y verificar los puntos críticos de consentimiento y trazabilidad que exige la norma, construí un Escáner de Viabilidad Comercial, Cumplimiento y Rendimiento WPO en mi propio portal.

    Si deseas conocer el estado real de tu infraestructura antes de que la Agencia de Protección de Datos Personales comience a fiscalizar en diciembre de 2026, te invito a probar mi herramienta de diagnóstico. El sistema analizará tu código en tiempo real, medirá tus Core Web Vitals en conexiones móviles 4G, evaluará los requisitos técnicos de la Ley 21.719 y calculará automáticamente la pérdida de tráfico estimada y la fuga financiera mensual que la lentitud de carga le está provocando a tu negocio.

    Al finalizar, si tu sitio presenta un estado de riesgo crítico o mejorable, el sistema te permitirá agendar una sesión de diagnóstico de 30 minutos directamente en mi calendario de Google Meet. Revisaremos juntos los cuellos de botella exactos de tu base de datos y trazaremos el plan de rescate técnico definitivo.

  • Por qué tu WordPress va lento (y cómo arreglarlo de verdad)

    Por qué tu WordPress va lento (y cómo arreglarlo de verdad)

    Casi cualquier dueño de negocio en internet ha pasado por lo mismo. Instalas una plantilla vistosa, contratas un hosting que promete ser el más rápido y configuras un plugin de caché milagroso con la esperanza de solucionar el rendimiento de tu web. Al medirla en PageSpeed Insights, el resultado sigue siendo una bofetada de color rojo en dispositivos móviles. La realidad técnica es que la mayoría de estas herramientas automáticas solo maquillan la superficie del problema, dejando intactas las ineficiencias de infraestructura y código que verdaderamente destruyen la experiencia del usuario y tu visibilidad en Google.

    El costo real de un segundo adicional en tu facturación

    Para entender el impacto financiero de la latencia, debemos mirar la analítica fría y los datos de comportamiento de usuario. Según el histórico estudio de Google y Deloitte, “Milliseconds Make Millions”, mejorar la velocidad de carga en tan solo 100 milisegundos puede disparar las tasas de conversión hasta en un 8.4% en tiendas online y un 10.1% en portales de servicios. Si traducimos esto a números tangibles en tu pasarela de pago, un sitio optimizado que carga en un segundo puede sostener una conversión media del 3.05%, lo que se traduce en $1525 USD por cada mil visitas en un ticket promedio de $50 USD. En contraste, si esa misma página tarda dos segundos en responder, la conversión cae bruscamente al 1.68%, reduciendo tus ingresos casi a la mitad de forma silenciosa.

    Tiempo de cargaTasa de conversiónIngresos estimados (por 1000 visitas)
    1 segundo3.05%$1525 USD
    2 segundos1.68%$840 USD
    4 segundos o más0.51%$255 USD

    No se trata de un capricho técnico de los desarrolladores; es dinero real que se evapora antes de que el cliente potencial conozca tu propuesta. El 46% de los usuarios abandonará un sitio web si tarda más de 4 segundos en cargarse en un dispositivo móvil, y el 45% afirma que es menos probable que realice una compra en una tienda en línea con carga lenta. Un sitio web lento no solo daña tus conversiones inmediatas, sino que destruye la reputación de tu marca al asociar la latencia con la falta de profesionalismo.

    El nuevo termómetro de Google: Core Web Vitals

    El posicionamiento orgánico en motores de búsqueda ha cambiado sus reglas de juego de forma drástica. Google ya no evalúa el rendimiento web mediante simulaciones artificiales de laboratorio en entornos ideales, sino a través de datos reales de campo recopilados de usuarios de Chrome (CrUX) durante los últimos 28 días. En la actualidad, el ecosistema de posicionamiento se rige por tres métricas esenciales: el Largest Contentful Paint (LCP), que mide el tiempo que tarda en visualizarse el elemento principal de la cabecera; el Cumulative Layout Shift (CLS), que penaliza los saltos inesperados de contenido durante la carga; y el Interaction to Next Paint (INP), el cual sustituyó de forma definitiva al antiguo FID para evaluar la interactividad de la interfaz a lo largo de toda la sesión del usuario.

    El INP se ha convertido en el gran cuello de botella para más del 43% de los sitios web en el mundo, ya que castiga con severidad las ejecuciones excesivas de JavaScript de plugins mal programados que bloquean la respuesta táctil en smartphones de gama media. En mercados como el chileno, donde el tráfico móvil representa el 50.68% del total de las visitas frente al 49.32% de los accesos de escritorio, optimizar para dispositivos móviles no es una opción de diseño, sino una necesidad de supervivencia comercial. Aunque las redes de conectividad locales muestran velocidades medianas de descarga móvil muy competitivas de 85.82 Mbps en Speedtest de Ookla, la inestabilidad de la cobertura celular en interiores y los picos de tráfico en horas de alta demanda exacerban cualquier ineficiencia del código dinámico.

    Las causas reales que están ralentizando tu WordPress

    Si tu servidor tarda en responder a la primera petición (un alto tiempo de respuesta o TTFB), o si tu página de inicio pesa varios megabytes por culpa de imágenes sobredimensionadas, la experiencia móvil se desmorona de forma inmediata. Un hosting compartido de bajo costo suele hospedar cientos de webs dinámicas compitiendo por la misma memoria RAM y núcleos de CPU. Cuando tu web recibe tráfico simultáneo, el servidor no da abasto y eleva el TTFB por encima de los dos segundos, provocando caídas invisibles y carritos de compra vacíos. La migración hacia infraestructuras VPS con almacenamiento NVMe —que lee datos hasta seis veces más rápido que un SSD convencional— es el único camino viable para proyectos con tracción comercial seria.

    A esto se suma el peso de los constructores visuales como Elementor o Divi. Aunque permiten diseñar de forma ágil, inyectan una inmensa sobrecarga de código HTML conocida como “DOM bloat”. El navegador del usuario móvil se ve obligado a procesar miles de divs anidados para renderizar un simple botón, lo que satura la CPU del teléfono y deteriora de inmediato el rendimiento táctil medido por el INP. Cargar píxeles de Meta, tags de Google Analytics, widgets de chat interactivo y fuentes web de forma síncrona obliga al navegador a pausar la visualización del contenido. Cada milisegundo que el navegador pasa interpretando un script externo es un milisegundo donde el usuario solo ve una pantalla en blanco, elevando drásticamente el porcentaje de rebote.

    De igual forma, la mala aplicación del “Lazy Loading” suele arruinar el renderizado inicial. Aunque esta técnica es excelente para posponer la descarga de imágenes fuera de la pantalla del usuario, aplicarlo de manera automática al banner principal o al logotipo de cabecera de tu web (que constituyen el LCP) retrasa artificialmente su visualización, perjudicando gravemente la métrica principal ante Google. Para evitar bloqueos, las tipografías web también deben alojarse localmente en tu propio servidor y cargarse con la directiva CSS de visualización inmediata swap, eliminando las llamadas redundantes a servidores externos de Google.

    Finalmente, la falta de una base de datos organizada y la ausencia de caché dinámica ralentizan todo el sistema. WordPress almacena toda su información de forma dinámica en una base de datos relacional que, con el paso del tiempo, se llena de revisiones de entradas, transients expirados y configuraciones de plugins desinstalados que saturan las consultas lógicas del servidor. Sin una caché de página estática bien configurada y un servicio de Redis en memoria RAM para cachear objetos de base de datos de forma persistente, el servidor colapsará bajo picos de visitas concurrentes.

    El día que la automatización falló silenciosamente

    Depender de la automatización a ciegas es uno de los errores más comunes y peligrosos en el mundo de la optimización técnica. Durante una de nuestras auditorías en producción, nos encontramos con un sitio web que utilizaba una configuración automatizada de procesamiento de imágenes con un adaptador perimetral. El panel de configuración indicaba que todo estaba activo y optimizado, pero la cascada de descarga en el navegador real mostraba algo completamente distinto: los usuarios seguían descargando archivos JPEG gigantes de 3 megabytes sin compresión.

    El adaptador del entorno de servidor había desactivado silenciosamente el motor local de procesamiento Sharp debido a que, por defecto, el adaptador utilizaba un passthrough compatible con el runtime en producción, omitiendo por completo las transformaciones en el momento de compilación de las páginas estáticas. Ninguna herramienta de escaneo automático ni plugin de caché detectó este error porque la base de datos de WordPress informaba que la configuración era “correcta”. Este es el perfecto ejemplo de por qué un plugin mágico de pago nunca reemplazará la auditoría manual de un especialista en rendimiento web capaz de analizar directamente la cascada de red del navegador y corregir la comunicación entre las capas de código y los sistemas de red.

    Casos de Estudio de Ingeniería WPO Avanzada

    La verdadera optimización requiere cirugía de código y arquitectura de sistemas. Para solucionar la velocidad de carga de raíz, la clave es abandonar las soluciones genéricas automatizadas e implementar optimizaciones de código hechas a medida de las necesidades visuales de cada proyecto. Los siguientes casos reales de nuestro portafolio demuestran cómo la ingeniería manual resuelve los desafíos de rendimiento más complejos en producción:

    Caso de Estudio Wellboat: Rendimiento extremo con Video Background (95/97)

    El portal corporativo de Patagonia Wellboat enfrentaba el clásico dilema de rendimiento: la necesidad de integrar un video de fondo en autoplay en la sección principal del sitio sin destruir el tiempo de carga ni las métricas móviles de Google. Para solucionar este conflicto de raíz, descartamos las configuraciones automáticas de Elementor y diseñamos una solución de ingeniería a medida:

    • Desafío: Integrar un video background de alta calidad que se reproduzca en bucle y de forma fluida inmediatamente al entrar al sitio, manteniendo las directivas de optimización móvil.
    • Solución de Ingeniería: Desarrollamos una lógica PHP personalizada que inyecta dinámicamente el atributo fetchpriority="high" directamente en la precarga del video principal, acelerando su renderizado sin bloquear el hilo principal. Desarrollamos una estrategia estricta de fallback mediante una imagen WebP de alta compresión que sirve como fondo instantáneo en redes móviles lentas, eliminando el parpadeo visual. Finalmente, realizamos una depuración y limpieza profunda de “Critical CSS” y scripts de JavaScript redundantes que Elementor inyectaba por defecto en el home.
    • Resultado: Obtuvimos una calificación de 95/100 en Móvil y 97/100 en Escritorio. Así el sitio mantuvo un impacto visual cinematográfico sin sacrificar el rendimiento.

    Caso Riberas del Maullín: LCP de 4,4 s a menos de 1,8 s (91/100 en móvil)

    Riberas del Maullín es un proyecto inmobiliario exclusivo de parcelas de alta plusvalía a orillas del río Maullín, en Puerto Varas. Para captar leads de alto valor en campañas de publicidad de pago (SEM), la landing page requería reflejar la armonía, tranquilidad y belleza natural del entorno mediante múltiples videos (de pesca con mosca, bosques y navegación) sin comprometer la velocidad de carga en dispositivos móviles.

    • Desafío: Mantener una alta fidelidad visual interactiva con múltiples elementos de video integrados en la landing page sin que el navegador colapsara en dispositivos móviles sobre redes móviles promedio.
    • Solución de Ingeniería: Implementamos una estrategia avanzada de carga diferida (lazy loading) dirigida específicamente a múltiples videos de fondo (Video Backgrounds), evitando que los archivos de video se descargaran antes de que el usuario interactuara con la página. Estructuramos el diseño en Elementor Pro, combinándolo con la inyección de estilos “Critical CSS” en línea dentro del código HTML para dar un renderizado visual inmediato, y configuramos una compresión ultra-eficiente de activos visuales adaptativos.
    • Resultado: El LCP en móvil bajó de 4,4 s a menos de 1,8 s, con 91/100 en PageSpeed móvil.

    ¿Quieres saber si tu web está perdiendo ventas ahora mismo?

    No dejes que una infraestructura web deficiente limite el crecimiento de tu negocio digital o destruya el retorno de inversión de tus campañas publicitarias. Si estás cansado de instalar plugins automáticos que rompen tu diseño o de ver cómo tus competidores te superan en los resultados de Google, te invito a utilizar nuestro escáner de velocidad gratuito para obtener un diagnóstico real de tu sitio.

    Si tras analizar los datos decides optimizar tu plataforma con nosotros, te ofrecemos una garantía inquebrantable de alto nivel: si no logramos llevar tu sitio por encima de los 90 puntos en PageSpeed Insights móvil de forma consistente, esa parte del servicio simplemente no la pagas. El rendimiento web real se mide en la experiencia de tus visitas y en el estado de tu cuenta de resultados, no en promesas vacías.