Categoría: Ley 21.719

Adecuación técnica, multas y cumplimiento de la nueva Ley de Protección de Datos en Chile. Qué debe tener tu sitio web para no arriesgar hasta 20.000 UTM.

  • Checklist de seguridad WordPress para pymes chilenas (2026)

    Checklist de seguridad WordPress para pymes chilenas (2026)

    Si tu pyme no tiene respaldos, contraseñas únicas y el WordPress al día, desde diciembre de 2026 eso deja de ser solo un riesgo técnico: pasa a ser un riesgo legal. Si crees que tu sitio está seguro porque no ha sido hackeado aún, estás jugando a la lotería con los datos de tus clientes.

    Un sitio web bonito no sirve de nada si la puerta trasera está abierta. El lujo en internet no es una etiqueta estética, es una experiencia completa de rapidez, confianza y seguridad. Si tienes que explicarle a tus clientes que su información está segura en tu plataforma, ya perdiste. La seguridad real se nota porque simplemente funciona, y porque, si algo falla, hay un respaldo reciente y alguien que lo levanta.

    Esta es la guía definitiva, ordenada por impacto real y no por folclore, para que sepas exactamente qué hacer hoy, qué dejar a un desarrollador y qué es pura pérdida de tiempo.

    Por dónde entran realmente (deja de preocuparte por lo que no importa)

    Existe el mito de que WordPress es inseguro por naturaleza. Los datos de los informes anuales de Patchstack y Sucuri demuestran lo contrario: el núcleo de WordPress es sólidamente seguro. El problema real son los plugins.

    Según los reportes más recientes de vulnerabilidades en el ecosistema, más del 90% de los hackeos exitosos se originan en plugins vulnerables, temas abandonados o credenciales débiles. Menos del 1% se debe a una falla crítica en el núcleo de WordPress.

    El mensaje central es este: no es que WordPress sea inseguro. Es ese plugin de reservas o de pago que instalaste hace tres años, que dejó de recibir actualizaciones, y que tiene una vulnerabilidad grave (CVE) conocida que cualquier script automatizado puede explotar en minutos.

    En todas las auditorías forenses que he realizado, el vector de entrada es siempre el mismo: algo que nadie actualizó o un código malicioso escondido en un plugin “gratuito” descargado de un sitio dudoso. La conveniencia de no actualizar para “no romper el sitio” no puede estar peleada con el sentido común de la seguridad.

    El checklist (ordenado por impacto real)

    Aquí no hay relleno. Estas son las medidas técnicas que realmente evitan que tu sitio sea comprometido. Divididas en tres bloques según quién debe ejecutarlas.

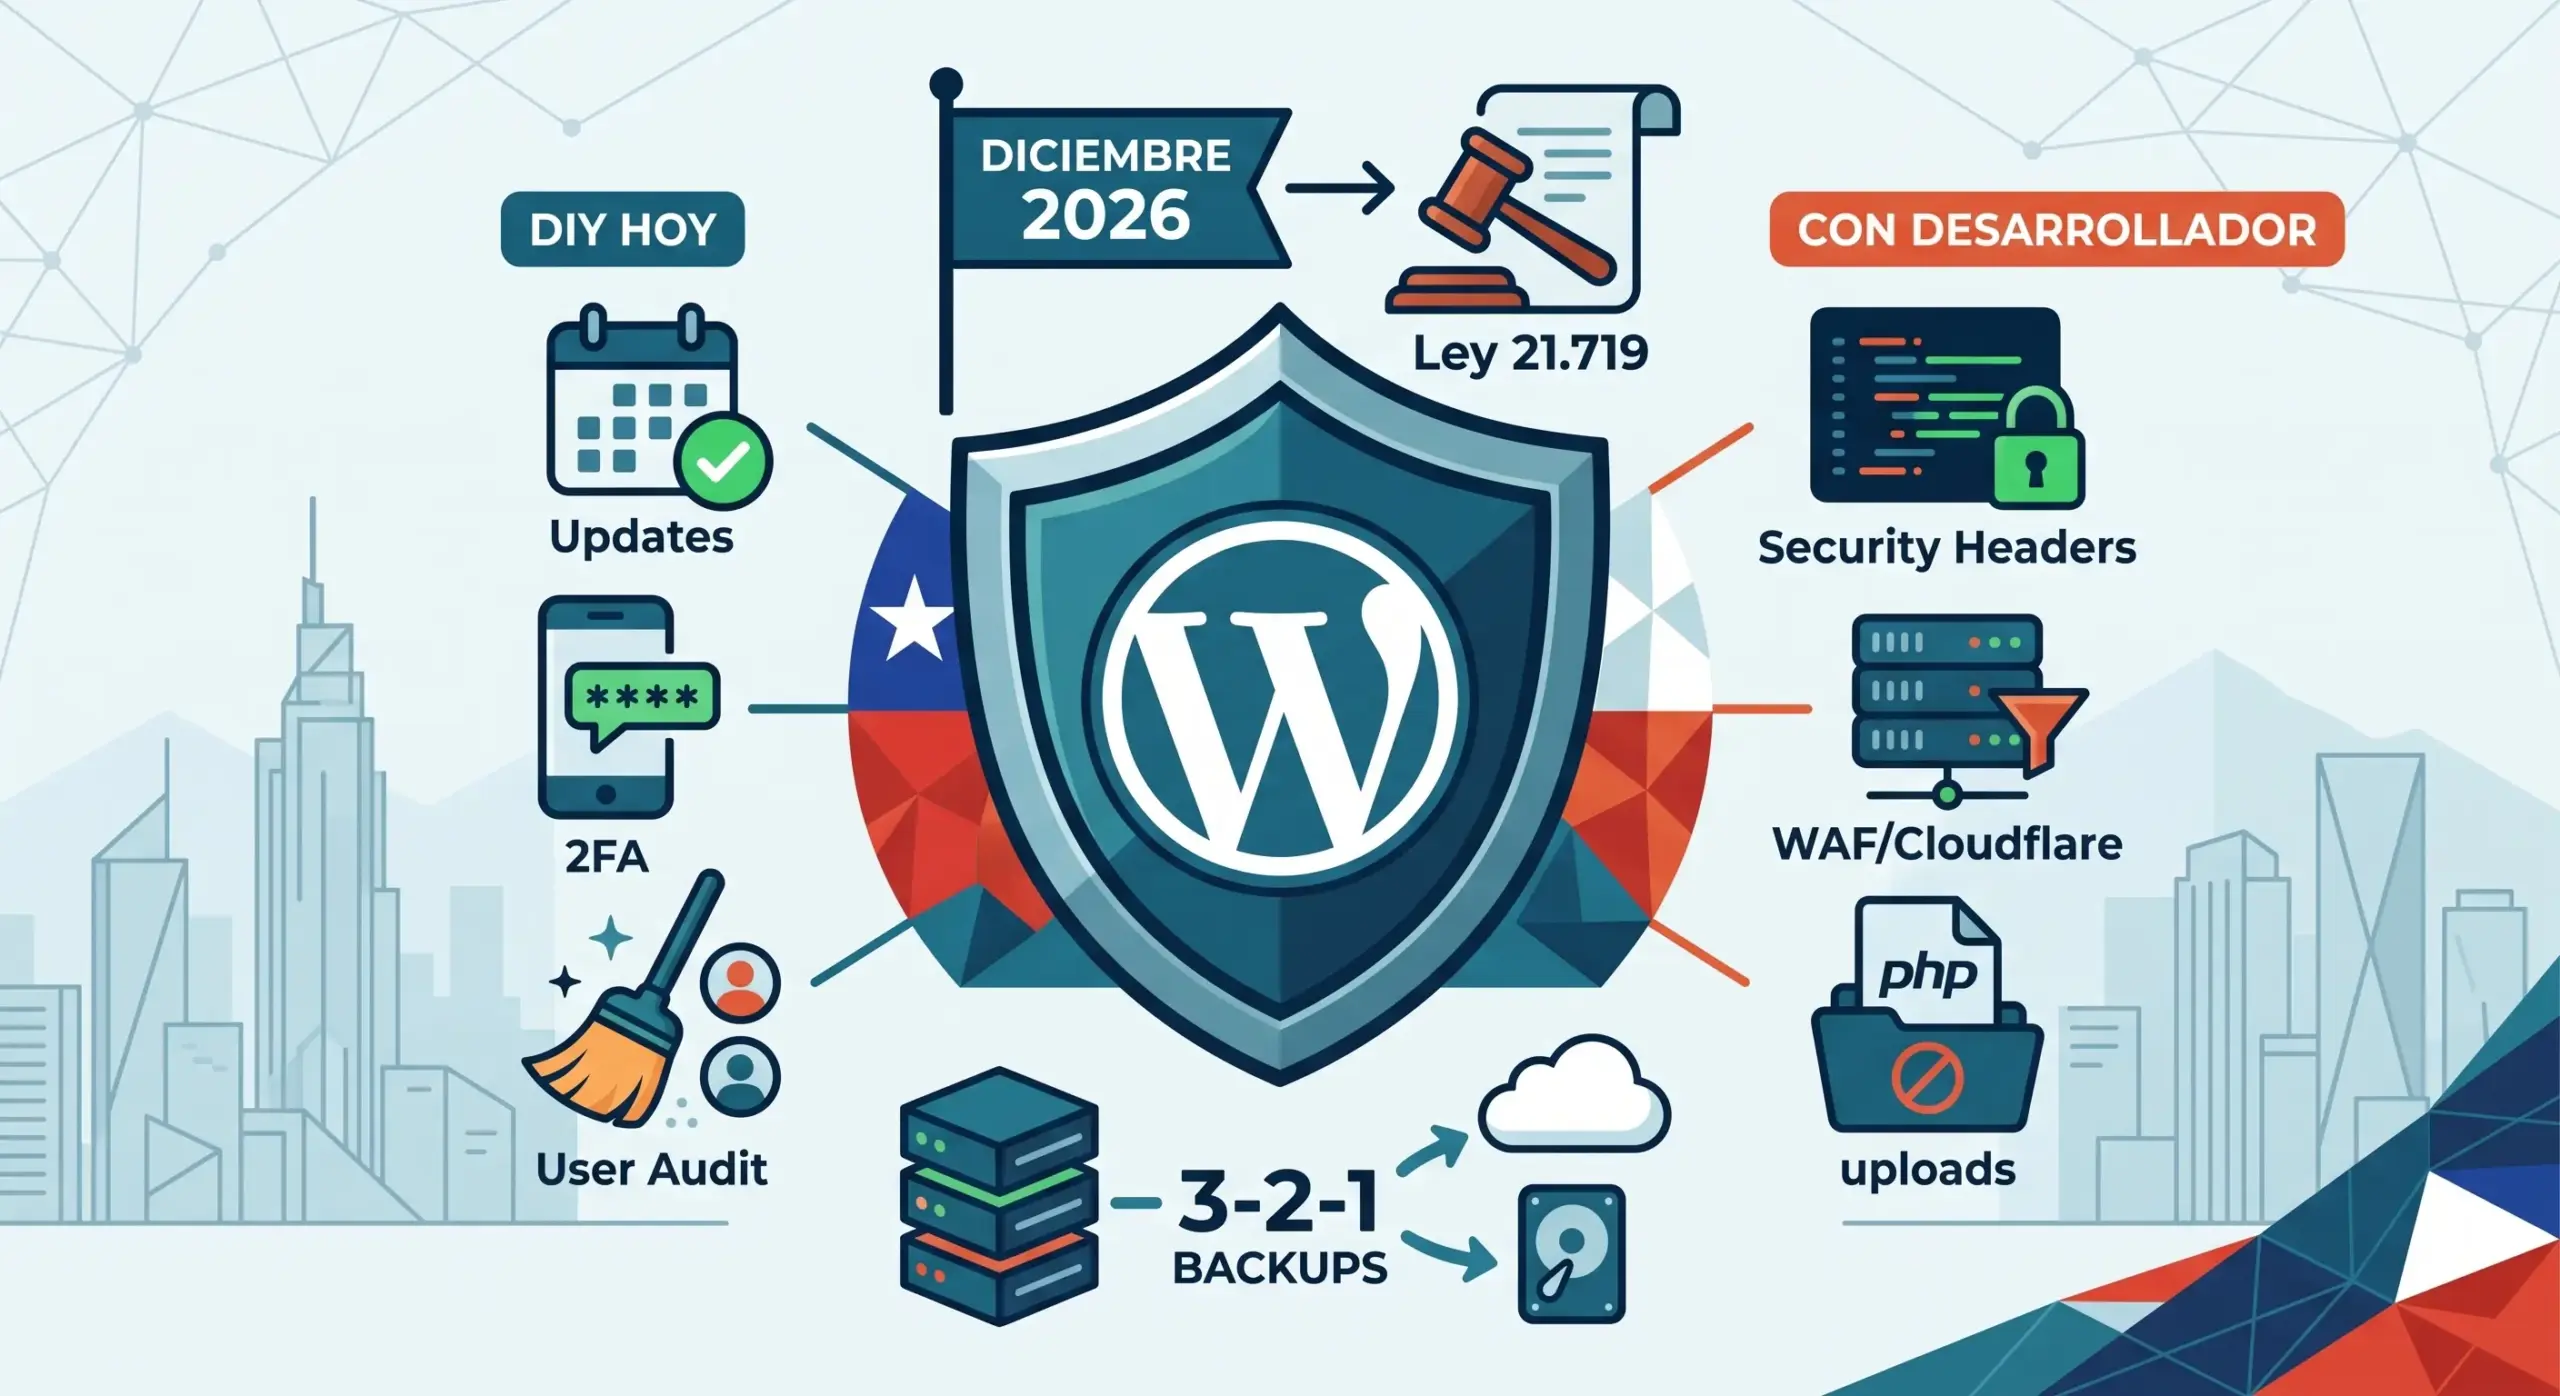
    🟢 Hazlo tú hoy (30 minutos)

    No necesitas saber de código para aplicar estas medidas hoy mismo. Son la línea base de la higiene digital.

    1. Actualizar el núcleo, plugins y temas: Las actualizaciones no son por estética, parchean agujeros de seguridad críticos. Un plugin desactualizado es una invitación abierta.
    2. Activar la autenticación en dos factores (2FA): Tu contraseña no sirve de nada si la filtran en una brecha de datos. El 2FA detiene el 99% de los ataques automatizados por fuerza bruta.
    3. Revisar y limpiar usuarios: Revisa la lista de usuarios con acceso de administrador. Elimina a quien no reconozcas y baja los privilegios de los que solo necesitan editar contenido, no administrar el sistema.
    4. Eliminar plugins y temas desactivados: Un plugin desactivado sigue siendo código explotable viviendo en tu servidor. Si no lo usas, bórralo.
    5. Verificar tus respaldos: Asegúrate de que existan, que estén fuera de tu servidor principal y que funcionen (más sobre esto abajo).

    🟡 Requiere a un desarrollador web

    Estas medidas técnicas requieren modificar archivos del servidor o configurar la infraestructura. Si se hace mal, puede romper tu sitio. Aquí es donde mi trabajo toma valor.

    1. Implementar cabeceras de seguridad (CSP, HSTS, X-Frame-Options): Son instrucciones directas al navegador que bloquean clickjacking, ataques XSS y fuerzan el cifrado HTTPS. Son invisibles para el usuario, pero lo blindan.
    2. Deshabilitar la ejecución de PHP en /uploads: La carpeta de subidas de imágenes es el lugar favorito para esconder backdoors. Si el servidor está configurado para no ejecutar archivos PHP ahí, un script malicioso subido se vuelve inofensivo.
    3. Instalar un WAF a nivel de red (Cloudflare): Un Web Application Firewall a nivel de red filtra el tráfico malicioso antes de que toque tu servidor. Los plugins de WAF dentro de WordPress consumen recursos de tu hosting y son menos efectivos.
    4. Limitar intentos de login: Bloquear IPs después de 3 o 5 intentos fallidos de acceso. Detiene los ataques de fuerza bruta en seco.
    5. Desactivar el editor de archivos del admin: Desde el panel de WordPress, un administrador puede editar el código de los temas. Si esa cuenta es comprometida, el atacante tiene control total. Hay que desactivar esta función desde el wp-config.php.

    🔴 Requiere auditoría forense

    Si sospechas que ya estás comprometido, o si quieres salir de dudas antes de una migración o de que rija la ley, necesitas una auditoría profunda. El escaneo externo no ve esto.

    1. Verificar la integridad del núcleo: Comparar los archivos originales de WordPress con los que están en tu servidor para detectar modificaciones ocultas.
    2. Búsqueda de backdoors y malware: Escaneo línea por línea en busca de código ofuscado, evals base64, y llamadas a servidores de comando y control.
    3. Revisión de credenciales expuestas: Auditar el código fuente y el historial de versiones (git) para encontrar API keys, contraseñas de bases de datos y tokens dejados por error por desarrolladores anteriores.

    Lo que NO sirve (teatro de seguridad)

    En mi trabajo tengo que ser brutalmente honesto. Hay cientos de blogs recomendando medidas que son puro placebo. Si pagaste por esto, te vendieron humo.

    • Ocultar la versión de WordPress: Todo el mundo lo recomienda. La realidad: detiene a los scripts más básicos de escaneo, pero un atacante real puede fingerprintear tu versión viendo los archivos CSS o JS que carga tu tema. Útil, pero marginal.
    • Cambiar la URL de wp-admin (Security through obscurity): Creer que cambiar tusitio.cl/wp-admin a tusitio.cl/ingreso-secreto te protege es un mito. No detiene a nadie serio, ya que los bots escanean el comportamiento de las cookies y las rutas de acceso de la API.
    • Plugins de seguridad “todo en uno”: Muchos instalan un plugin gratuito pesado que promete hacer de todo. La realidad es que consumen recursos vitales de tu servidor, ralentizan tu sitio (arruinando tu PageSpeed) y dan una falsa sensación de protección. La seguridad de verdad se hace en el servidor, no dentro de un plugin de PHP.

    Los respaldos: la única medida que te salva cuando todo falló

    La seguridad no se trata de si te van a atacar, sino de qué tan rápido te recuperas cuando suceda.

    El estándar de oro es la regla 3-2-1: tener 3 copias de tus datos, en 2 medios diferentes (por ejemplo, servidor y disco local), con 1 copia fuera del sitio (offsite).

    Un respaldo que vive en el mismo servidor donde está tu WordPress no sirve de nada. Si un atacante compromete tu servidor y encripta tus archivos, también encriptará tu backup.

    Además, un backup debe ser verificado. Tener un archivo .zip guardado en la nube no es un backup útil si está corrupto o si no sabes cómo restaurarlo en una emergencia.

    Mi experiencia: El 100% de los sitios que he tenido que recuperar de un hackeo “tenía backups”. Casi ninguno tenía backups que funcionaran o que estuvieran actualizados al día anterior. Aquí es donde una Póliza de Mantenimiento profesional marca la diferencia: no solo hacemos el respaldo, sino que lo restauramos en un entorno de pruebas cada mes para asegurar que funcione.

    Seguridad y Ley 21.719: por qué esto ya no es opcional

    Aquí es donde la seguridad técnica se convierte en obligación legal, y donde casi ninguna pyme chilena está haciendo la conexión.

    La Ley 21.719 de Protección de Datos Personales exige que los responsables del tratamiento de datos implementen medidas técnicas y organizativas apropiadas al riesgo. Esto significa que si tienes formularios de contacto, sistemas de reservas o tiendas online, tener un sitio desactualizado sin WAF y sin backups no es solo negligencia técnica: es un incumplimiento legal directo.

    • Obligación de notificar: Si sufres un hackeo que filtra datos personales, la ley te obliga a notificar a la Agencia de Protección de Datos y a los afectados en un plazo perentorio.
    • Infracción por sí sola: La falta de medidas de seguridad (como tener plugins obsoletos o no tener 2FA) puede ser sancionada aunque no haya ocurrido una filtración, si la Agencia detecta la vulnerabilidad técnica en una auditoría.
    • Multas: Las multas llegan hasta los 100 millones de pesos o el 4% de los ingresos brutos anuales.

    Antes, no tener seguridad era un riesgo de negocio. Desde diciembre de 2026, es un riesgo legal y financiero directo.

    Cómo saber en qué estás parado

    Si llegaste hasta aquí, ya entiendes que la seguridad no es un plugin, es una arquitectura.

    Para saber exactamente en qué estado está tu sitio hoy, puedes usar mi Escáner de Ley 21.719 de forma gratuita. Te dirá si estás exponiendo versiones vulnerables, si faltan cabeceras de seguridad críticas y qué tan expuesto está tu sitio a los ojos del público.

    Escanear mi sitio gratis ahora

    Si el escáner arroja problemas graves, o si quieres que un experto revise el interior de tu sitio (donde el escáner no llega), puedo ayudarte. Mi Auditoría Forense de Seguridad revisa cada archivo de tu WordPress en busca de backdoors y vulnerabilidades reales, entregándote un plan priorizado para blindar tu negocio. Y si prefieres no preocuparte nunca más, mi Póliza de Mantenimiento se encarga de que tu sitio esté actualizado, respaldado y monitoreado todos los meses.

    Ver servicios de seguridad y mantenimiento

    Nota honesta: En brante.dev cubro la seguridad técnica y la adecuación de infraestructura. La gestión de respaldos y la auditoría de código son mi terreno. La parte legal de la Ley 21.719 debe ser validada por un abogado, y te diré con claridad dónde termina mi trabajo.
  • Los scripts de terceros que están frenando tu sitio (y que además te exponen legalmente)

    Los scripts de terceros que están frenando tu sitio (y que además te exponen legalmente)

    Ese chat de WhatsApp que instalaste para no perder clientes te está costando velocidad. Y desde diciembre, además, te puede costar una multa de hasta 20.000 UTM.

    Cuando audito sitios de pymes en Chile, casi siempre me encuentro con la misma historia: un WordPress lleno de buenas intenciones. Un píxel para medir las campañas de Meta, Google Analytics para ver las visitas del mes, un mapa interactivo para que encuentren la oficina y un widget flotante de chat para responder rápido.

    El problema es que cada una de esas herramientas mete código externo a tu página. Y mientras tú ves un botón verde muy útil, el celular de tu cliente está procesando megabytes de información pesada que ni siquiera pidió.

    Qué son los scripts de terceros

    En simple: un script de terceros es un trozo de código que no vive en tu servidor, sino en la computadora de otra empresa (como Google, Meta o un proveedor de software). Cada vez que alguien abre tu página, tu sitio se ve obligado a hacer una pausa, viajar a esos servidores externos, pedir el archivo y procesarlo antes de terminar de mostrar la pantalla.

    Imagínate que abres un local comercial y, para atender a cada persona que entra por la puerta, mandas a un asistente a pedir un documento a la municipalidad, luego a buscar un folleto a la imprenta y después a validar unos datos al banco. Tu cliente se queda parado en la puerta esperando. Eso es exactamente lo que hace tu sitio web cuando intenta cargar cinco o seis de estos códigos al mismo tiempo.

    Los sospechosos habituales

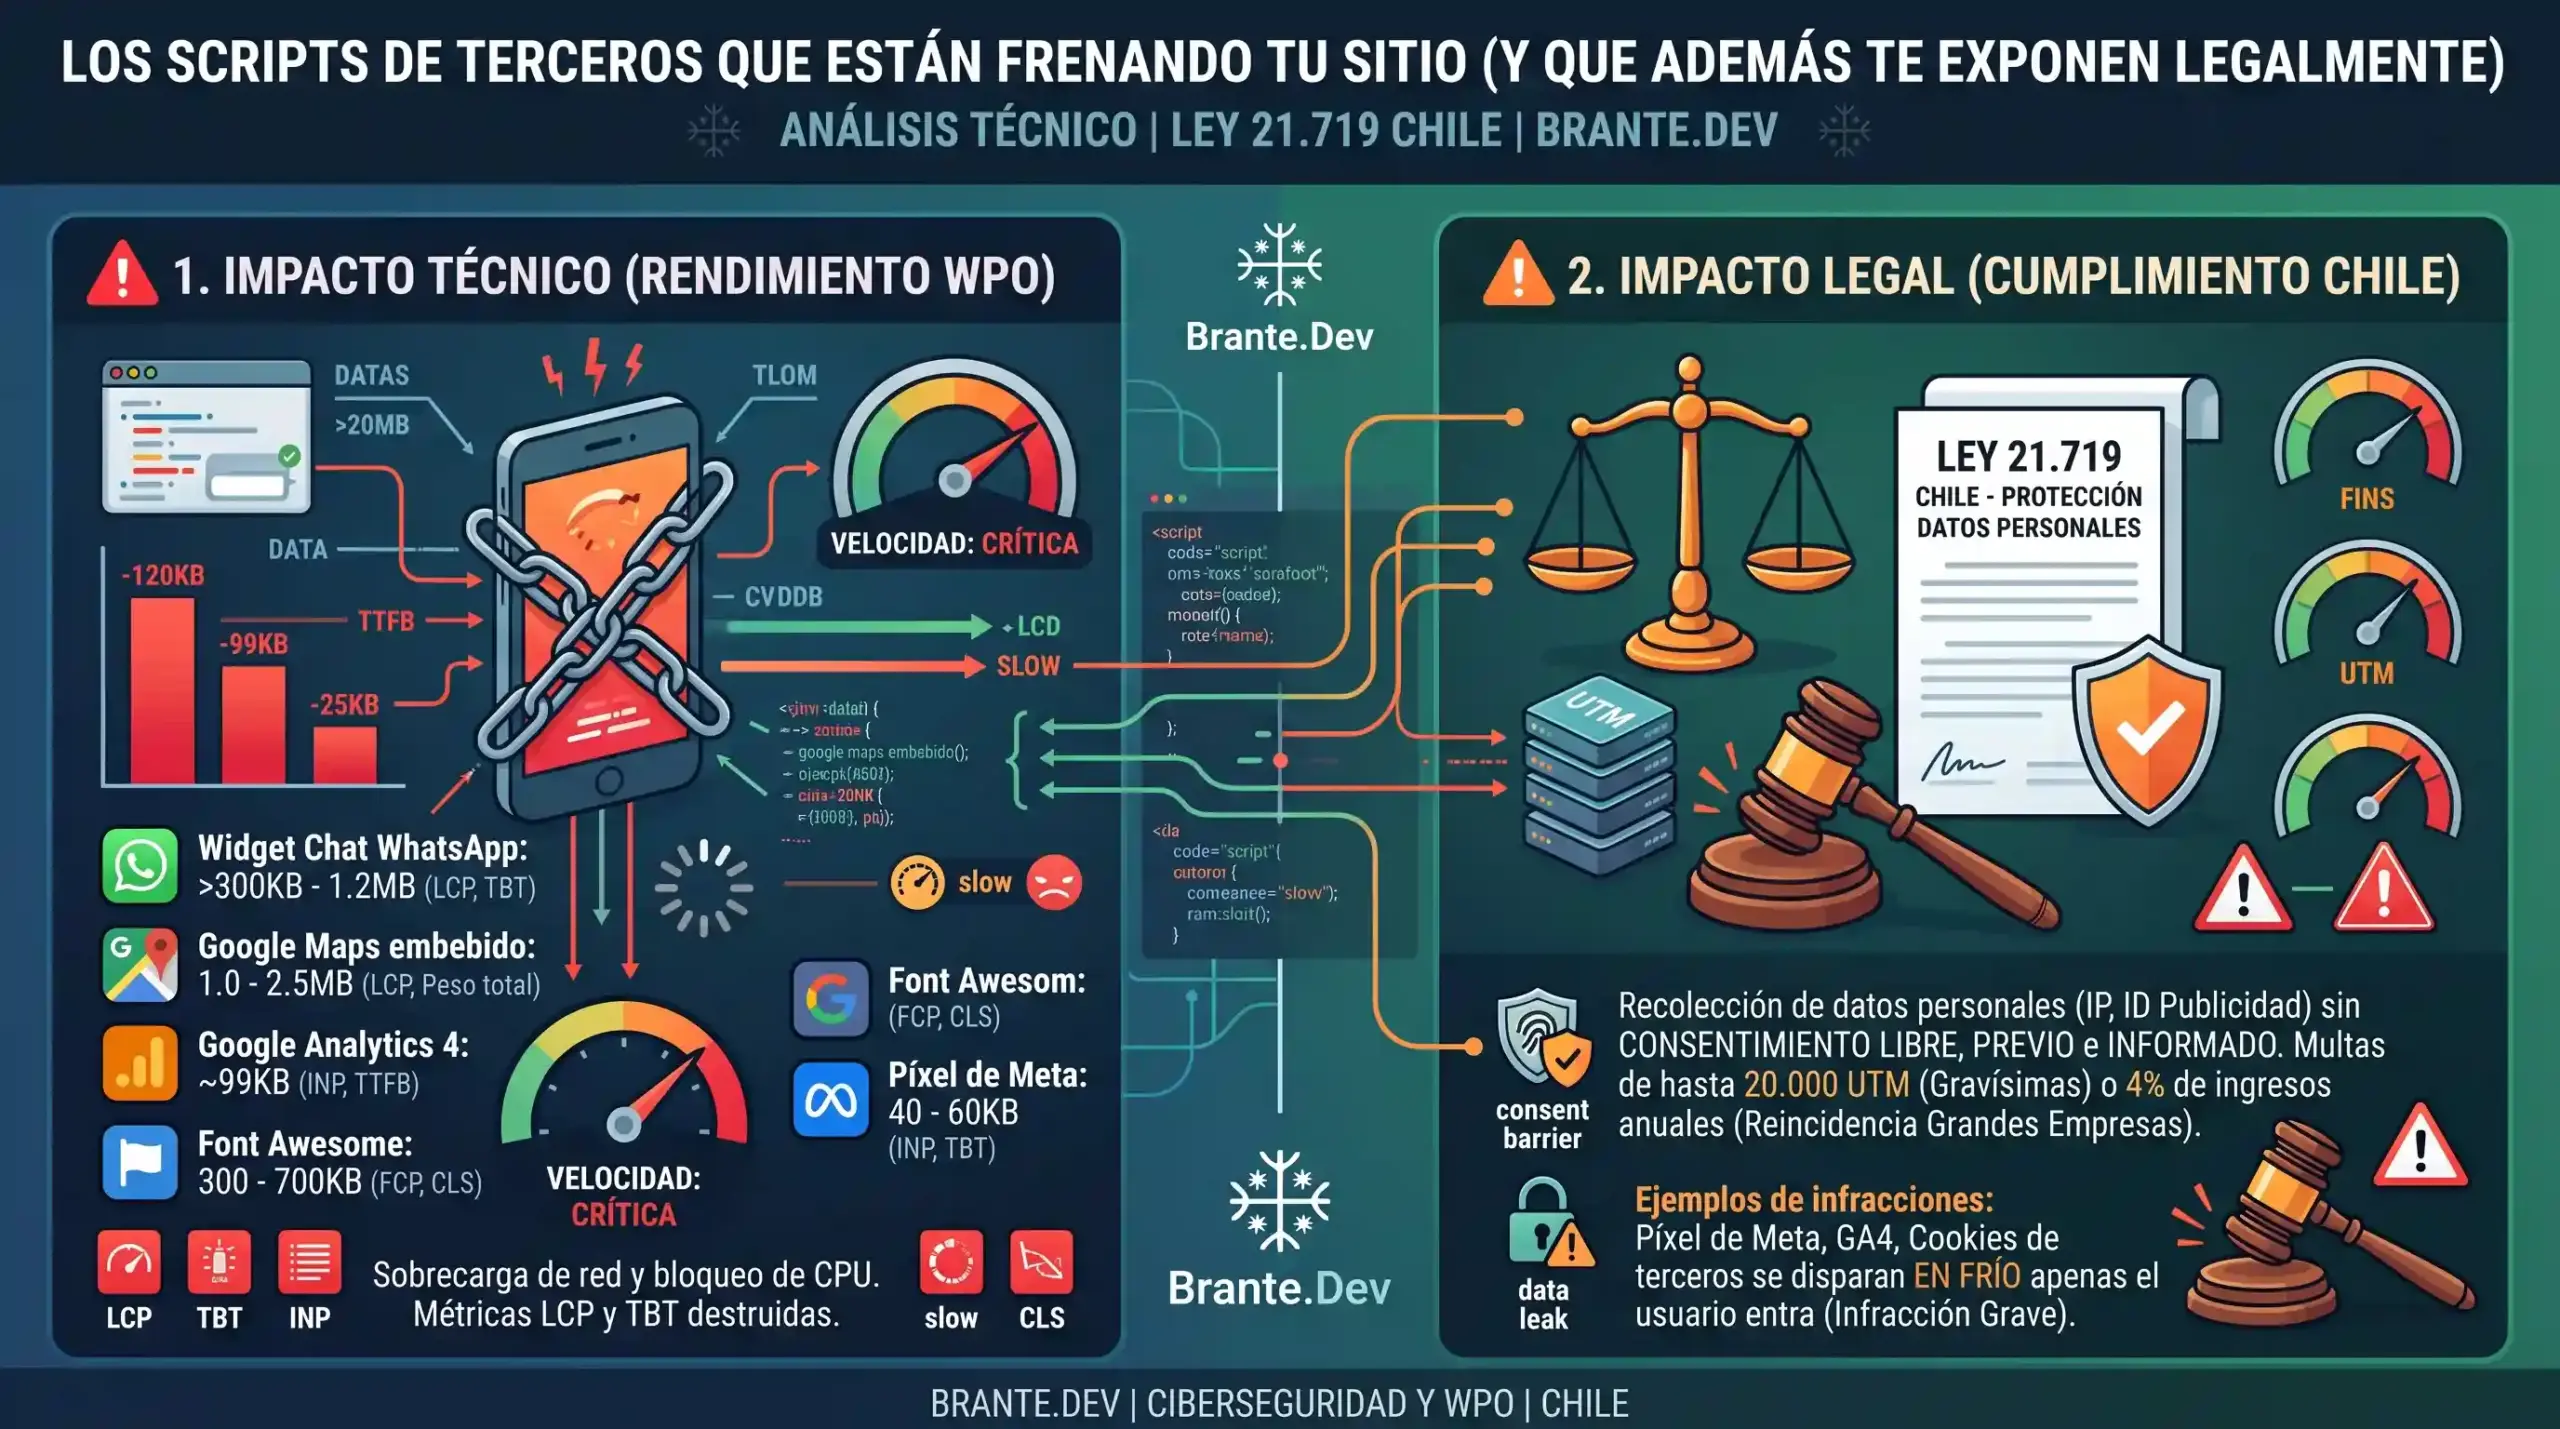
    No todos los scripts pesan lo mismo ni rompen la velocidad de la misma forma. En las auditorías que hago en Chile, estos son los que se repiten en casi todas las páginas:

    Script / HerramientaPeso promedio (KB)Métrica que más destruyePor qué frena tu página
    Google Tag Manager30 – 50 KBTBT (tiempo de bloqueo del procesador)Es una caja receptora. Si le metes 10 etiquetas adentro, congela el teléfono del usuario mientras procesa las reglas.
    Google Analytics 4~99 KBINP (retraso en la respuesta a clics)Abre conexiones externas y analiza la navegación antes de enviar los datos.
    Píxel de Meta (Facebook)40 – 60 KBINP y TBTEscucha activamente cada clic y desplazamiento que se hace en la pantalla.
    Widget de Chat (WhatsApp/Messenger)300 KB – 1.2 MBLCP (tiempo de despliegue) y TBTDescarga prácticamente una aplicación entera con botones, íconos y estilos pesados.
    Google Maps embebido1.0 – 2.5 MBLCP y peso total del sitioCarga imágenes de mapa, fuentes tipográficas y controles táctiles en un cuadro invisible.
    Font Awesome (íconos)300 – 700 KBFCP (primer render) y CLS (saltos visuales)Fuerza la descarga de paquetes enteros con miles de íconos aunque solo uses tres o cuatro.

    El problema que casi nadie menciona

    Casi todos los artículos de optimización web te dicen que limpies el sitio para vender más, pero ignoran el cruce legal que se viene encima.

    Con la entrada en vigencia de la Ley 21.719 de Protección de Datos Personales en Chile, la forma en que usamos estos scripts cambia por completo. Herramientas como el Píxel de Meta, Google Analytics o los widgets de chat recogen direcciones IP, identificadores de publicidad y rutas de navegación de los visitantes. Según la norma chilena, todos esos elementos son datos personales.

    La ley exige algo claro: no puedes recopilar ni tratar datos personales sin el consentimiento libre, previo e informado del usuario.

    Eso destruye la práctica habitual de instalar el Píxel o Analytics para que se disparen en frío penas la persona entra al sitio, confiando en un aviso tipo “si sigues navegando aceptas las cookies”. Tienes que bloquear la carga de esos scripts en el código hasta que el usuario presione explícitamente el botón “Aceptar” en el banner de consentimiento.

    ¿Y qué pasa con opciones como el Advanced Consent Mode de Google? Que aunque Google afirme que envía señales reducidas sin cookies, la solicitud técnica transmite de todas formas la dirección IP del usuario a servidores fuera de Chile antes de que este responda al banner. Para el estándar de la ley chilena, eso ya califica como una recolección no autorizada de datos.

    Cómo cargarlos bien (sin perder la funcionalidad)

    No se trata de borrar todo y dejar tu página en texto plano. Se trata de ordenar la casa para que la experiencia de usuario sea rápida y tu empresa no arriesgue sanciones.

    Lo que puede hacer el dueño del sitio

    • Audita y elimina lo que no usas: Revisa los complementos de tu WordPress. Si instalaste un widget de chat hace seis meses y nadie atiende por ahí, desinstálalo. En las auditorías suelo encontrar páginas cargando tres píxeles antiguos de campañas que terminaron hace años.
    • Sustituye el widget de WhatsApp por un enlace directo: En vez de tener un plugin flotante que descarga 500 KB de código JavaScript para mostrar un globo verde, usa un botón estético cargado con un enlace limpio como [https://wa.me/569XXXXXXXX](https://wa.me/569XXXXXXXX). Abre la aplicación de WhatsApp de inmediato en el teléfono del cliente, funciona igual de bien y pesa exactamente cero.

    Lo que requiere un técnico

    • Configurar una plataforma de consentimiento (CMP) con bloqueo real: El técnico debe configurar la CMP (como CookieYes, Complianz o Borlabs) para que intercepte los scripts de terceros y los mantenga frenados en el código hasta que la CMP detecte un “Aceptar” del usuario.
    • Autohospedar fuentes e íconos: Descargar los archivos de tipografía en formato .woff2 y servirlos desde el propio servidor del sitio, reemplazando paquetes globales como Font Awesome por íconos SVG vectoriales pegados directamente en el código.
    • Medición en servidor (Server-Side Tagging): Si necesitas medir conversiones de Meta Ads o Google Ads sin perder datos por el bloqueo de cookies, se implementa un servidor intermedio que procesa los eventos y elimina la IP del cliente antes de enviarla a la plataforma publicitaria.

    El caso especial de Google Maps

    El mapa embebido es el mejor ejemplo de cómo sobrecargamos una página sin darnos cuenta.

    Cuando pegas el código <iframe> que te da Google Maps en tu página de contacto o en el pie de página, obligas al navegador a descargar entre 1.5 y 2.5 MB de datos. Carga imágenes de mapas, scripts de interacción y tipografías, incluso si la persona que entró a tu web se quedó arriba leyendo un servicio y nunca bajó hasta el mapa.

    Además, como el iFrame se conecta de inmediato con servidores de Google en Estados Unidos, está realizando una transferencia internacional de la IP del usuario sin consentimiento previo.

    La solución: Carga bajo demanda mediante una fachada (Facade)

    En lugar de incrustar el mapa interactivo desde el primer segundo, se utiliza una fachada:

    1. Se sube una imagen estática y liviana (en formato WebP) que muestra la ubicación de tu local o negocio.
    2. Encima de la imagen se coloca un botón visual que dice “Ver mapa interactivo”.
    3. Solo cuando el visitante hace clic o pasa el cursor sobre la imagen, un fragmento de código reemplaza la imagen por el mapa interactivo real.

    El usuario que realmente necesita ver la ruta hace clic y carga el mapa. Los otros 90 usuarios que solo querían ver tu número de teléfono o tus precios no tuvieron que descargar 2 MB de basura digital.

    Cómo saber cuáles carga tu sitio

    Para saber si tu sitio está sufriendo por culpa de estos scripts, no hay que adivinar. En mi propio sitio web (brante.dev) el HTML de la portada pesa unos 33 KB comprimido (medido el 7 de octubre de 2026). Ese peso se logra tomando decisiones técnicas claras: no cargo tipografías externas, no mantengo rastreadores activos en segundo plano y utilizo código vectorial liviano en lugar de bibliotecas pesadas.

    Si quieres revisar la situación real de tu WordPress, en mi sitio tengo disponibles dos herramientas gratuitas que diseñé para este propósito:

    • Escáner de Velocidad (WPO): Mide cuánto pesan los scripts de tu página, cuántas solicitudes hacen a servidores externos y qué métricas de rendimiento están rompiendo en celulares.
    • Escáner de Cumplimiento Ley 21.719: Detecta en vivo si tu sitio está disparando píxeles de Meta, Google Analytics o cookies de terceros antes de que el usuario haga clic en aceptar en tu banner de privacidad.

    Prueba tu dirección web en ambos escáneres. Te van a entregar la lista exacta de los scripts que están ralentizando la experiencia de tus clientes y las etiquetas que debes corregir en el código antes de que comiencen las fiscalizaciones.

  • Las multas reales de la Ley 21.719: hasta 20.000 UTM o el 4% de tus ingresos

    Las multas reales de la Ley 21.719: hasta 20.000 UTM o el 4% de tus ingresos

    Si administras una empresa en Chile o gestionas una plataforma web que recopila datos de clientes, es muy probable que hayas escuchado hablar sobre la nueva Ley 21.719 de Protección de Datos Personales. Sin embargo, entre la desinformación habitual y los titulares sensacionalistas, ronda una cifra que genera bastante confusión. Muchos artículos citan techos de multas arbitrarios o aseguran que la normativa “no afectará a las Pymes”, dejando a los tomadores de decisiones sin un marco numérico real para evaluar su riesgo económico.

    La realidad es que el texto oficial de la ley, promulgado el 25 de noviembre de 2024 y publicado en el Diario Oficial el 13 de diciembre de 2024, fija sanciones drásticamente superiores a las que contemplaba el marco legal anterior. Entender cómo se estructuran estos montos y qué exigencias técnicas deben resolverse en el sitio web es el primer paso para justificar una adecuación a tiempo, antes de que comience la vigencia plena fijada para el 1 de diciembre de 2026.

    La cifra que casi nadie publica bien en Chile

    En diversos foros informales y notas de prensa se ha difundido la idea de que la multa máxima de la Ley 21.719 bordea los 100 millones de pesos. Esa afirmación es completamente falsa y carece de sustento en el texto normativo aprobado por el Congreso.

    El verdadero régimen sancionatorio de la ley establece un sistema progresivo basado en Unidades Tributarias Mensuales (UTM), cuyo techo para una infracción gravísima es de 20.000 UTM. A valores proyectados para el año 2026, donde la UTM bordea los $71.500 pesos chilenos, estamos hablando de un castigo económico que puede rebasar los $1.430 millones de pesos por un solo proceso sancionatorio.

    El Artículo 35 de la ley regula formalmente las escalas de sanciones que la nueva autoridad podrá imponer a cualquier organización, pública o privada, que maneje información personal de ciudadanos en el territorio nacional. La cifra no es un cálculo teórico para asustar; está redactada expresamente en la norma como la herramienta disuasiva que alineará a Chile con estándares internacionales como el Reglamento General de Protección de Datos (RGPD) de la Unión Europea.

    Cómo se calcula la multa en la práctica

    La ley no aplica la misma vara a un error administrativo menor que a una fuga masiva de bases de datos o al tratamiento ilícito de información sensible. Para determinar el monto, la autoridad evalúa la gravedad del hecho bajo dos esquemas distintos: el monto fijo en UTM y el porcentaje sobre los ingresos brutos anuales de la compañía.

    El criterio del monto fijo

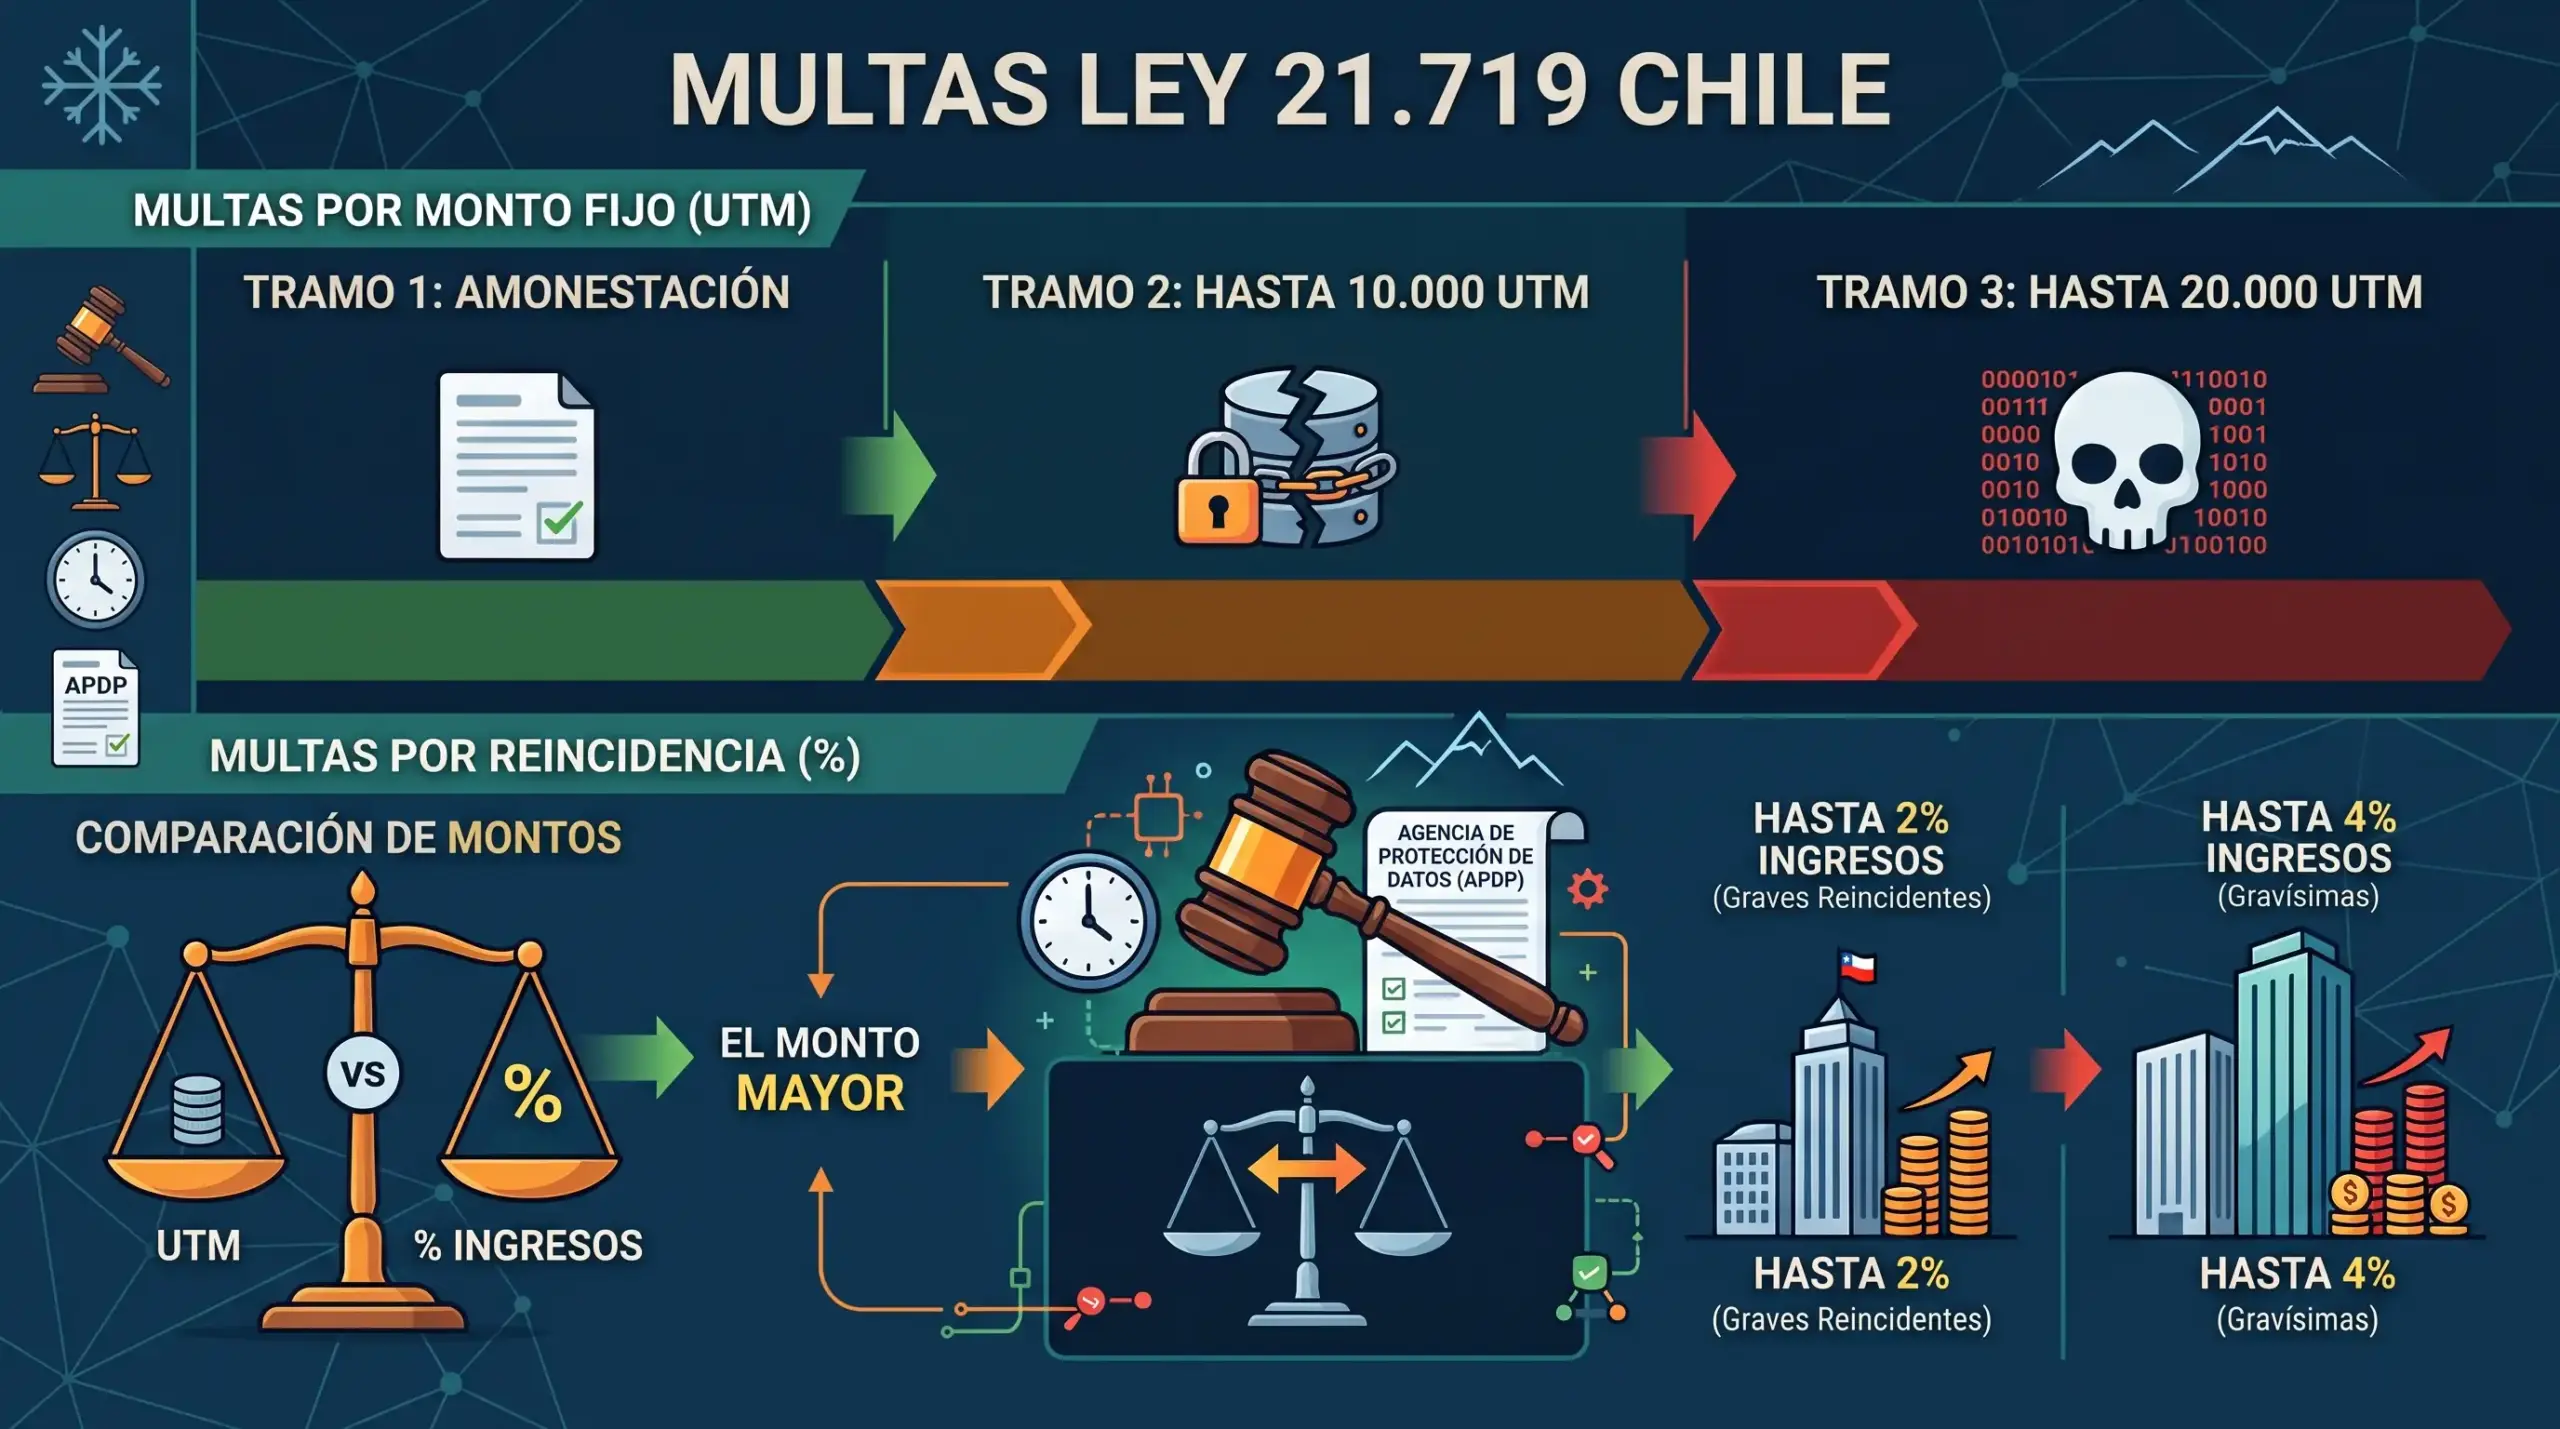
    El articulado de la ley clasifica las faltas en tres tramos claramente delimitados:

    • Infracciones Leves (Artículo 34 bis): Considera incumplimientos formales, como no mantener actualizada la política de privacidad en el sitio web, carecer de un canal de contacto visible o responder fuera de plazo a la solicitud de un usuario. Se sancionan con amonestación escrita o multas de hasta 5.000 UTM (alrededor de $357 millones de pesos).
    • Infracciones Graves (Artículo 34 ter): Incluye capturar datos mediante formularios sin contar con una base legal o consentimiento explícito, obstaculizar el derecho de una persona a borrar su información o no implementar medidas de seguridad técnicas adecuadas. La sanción alcanza hasta 10.000 UTM (aprox. $715 millones de pesos).
    • Infracciones Gravísimas (Artículo 34 quáter): Abarca el tratamiento de datos de forma fraudulenta, el uso deliberado de la información para fines distintos a los autorizados, la vulneración de datos sensibles (como registros biométricos o de salud) y la omisión intencional de reportar brechas de seguridad. Aquí la multa llega al techo de 20.000 UTM.

    El criterio del porcentaje de ingresos

    Para evitar que las sanciones máximas en UTM sean asimiladas simplemente como un “costo de hacer negocios” por parte de grandes corporaciones, la ley introduce una regla especial de reincidencia.

    Si una empresa que no califica como de menor tamaño vuelve a cometer una infracción grave o gravísima, la multa se podrá calcular directamente sobre su nivel de facturación. En estos casos, la sanción podrá elevarse hasta el 2% de los ingresos anuales por ventas y servicios para faltas graves reincidentes, y hasta un 4% de los ingresos anuales para faltas gravísimas.

    Por qué a las empresas grandes les pega más fuerte

    Esta doble vía de cálculo significa que, para una corporación o un e-commerce consolidado que facture $10.000 millones de pesos al año, un 4% de sanción equivale a $400 millones de pesos en un escenario de reincidencia. Pero si la empresa factura $50.000 millones de pesos anuales, el 4% representa $2.000 millones de pesos, cifra que supera el tope absoluto de las 20.000 UTM. La ley establece que se aplicará el monto que resulte mayor, garantizando un impacto financiero proporcional al tamaño de la organización.

    Qué gatilla una fiscalización

    Existe la falsa creencia de que la fiscalización de datos es un evento fortuito o improbable. En la práctica digital, los procesos sancionatorios suelen activarse por cuatro vías muy concretas:

    1. El reclamo de un titular de datos: Un usuario que recibe correos de marketing sin haber dado su autorización, o a quien se le niega la eliminación de su cuenta tras solicitarlo por el formulario de contacto, puede presentar una reclamación directa ante la autoridad.
    2. Una vulneración de seguridad o filtración pública: Si la base de datos de tu sitio web sufre un ataque o queda expuesta por una mala configuración del servidor, la ley te obliga a notificar el incidente en un plazo máximo de 72 horas. No notificarlo constituye, por sí mismo, una infracción gravísima.
    3. Denuncias de competidores o ex-empleados: Los conflictos comerciales y laborales a menudo derivan en revisiones formales de los activos digitales y de los procesos de captura de información de la empresa.
    4. Revisiones de oficio: La autoridad tiene la facultad de auditar sectores específicos o sitios web de alto tráfico sin necesidad de que medie una denuncia previa.

    La Agencia de Protección de Datos Personales ya está en marcha

    El cambio más profundo que introduce la Ley 21.719 no es el texto normativo en sí, sino la creación de una institución con garras: la Agencia de Protección de Datos Personales.

    A diferencia del marco legal antiguo, donde un usuario afectado debía contratar un abogado e iniciar un largo juicio civil para lograr una indemnización simbólica, la nueva Agencia actúa como una corporación autónoma con capacidad fiscalizadora y sancionatoria directa. Puede dictar instrucciones generales, exigir evidencia técnica de cumplimiento, realizar inspecciones y aplicar multas administrativas ejecutorias.

    El riesgo real para una PYME en Chile

    Para una pequeña o mediana empresa, ser honestos es fundamental: el riesgo de recibir una multa de 20.000 UTM durante las primeras semanas de vigencia es bajo. Sin embargo, eso no significa que estén exentas o protegidas.

    De acuerdo con el Artículo Sexto Transitorio de la ley, durante los primeros 12 meses de vigencia plena (del 1 de diciembre de 2026 al 1 de diciembre de 2027), las Empresas de Menor Tamaño (según la Ley 20.416) que incumplan la norma podrán recibir amonestaciones por escrito en lugar de multas pecuniarias.

    Aun así, este “periodo de gracia” encierra dos trampas operativas muy peligrosas:

    • La amonestación escrita queda registrada en el expediente oficial de la empresa. Si el problema no se corrige en el plazo otorgado por la Agencia, el antecedente se transforma automáticamente en una reincidencia, lo que dispara el valor de las multas futuras.
    • El verdadero costo para una Pyme ante un requerimiento de la Agencia no es únicamente la sanción económica, sino la parálisis operativa. Tener que responder a una auditoría en plazos acotados, sin contar con la infraestructura organizada ni los registros técnicos de cómo se capturan los datos, consume tiempo y recursos que la empresa no tiene.

    Qué se resuelve exactamente en la capa técnica del sitio web

    A diferencia de la documentación legal en papel, el cumplimiento en un sitio web (especialmente en plataformas populares como WordPress) exige modificaciones directas en la arquitectura del código y en el comportamiento de la página.

    Desde la perspectiva del desarrollo web, los puntos críticos que deben implementarse en la plataforma abarcan:

    1. Gestión activa de consentimiento (Cookie Banners): No basta con un aviso estático que diga “usamos cookies”. El sitio debe bloquear activamente los scripts de seguimiento (Google Analytics, Meta Pixel, Hotjar) antes de que el usuario presione el botón de aceptar. Si el usuario rechaza las cookies opcionales, esos scripts jamás deben ejecutarse.
    2. Formularios con consentimiento explícito: Todos los formularios de contacto, suscripción o cotización deben incluir casillas de verificación no preseleccionadas, una explicación breve sobre para qué se usará la información y un enlace directo a la política de privacidad actualizada.
    3. Registro de evidencias (Logs de consentimiento): La ley exige la capacidad de demostrar que un usuario otorgó su autorización. Esto implica guardar un registro fechado con la versión del aviso legal que aceptó la persona.

    La perspectiva técnica en WordPress

    En mis 8 años trabajando con WordPress y optimización de rendimiento (WPO), he visto cómo la implementación descuidada de estos requisitos técnicos suele arruinar la experiencia de usuario o ralentizar la página si no se aborda con criterio de desarrollo:

    • Trazabilidad sin saturar la base de datos: Al guardar los registros de aceptación de formularios y cookies, es crucial evitar el error común de almacenar cada evento dentro de la tabla wp_options o de inyectar miles de filas masivas en wp_postmeta. Esta mala práctica termina fragmentando la base de datos y ralentizando todas las consultas del sitio. La solución técnica correcta consiste en estructurar tablas personalizadas e hiperlivianas o conectar los eventos mediante webhooks hacia repositorios externos optimizados.
    • Bloqueo previo de scripts sin destruir el rendimiento (WPO): Detener la ejecución de rastreadores externos (como Tag Manager o pixels publicitarios) hasta que el usuario haga clic en “Aceptar” puede generar bloqueos en el hilo principal de procesamiento del navegador. Para no desplomar las métricas de Core Web Vitals (como el LCP o el INP de Google), los scripts deben gestionarse mediante arquitecturas de carga diferida o soluciones de carga condicional que no congelen la pantalla.
    • Depuración de errores comunes en formularios: En las revisiones técnicas de plataformas existentes, es habitual encontrar casillas de aceptación marcadas por defecto, formularios que envían datos sensibles mediante protocolos de correo simple sin cifrado SSL/TLS, o enlaces rotos que apuntan a políticas de privacidad genéricas copiadas de otros países.

    Dónde termina la parte técnica y empieza la legal

    Es fundamental trazar una línea de responsabilidad transparente. Como desarrollador web especializado en plataformas digitales, mi trabajo abarca la adecuación técnica y operativa del sitio: programar los bloqueos de scripts, estructurar el almacenamiento limpio de evidencia, optimizar los formularios y trabajar para que la plataforma responda rápido y de forma segura.

    Sin embargo, la redacción final de los términos y condiciones, las cláusulas de transferencia de datos con proveedores (DPAs) y la auditoría del modelo de riesgos corporativo pertenecen al ámbito del derecho digital. La adecuación correcta de una empresa requiere un esfuerzo coordinado: el código web debe reflejar con precisión técnica lo que el abogado especialista ha establecido en la estrategia legal de la organización.

    Si necesitas preparar tu plataforma para cumplir con la normativa sin perder velocidad ni conversiones, conoce más sobre nuestro Servicio de Adecuación Técnica Ley 21.719 para WordPress.

    Preguntas frecuentes sobre las multas de la Ley 21.719

    ¿A cuánto ascienden las multas máximas de la Ley 21.719 en Chile?

    Las multas administrativas se dividen en tres tramos: hasta 5.000 UTM para infracciones leves, hasta 10.000 UTM para infracciones graves y hasta 20.000 UTM para gravísimas. En casos de reincidencia en empresas grandes, la multa puede calcularse como el 2% o 4% de sus ingresos anuales por ventas y servicios si dicho valor supera el tope en UTM.

    ¿Cuándo comienzan a aplicarse las sanciones de la Ley de Protección de Datos?

    La ley entra en plena vigencia el 1 de diciembre de 2026, fecha en la cual la Agencia de Protección de Datos Personales asumirá la totalidad de sus facultades fiscalizadoras y sancionatorias.

    ¿Tienen las Pymes un período de gracia ante las multas?

    Sí. De acuerdo con el Artículo Sexto Transitorio de la ley, las Empresas de Menor Tamaño (Ley 20.416) que incumplan la norma durante los primeros 12 meses de vigencia (hasta el 1 de diciembre de 2027) podrán recibir amonestaciones escritas en lugar de sanciones económicas. Sin embargo, la amonestación pasa a formar parte del expediente oficial y genera antecedentes de reincidencia.

    ¿Un banner de cookies genérico evita las multas de la Ley 21.719?

    No. Los avisos meramente informativos o que no bloquean de manera efectiva las cookies de seguimiento antes de obtener el consentimiento expreso del usuario no cumplen con el principio de licitud y exponen a la plataforma a procesos sancionatorios.

    ¿Qué requisitos debe cumplir un formulario web para ajustarse a la norma?

    Debe solicitar únicamente los datos estrictamente necesarios, contar con una casilla desmarcada por defecto para aceptar las políticas, informar de forma clara la finalidad con la que se guardarán los datos y ofrecer un mecanismo accesible para que el usuario pueda revocar su autorización en el futuro.

    ¿Un desarrollador web puede certificar el cumplimiento legal de la Ley 21.719?

    No. El desarrollador web se encarga de implementar los mecanismos técnicos, la seguridad, la trazabilidad de código y la optimización de rendimiento en la página. Los aspectos sustantivos de la ley, como la redacción de cláusulas contractuales o políticas de privacidad, deben ser revisados y validados por un abogado especialista en derecho digital.

    Cómo evaluar tu sitio en 5 minutos (y tomar el control de tu infraestructura)

    Para auditar el estado real de un servidor, su nivel de rendimiento y su postura de seguridad digital, uso habitualmente cinco herramientas gratuitas: PageSpeed Insights, Mozilla Observatory, SSL Labs, SecurityHeaders y Sucuri SiteCheck. Todas son públicas, de libre acceso y te entregarán una radiografía inicial del nivel de riesgo técnico de tu plataforma.

    Sin embargo, para ahorrarte el trabajo de interpretar métricas complejas, consolidar gráficos de red y verificar los puntos críticos de consentimiento y trazabilidad que exige la norma, construí un Escáner de Viabilidad Comercial, Cumplimiento y Rendimiento WPO en mi propio portal.

    Si deseas conocer el estado real de tu infraestructura antes de que la Agencia de Protección de Datos Personales comience a fiscalizar en diciembre de 2026, te invito a probar mi herramienta de diagnóstico. El sistema analizará tu código en tiempo real, medirá tus Core Web Vitals en conexiones móviles 4G, evaluará los requisitos técnicos de la Ley 21.719 y calculará automáticamente la pérdida de tráfico estimada y la fuga financiera mensual que la lentitud de carga le está provocando a tu negocio.

    Al finalizar, si tu sitio presenta un estado de riesgo crítico o mejorable, el sistema te permitirá agendar una sesión de diagnóstico de 30 minutos directamente en mi calendario de Google Meet. Revisaremos juntos los cuellos de botella exactos de tu base de datos y trazaremos el plan de rescate técnico definitivo.

  • Ley 21.719: qué debe tener tu sitio web antes de diciembre 2026

    Ley 21.719: qué debe tener tu sitio web antes de diciembre 2026

    Muchas pymes chilenas no tienen ninguna medida de ciberseguridad activa. Lo veo prácticamente cada vez que audito un servidor para un cliente. Hasta hace poco, esta dejadez técnica era simplemente un riesgo operativo o una molestia menor, pero a partir de la entrada en vigencia plena de la nueva regulación, pasa a ser un incumplimiento normativo con consecuencias patrimoniales devastadoras. No soy abogado, soy desarrollador. Yo no te voy a redactar una política de privacidad a medida ni a validar la licitud del tratamiento de datos en tu modelo de negocio, porque eso requiere un especialista legal. Mi trabajo se limita estrictamente a la parte que los abogados no pueden programar: el código, las cookies de seguimiento, las llamadas API y la seguridad de tu servidor. Este artículo es un checklist técnico, objetivo y real de lo que tu plataforma necesita para estar en regla, sin adornos corporativos ni teoría aburrida.

    ¿A quién le aplica realmente la ley de protección de datos en Chile?

    Existe un mito muy extendido en el mercado local de que esta de protección de datos en Chile está pensada únicamente para bancos, aseguradoras o gigantes del retail. La realidad es que la ley no distingue por volumen de facturación ni por el tamaño de tu pyme, sino por el acto de tratar información. Si tu plataforma digital cuenta con un formulario de contacto básico, recopila correos para un boletín, procesa compras mediante un e-commerce o simplemente rastrea visitas con cookies de analítica, estás obligado por ley a adecuar tu infraestructura. Nombres, correos, números de teléfono e incluso la dirección IP de tus visitantes constituyen información protegida. He auditado decenas de sitios corporativos en el país y casi el 90% recopila estos datos sin que sus dueños tengan la más mínima idea de dónde se almacenan, quién tiene acceso a ellos o bajo qué criterios de red se transmiten.

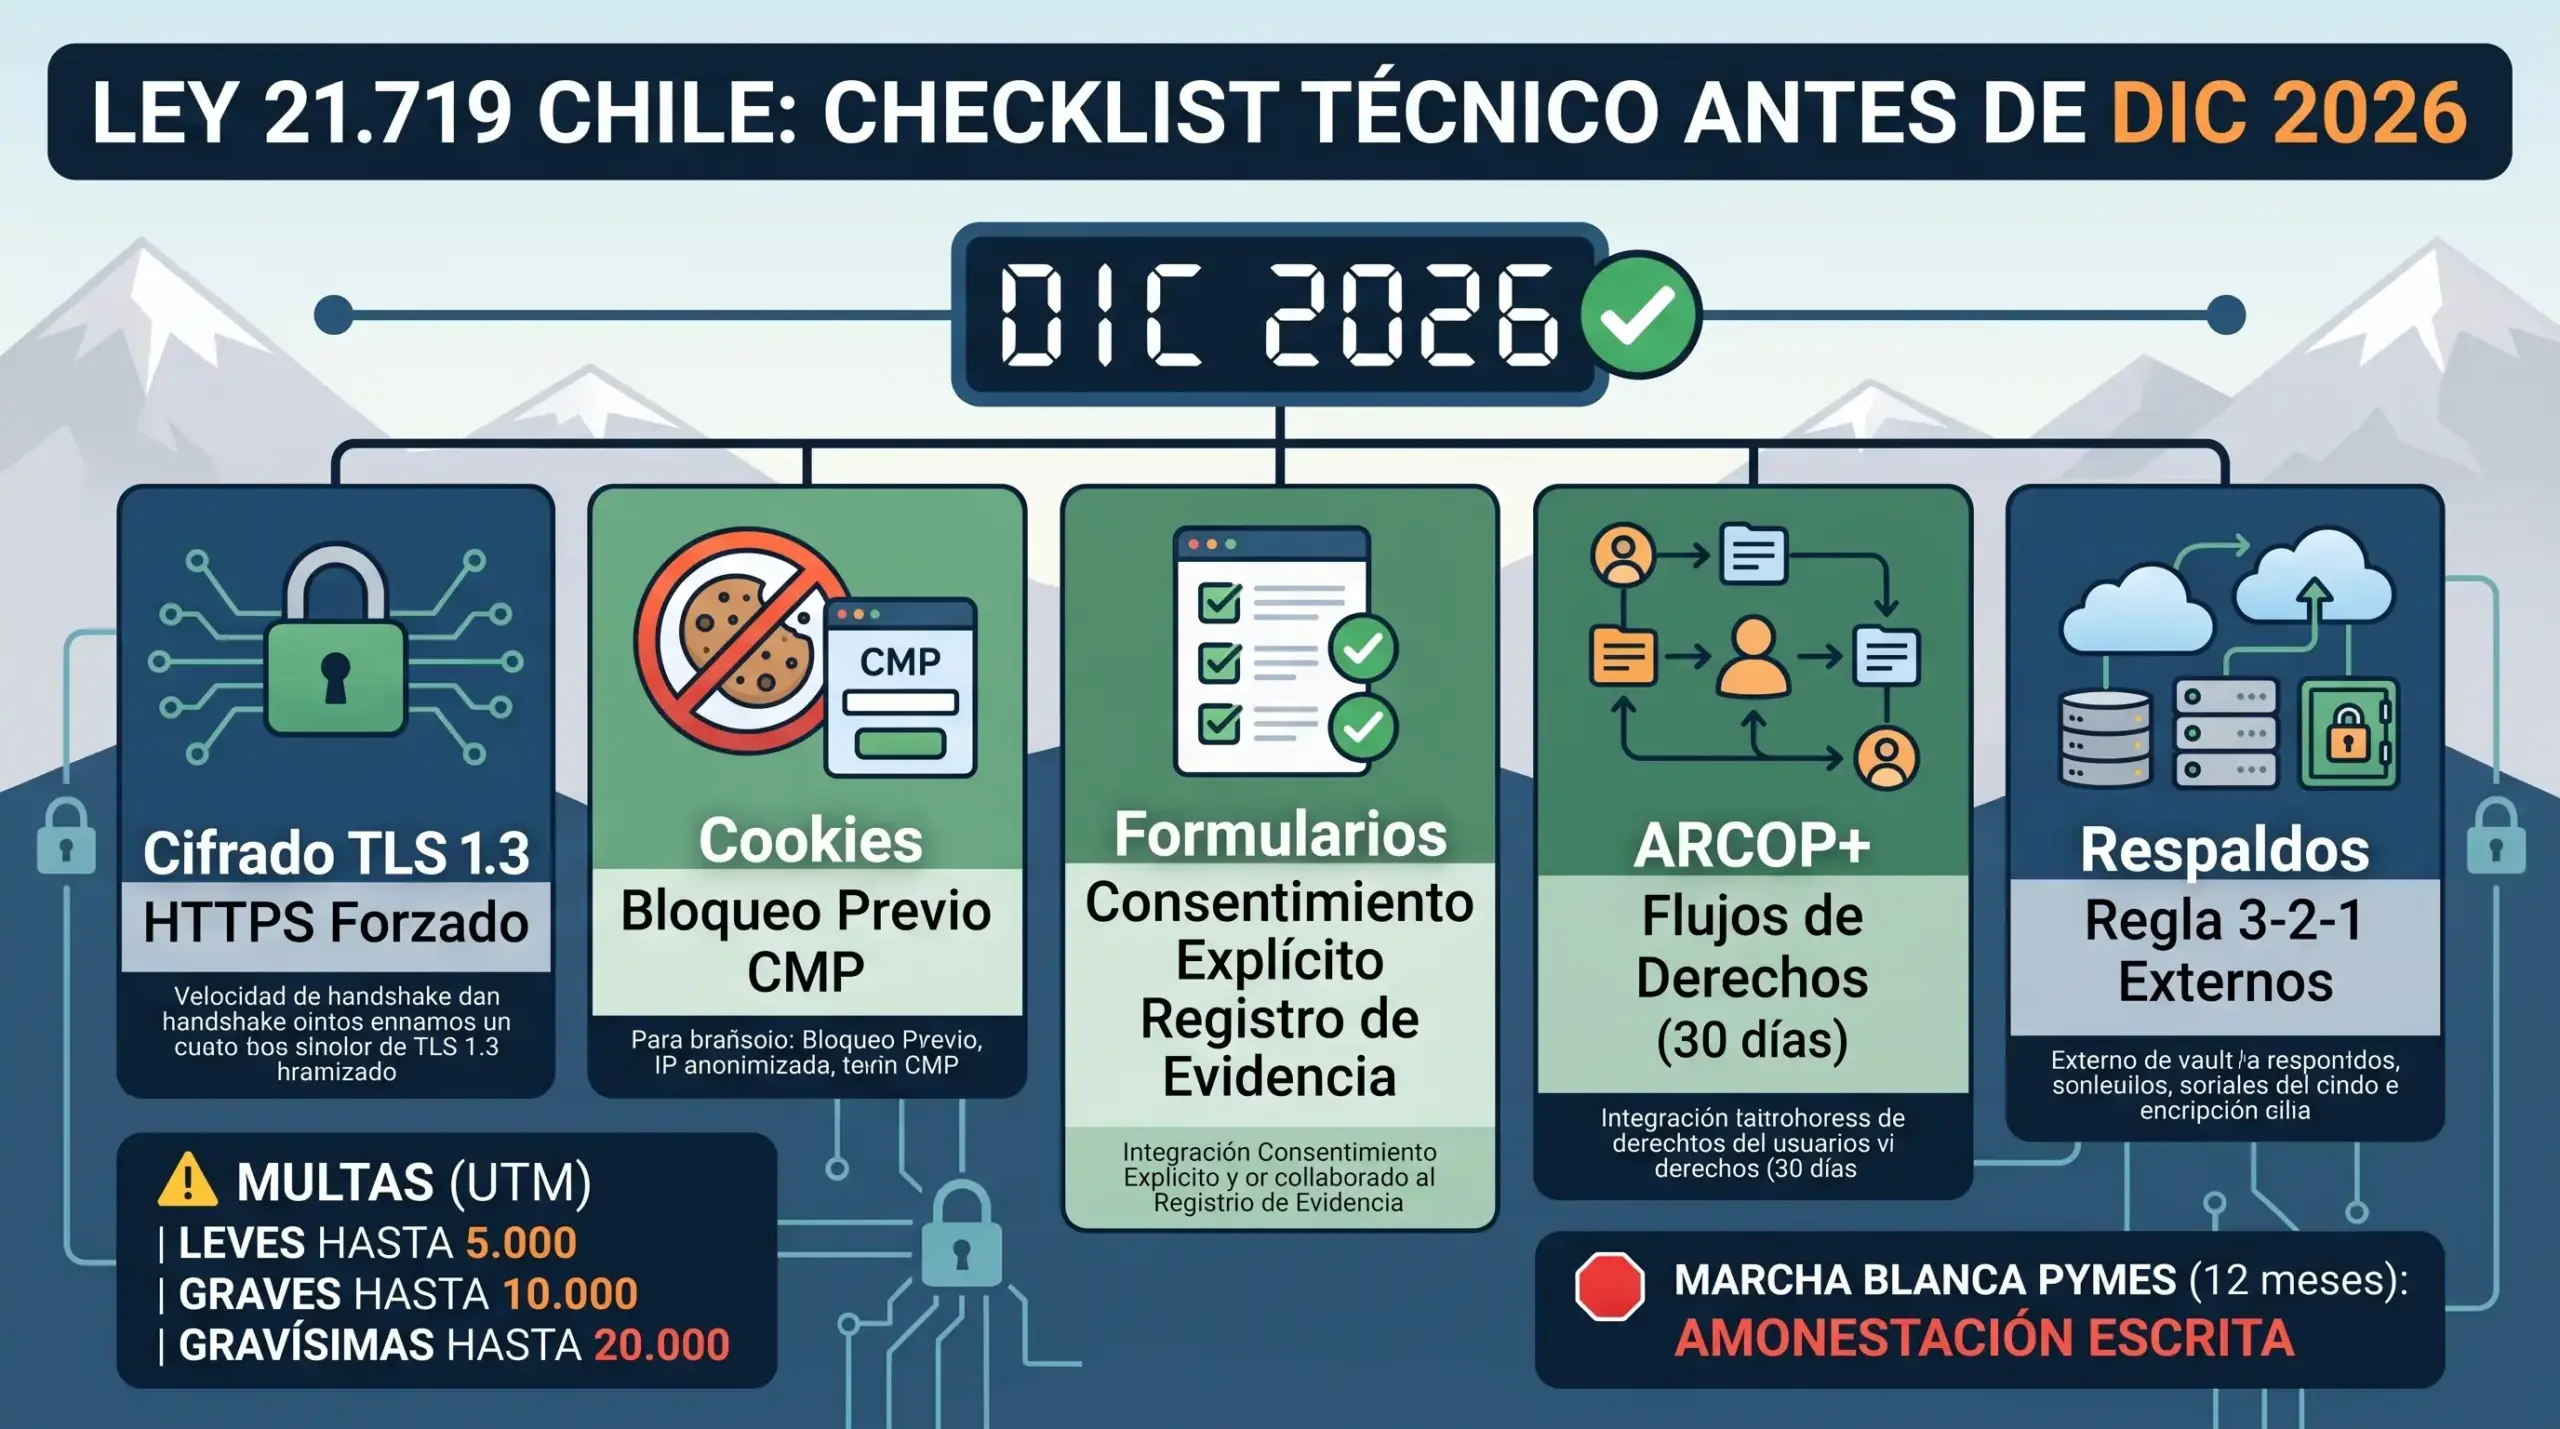
    Para entender el impacto real de la ley 21719 en pymes, hay que mirar las multas asociadas. Las infracciones leves castigan omisiones de transparencia con hasta 5.000 UTM, las graves sancionan el tratamiento sin consentimiento con hasta 10.000 UTM, y las gravísimas penalizan el mal uso de datos sensibles o la ocultación de hackeos con hasta 20.000 UTM. Con una UTM promedio de $71.506 CLP, estamos hablando de multas que oscilan entre los $357 millones y los $1.430 millones de pesos. Las grandes corporaciones arriesgan además penalizaciones equivalentes al 2% o 4% de sus ingresos anuales si reinciden.

    Hay una marcha blanca que casi nadie menciona porque el miedo vende mucho más rápido: el artículo sexto transitorio de la Ley 21.719 otorga un período de gracia de 12 meses exclusivo para las pymes. Durante este primer año, la Agencia solo aplicará amonestaciones por escrito en lugar de multas de dinero para infracciones leves o graves detectadas por primera vez. Pero no te relajes con este dato: si sufres una filtración debido a un hackeo por no tener medidas de ciberseguridad básicas, la responsabilidad civil ante tus clientes corre desde el primer día. Los atacantes informáticos no respetan los plazos de la marcha blanca ni leen el Diario Oficial.

    El checklist técnico: qué debo hacer para que mi sitio cumpla la ley 21.719

    Olvídate de los complementos mágicos que prometen resolver la seguridad de tu WordPress o tu Shopify con un solo clic, porque el cumplimiento legal automático no existe. Si realmente quieres adecuar tu plataforma, tu equipo técnico debe implementar de manera rigurosa estas cinco medidas en tu infraestructura:

    1. Cifrado forzado de red y TLS 1.3

    La transmisión de datos personales en texto plano es una infracción de seguridad inaceptable. Se debe forzar la navegación HTTPS mediante redirecciones estrictas a nivel de servidor. No te conformes con el certificado SSL gratuito que viene configurado por defecto en el hosting compartido. Exige la implementación y configuración del protocolo TLS 1.3. Este estándar no solo elimina las vulnerabilidades de seguridad de las versiones antiguas (como TLS 1.0 y 1.1), sino que acelera la carga al optimizar el handshake SSL. Lo probé con un cliente del sector logístico: bajamos su Largest Contentful Paint (LCP) de 4.4 segundos a menos de 1.8 segundos solo aplicando esta optimización de red.

    2. Gestión de cookies con bloqueo previo (Prior Blocking)

    El consentimiento tácito o la pre-aceptación por navegación pasiva quedan prohibidos en Chile. Los banners tradicionales que solo avisan “usamos cookies para mejorar tu experiencia“ mientras Google Analytics y Meta Pixel ya están rastreando al usuario en segundo plano son una infracción grave. Tu sitio debe contar con una Plataforma de Gestión de Consentimiento (CMP) configurada para aplicar bloqueo previo. Esto significa que todos los scripts de seguimiento externos deben permanecer completamente bloqueados y no descargar datos en el navegador del usuario hasta que este decida aceptarlos voluntariamente mediante una acción afirmativa inequívoca.

    3. Formularios de captura sin trampas

    Se prohíben las casillas premarcadas del tipo “Acepto las políticas“. La aceptación de las políticas de tratamiento de datos debe ser una acción voluntaria, independiente y afirmativa del usuario. Junto a la casilla, debes desplegar una cláusula breve que informe de forma clara quién es el responsable y para qué se usarán los datos. Además, tu base de datos debe registrar la prueba real de ese consentimiento: la dirección IP anonimizada, la fecha, la hora y la versión exacta de la política de privacidad aceptada para efectos de auditoría.

    4. Flujo de derechos ARCOP+ en 30 días

    Tus usuarios tienen derecho a acceder, corregir, portar y borrar sus datos personales de tu sistema. Tienes un plazo máximo de 30 días corridos para responder de forma gratuita ante cualquier solicitud. Técnicamente, esto exige que tu plataforma pueda exportar la información del usuario en un formato estructurado y de uso común (como archivos .json o .csv) si pide portabilidad. Si solicita la eliminación (derecho de cancelación), tu sistema debe contar con flujos o webhooks que borren sus datos no solo de tu base de datos local, sino de todas tus integraciones externas de email marketing, pasarelas de pago y CRMs.

    5. Respaldos externos con la regla 3-2-1

    La ciberseguridad se convierte en una obligación legal bajo el principio de seguridad activa. El 100% de los sitios hackeados que me ha tocado recuperar tenían “respaldos”, pero casi ninguno servía. O estaban guardados en el mismo servidor de producción infectado o las copias estaban corruptas. Necesitas aplicar la regla 3-2-1: tres copias de seguridad de la base de datos, en dos soportes diferentes, con al menos una copia encriptada alojada fuera del hosting de origen. Un backup almacenado en la misma cuenta de hosting no sirve de nada si tu servidor es comprometido.

    Lo que un desarrollador NO puede hacer por ti

    La adecuación legal es una disciplina transversal. La configuración técnica, los protocolos de red, la encriptación y el bloqueo de cookies corresponden a la capa de desarrollo y representan aproximadamente el 20% del cumplimiento de la ley.

    El 80% restante es de carácter estrictamente legal e institucional. La redacción de la Política de Privacidad adaptada, la confección de contratos de procesamiento de datos con tus proveedores (DPA), el levantamiento del Registro de Actividades de Tratamiento (RAT) por cada área de tu empresa y la justificación del Interés Legítimo son tareas que requieren la intervención directa de un abogado especialista en derecho digital. Cualquiera que te prometa resolver ambas cosas solo por instalar un plugin, te está mintiendo.

    Cómo evaluar tu sitio en 5 minutos (y tomar el control de tu infraestructura)

    Para auditar el estado real de un servidor, uso habitualmente cinco herramientas gratuitas: PageSpeed, Mozilla Observatory, SSL Labs, SecurityHeaders y Sucuri SiteCheck. Todas son públicas y de libre acceso, y te entregarán la radiografía de tu nivel de riesgo técnico inicial.

    Sin embargo, para ahorrarte el trabajo de interpretar métricas complejas, consolidar gráficos de red y configurar diagnósticos, construí un Escáner de Viabilidad Comercial y Rendimiento WPO en mi propio portafolio.

    Si deseas conocer el estado real de tu infraestructura antes de que la Agencia comience a fiscalizar en diciembre de 2026, te invito a probar mi herramienta de diagnóstico. El sistema analizará tu código en tiempo real, medirá tus Core Web Vitals en móviles 4G y calculará de forma automática la pérdida de tráfico estimada y la fuga financiera mensual que la lentitud de carga le está provocando a tu negocio.

    Al finalizar, si tu sitio presenta un estado de riesgo crítico o mejorable, el sistema te permitirá agendar una sesión de diagnóstico de 30 minutos directamente en mi calendario de Google Meet. Revisaremos juntos los cuellos de botella exactos de tu base de datos y trazaremos el plan de rescate técnico definitivo.